Tamaño del mercado de seguridad de confianza cero, participación, crecimiento y análisis de la industria, por oferta (seguridad de red, seguridad de datos, seguridad de puntos finales, seguridad en la nube, seguridad de API), por modo de implementación (basado en la nube, local), por tipo de autenticación, por tipo de organización, por usuario final y análisis regional. 2025-2032
Zero Trust Security se refiere a un paradigma de ciberseguridad que no presupone confianza implícita en ningún usuario, dispositivo o red, tanto dentro como fuera del perímetro. Cuenta con una verificación constante de identidades y un estricto control de acceso con principios de mínimo privilegio, monitoreo en tiempo real y segmentación. Esto reduce las superficies de ataque y minimiza el movimiento lateral dentro de los sistemas, haciéndolos más resistentes a las amenazas cibernéticas avanzadas.
El mercado comprende una variedad de soluciones integradas de ciberseguridad como gestión de identidad y acceso (IAM) para regular la autenticación de usuarios y dispositivos, autenticación multifactor (MFA) para mejorar la verificación de identidad y microsegmentación para separar segmentos de la red y limitar el acceso sin autorización.
Mercado de seguridad de confianza ceroDescripción general
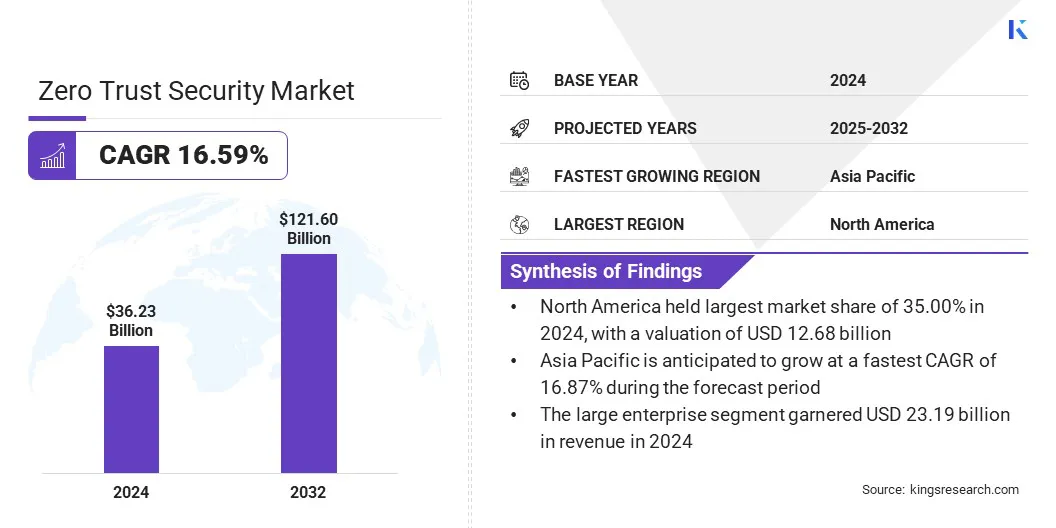
El tamaño del mercado mundial de seguridad de confianza cero se valoró en 36,23 mil millones de dólares en 2024 y se proyecta que crecerá de 41,52 mil millones de dólares en 2025 a 121,60 mil millones de dólares en 2032, exhibiendo una tasa compuesta anual del 16,59% durante el período previsto.
El mercado está experimentando una transformación importante a medida que las organizaciones están abandonando las antiguas defensas basadas en perímetros y adoptando un enfoque más holístico basado en la identidad. Este desarrollo está directamente relacionado con las crecientes amenazas cibernéticas, el trabajo remoto, la adopción de tecnologías en la nube y la explosión de dispositivos IoT. Todos estos factores han ampliado la superficie de ataque, haciendo que los modelos de seguridad tradicionales sean menos efectivos.
Las principales empresas que operan en la industria de la seguridad de confianza cero son Palo Alto Networks, Zscaler, Inc., Cloudflare, Microsoft, Akamai Technologies, CrowdStrike, Cisco Systems, Inc., Netskope, Check Point Software Technologies Ltd., IBM, Delinea, Ivanti, Fortinet, Inc., Broadcom y Nord Security.
A medida que la IA generativa se vuelve más común, las organizaciones están adoptando fuertes medidas de seguridad para garantizar el uso seguro y compatible de las tecnologías de IA. Implementandoarquitectura de confianza ceroofrece funciones de seguridad avanzadas, incluida la postura de seguridad de la IA en tiempo real, la aplicación de políticas dinámicas en el borde de la red y el monitoreo central de las interacciones del modelo de IA.
Estas capas de seguridad integradas permiten a las organizaciones mantener sus datos seguros y en cumplimiento, lo que facilita la innovación segura de la tecnología de IA. Los crecientes avances en la tecnología de IA han llevado a una rápida inversión en la arquitectura Zero Trust, lo que la convierte en una necesidad para la seguridad de la IA.
En agosto de 2025, Cloudflare lanzará la plataforma Zero Trust que permite a las empresas crear e implementar de forma segura aplicaciones GenAI en funcionamiento. Tiene gestión de postura de seguridad de IA para identificar el uso malicioso de la IA, puerta de enlace para implementar políticas de IA en el borde, protección de avisos de IA para generar señales de alerta en interacciones riesgosas entre empleados con IA y control centralizado del servidor MCP para administrar las herramientas de IA.
Aspectos destacados clave del mercado
El tamaño del mercado de seguridad de confianza cero se valoró en 36,23 mil millones de dólares en 2024.
Se prevé que el mercado crezca a una tasa compuesta anual del 16,59% entre 2025 y 2032.
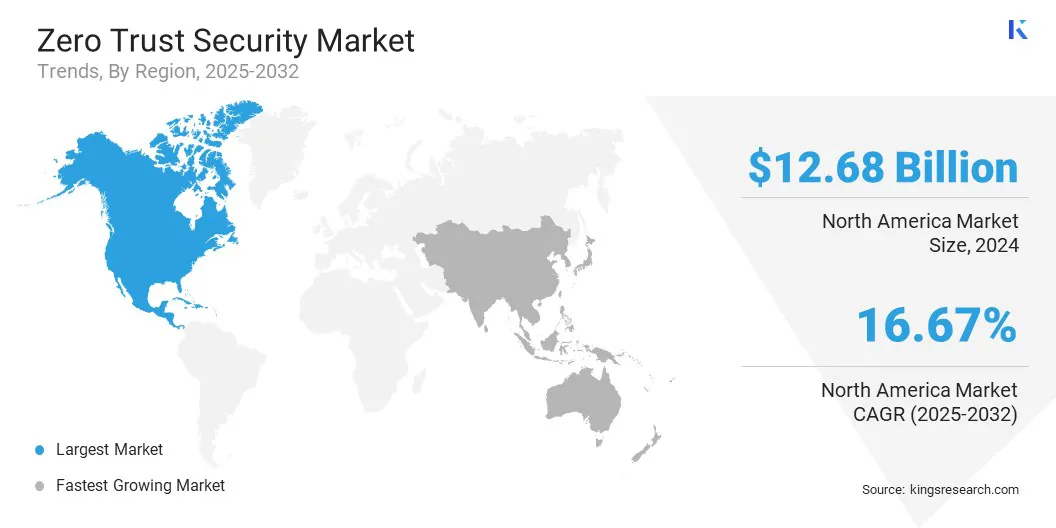
América del Norte tenía una cuota de mercado del 35,00% en 2024, con una valoración de 12,68 mil millones de dólares.
El segmento de seguridad de redes obtuvo 11,59 mil millones de dólares en ingresos en 2024.
Se espera que el segmento basado en la nube alcance los 77.170 millones de dólares en 2032.
Se espera que el segmento de autenticación de factor único alcance los 63.410 millones de dólares en 2032.
Se espera que el segmento de las grandes empresas alcance los 78.790 millones de dólares en 2032.
Se espera que el segmento BFSI alcance los 42.530 millones de dólares en 2032.
Se prevé que el mercado en Asia Pacífico crezca a una tasa compuesta anual del 16,87% durante el período previsto.
¿Cómo influyen las regulaciones gubernamentales y los requisitos de seguro cibernético en la adopción de marcos de Confianza Cero?
El aumento de las exigencias regulatorias y los estándares cambiantes en los seguros cibernéticos están haciendo que la confianza cero sea una decisión estratégica y un imperativo operativo no negociable. En las industrias de infraestructura crítica, los gobiernos están aplicando una microsegmentación estricta y un control de acceso basado en la identidad, lo que hace que cualquier falla operativa en esta área equivalga a responsabilidades legales.
Al mismo tiempo, las aseguradoras emplean la adopción de la confianza cero como criterio clave de suscripción, ya sea rechazando la cobertura o imponiendo primas elevadas a las empresas que no demuestran una supervisión integral y explícita de todos los usuarios y dispositivos. Dichas regulaciones crean un ciclo constante de crecimiento donde las organizaciones adoptan estos marcos para mantener la elegibilidad legal y la protección financiera, acelerando la expansión del mercado a través del cumplimiento obligatorio.
En febrero de 2026, Akamai desarrolló un nuevo tipo de sistema de ciberseguridad, que incluye el software de segmentación Guardicore y las DPU NVIDIA BlueField. Se trata de una nueva solución de confianza cero sin agentes que ofrece segmentación, detección y aislamiento en tiempo real de varios tipos de ataques sin comprometer el rendimiento. Esto ayuda a evitar el cumplimiento normativo y los riesgos de seguros debido al creciente número de ciberataques.
¿Por qué el monitoreo y la validación continuos obstaculizan la Confianza Cero?
La verificación integral de usuarios y dispositivos es un desafío en el modelo de confianza cero, ya que exige un cambio de mentalidad de una verificación única a un modelo continuo que nunca asume confianza. Pero lograr este estado es un desafío técnico porque las organizaciones tienen que monitorear varios factores en tiempo real, como el estado del dispositivo, la ubicación y las anomalías de comportamiento en entornos altamente distribuidos. Además, puede haber entornos heredados que no tengan capacidades API o MFA modernas. Además, los equipos de seguridad tienen que lidiar con una paradoja de fricción en la que frecuencias de verificación más altas pueden afectar negativamente la experiencia del usuario.
Para mitigar este desafío de implementar la confianza cero, las organizaciones están adoptando soluciones de seguridad integradas y adaptables que están equipadas con verificación continua de usuarios y dispositivos y sistemas de autenticación perfectos. Muchas organizaciones ahora buscan integrar sus sistemas actuales con arquitecturas Zero Trust. El objetivo es garantizar el cumplimiento y facilitar una respuesta ágil a las amenazas, manteniendo intactas la productividad y la experiencia del usuario.
En marzo de 2026, Netskope combinó Imprivata Enterprise Access Management y su Zero Trust Engine para mejorar la seguridad de la atención médica. Esta distribución proporciona accesibilidad rápida y sin contraseña, una estrategia adaptable y consciente de la identidad y protección en tiempo real de la PHI en estaciones de trabajo clínicas compartidas que garantizan los requisitos reglamentarios, las amenazas de ransomware y la eficiencia de los procesos clínicos.
¿Cómo influye ZTNA sin contraseña en el mercado?
El acceso a la red de confianza cero (ZTNA) sin contraseña está ganando impulso en el mercado de la seguridad de confianza cero, ya que la mayoría de los proveedores ahora buscan formas superiores y más convenientes de autenticar a los usuarios. Este cambio ha puesto fin al uso de contraseñas tradicionales que los ciberdelincuentes pueden descifrar fácilmente.
También ha proporcionado el uso de otras formas de autenticadores más seguros. Este enfoque sin contraseña aplica el concepto fundamental de confianza cero que requiere que cada usuario esté autenticado continuamente antes de acceder a cualquier recurso, ya que requiere una validación constante en lugar de un único inicio de sesión inicial.
En febrero de 2026, Portnox amplió su Zero Trust Network Access (ZTNA) sin contraseña para incluir aplicaciones basadas en consola como RDP, SSH, VNC y Telnet. Proporciona monitoreo de dispositivos, corrección automatizada y acceso no autenticado y sensible al contexto sin credenciales y está perfectamente conectado con proveedores de identidad, lo que mejora la experiencia del usuario y la seguridad sin VPN ni agentes.
Resumen del informe de mercado de seguridad Zero Trust
Segmentación
Detalles
Ofreciendo
Seguridad de red, Seguridad de datos, Seguridad de endpoints, Seguridad en la nube, Seguridad de API, Seguridad de IoT
Por modo de implementación
Basado en la nube, en las instalaciones
Por tipo de autenticación
Autenticación de factor único, autenticación de factor múltiple
Por tipo de organización
Gran Empresa, Pequeña y Mediana Empresa
Por usuario final
BFSI, TI y Telecomunicaciones, Salud, Retail y Comercio Electrónico, Servicios Públicos, Otros
Por región
América del norte: Estados Unidos, Canadá, México
Europa: Francia, Reino Unido, España, Alemania, Italia, Rusia, Resto de Europa
Asia-Pacífico: China, Japón, India, Australia, ASEAN, Corea del Sur, Resto de Asia-Pacífico
Medio Oriente y África: Turquía, Emiratos Árabes Unidos, Arabia Saudita, Sudáfrica, resto de Medio Oriente y África
Sudamerica: Brasil, Argentina, Resto de Sudamérica
Segmentación del mercado
Por oferta (seguridad de red, seguridad de datos, seguridad de endpoints, seguridad en la nube, seguridad de API y seguridad de IoT): el segmento de seguridad de red generó 11,59 mil millones de dólares en 2024, impulsado por su papel fundamental como capa principal de aplicación de Zero Trust. Las organizaciones pueden cerrar dinámicamente el movimiento lateral aislando las cargas de trabajo reemplazando los perímetros planos con microsegmentación. Al mismo tiempo, la convergencia de SASE y ZTNA crea una conectividad centrada en la identidad, que reemplaza las VPN anteriores que admitían el trabajo remoto. Estos avances convierten la red en una fuente de telemetría en tiempo real y aplicación dinámica de políticas, lo que la convierte en el componente más fundamental para verificar cada interacción digital.
Por modo de implementación (basado en la nube, local): el segmento basado en la nube dominó el mercado con una participación del 62,00 % en 2024. Esto se debe a su capacidad para respaldar una fuerza laboral distribuida con una escalabilidad superior y acceso basado en identidades en tiempo real, lo que no es posible en las soluciones locales heredadas. Los sistemas basados en la nube también son eficientes para eliminar rápidamente cualquier amenaza emergente. La reparación en tiempo real de todas las vulnerabilidades de día cero de los puntos finales se produce instantáneamente y también cuenta con la asistencia de un análisis de comportamiento basado en IA.
Por tipo de autenticación (autenticación de factor único, autenticación de factor múltiple): Se prevé que el segmento de autenticación de factor único (SFA) alcance los 63,41 mil millones de dólares para 2032. Dado que la autenticación de factor único es eficiente y se puede integrar fácilmente con modelos de confianza cero. Aunque los modelos de confianza cero ponen énfasis en la verificación continua, muchas organizaciones prefieren la autenticación de factor único para simplificar el acceso de los usuarios, sin comprometer así su modelo de seguridad. Este modelo se utiliza mejor en escenarios donde la necesidad de una implementación rápida y la comodidad del usuario son fundamentales. Además, la autenticación de factor único actúa como capa fundamental antes del uso de modelos de autenticación más sofisticados.
Por tipo de organización (gran empresa, pequeña y mediana empresa): se prevé que el segmento de las grandes empresas alcance los 78 790 millones de dólares en 2032, debido a que las grandes organizaciones invierten más en soluciones sofisticadas de confianza cero y tienen una infraestructura de TI más complicada. Las grandes organizaciones tienden a tener numerosas redes internas, oficinas remotas, entornos de nube y fuerzas de trabajo distribuidas, lo que genera una infraestructura compleja que no se puede proteger utilizando los antiguos métodos de perímetros de seguridad. Las grandes organizaciones están mejor posicionadas para adoptar sistemas avanzados de confianza cero. Estos sistemas utilizan la segmentación de la red para protegerse contra amenazas cibernéticas complejas y continuas.
Por usuario final (BFSI, TI y telecomunicaciones, atención médica, venta minorista y comercio electrónico, servicios públicos y otros): se proyecta que el segmento BFSI alcance los 42,53 mil millones de dólares para 2032, debido a la necesidad de salvaguardar la información financiera confidencial y el cumplimiento de las estrictas regulaciones del segmento BFSI. Su transformación digital integral eleva las amenazas a la ciberseguridad, lo que requiere validación periódica y controles basados en la identidad. Las soluciones de confianza cero proporcionan microsegmentación y acceso con mínimos privilegios, lo que reduce las superficies de riesgo y el movimiento lateral. Esto ayuda a las organizaciones BFSI a operar de forma segura y mantener el cumplimiento de las regulaciones.
¿Cuál es el escenario del mercado en América del Norte y Asia Pacífico?
Según la región, el mercado de seguridad de confianza cero se ha clasificado en América del Norte, Europa, Asia Pacífico, Medio Oriente y África y América del Sur.
Cuota de mercado de seguridad de confianza cero de América del Norte del 35,00% en 2024 en el mercado global, con una valoración de 12,68 mil millones de dólares. La región ha sido testigo de un crecimiento debido a la innovación estratégica en la forma de simplificar el proceso de implementación y aumentar el nivel de automatización para mejorar la eficiencia en las operaciones.
Los principales actores de la región se están alejando de los sistemas de seguridad fragmentados hacia paquetes unificados y entregados en la nube que incorporan autenticación adaptativa, monitoreo de credenciales de la web oscura yseguridad de punto finalen una única interfaz.
Además, las herramientas avanzadas de gestión de parches e inteligencia en tiempo real mejoran la eficiencia de la respuesta a incidentes. Estas estrategias están diseñadas para sectores de la región que están estrictamente regulados, como las finanzas y el gobierno, lo que refuerza el liderazgo de América del Norte en la entrega de marcos de confianza cero escalables e integrados.
Se espera que la industria de seguridad de confianza cero de Asia Pacífico registre el crecimiento más rápido del mercado, con una CAGR proyectada del 16,87% durante el período previsto. Este crecimiento se sustenta en asociaciones estratégicas que combinan seguridad superior de confianza cero, IoT celular y redes de tecnología operativa para abordar debilidades críticas en entornos distribuidos en todo el Sudeste Asiático.
Estas asociaciones combinan experiencia en gestión de conectividad y protección contra amenazas impulsada por IA, lo cual es fundamental para el monitoreo y la respuesta continuos necesarios para proteger la creciente infraestructura inteligente. Además, existe una inversión a gran escala que impulsa la transformación digital mediante la mejora de la infraestructura de la nube, la inteligencia artificial y los entornos híbridos seguros.
Tanto las inversiones públicas como las privadas tienen como objetivo crear servicios en la nube y ecosistemas digitales sólidos que son imprescindibles para el rápido desarrollo de dispositivos conectados y el crecimiento de esquemas de confianza cero en entornos complicados y de gran escala.
En marzo de 2026, Zscaler firmó un MoU con Singtel Singapore para proporcionar seguridad de confianza cero para dispositivos móviles de IoT y OT en el sudeste asiático. La asociación ayuda a lograr una seguridad rápida y escalable para dispositivos conectados a SIM, brindando una mejor visibilidad y minimizando los riesgos operativos para garantizar una transformación digital segura en industrias de misión crítica.
Marcos regulatorios
En los EE. UU., la ciberseguridad federal y la seguridad del sector de defensa se rigen por la Arquitectura de Referencia de Confianza Cero del Departamento de Defensa y las Directrices de Implementación de Confianza Cero de la Agencia de Seguridad Nacional. Estos marcos y regulaciones requieren la adopción de arquitecturas de confianza cero por parte de las organizaciones de defensa y las agencias federales.
En la Unión Europea, el Reglamento General de Protección de Datos es el marco regulatorio que proporciona directrices sobre privacidad y protección de datos. Esta regulación cumple con el modelo Zero Trust, que garantiza que las medidas de protección de datos se implementen y diseñen por defecto, brindando así la seguridad necesaria para acceder a los datos personales solo cuando sea necesario.
Panorama competitivo
Los actores clave están pasando de herramientas de seguridad aisladas a plataformas unificadas que incorporan identidad, inteligencia de dispositivos y acceso a la nube. Las empresas también se han centrado en la automatización impulsada por la IA como una forma de ofrecer detección y remediación proactiva de amenazas, lo que en última instancia reducirá la carga de trabajo general de TI.
Se ha prestado gran atención a la seguridad de la infraestructura crítica, y los proveedores utilizan soluciones sin agentes y aceleradas por hardware para proteger la infraestructura heredada sin afectar el rendimiento. El mercado también ha sido testigo del aumento de la gobernanza de la generación de IA, con muchas herramientas que monitorean los compromisos de la IA. Al ofrecer estos servicios como paquetes simples, las empresas los han hecho escalables para diversas industrias.
En marzo de 2026, Netskope y Forescout se asociaron para ofrecer una solución Zero Trust que combina la inteligencia de dispositivos de Forescout con la seguridad en la nube basada en inteligencia artificial de Netskope. Esta solución protege los dispositivos de TI, IoT e IoT con evaluación de riesgos periódica, control de tráfico y soporte para el cumplimiento.
Empresas clave en el mercado de seguridad Zero Trust:
Desarrollos recientes (asociaciones/acuerdos/lanzamiento de productos)
En marzo de 2026, Tata Consultancy Services amplió su colaboración con Zscaler para lanzar TCS Workspace Experience Studio, que se creó con Zscaler Digital Experience (ZDX). La solución impulsada por IA también incluye seguridad de confianza cero, un potente monitoreo de la experiencia digital y corrección automática para mejorar la productividad entre un 25 y un 30 % y mejorar la experiencia del usuario, además de facilitar las funciones de TI proactivas.
En diciembre de 2025, WatchGuard presentó WatchGuard Zero Trust Bundle, que unifica MFA adaptable, SSO, Dark Web Credential Monitoring, EPDR y FireCloud Total Access en una única plataforma entregada en la nube. Facilita la implementación de la confianza cero para las organizaciones y los MSP y ofrece validación ininterrumpida de dispositivos, acceso basado en riesgos y contención automática de amenazas sin complejidad de VPN.
En diciembre de 2025, Xage Security y LTIMindtree formaron una asociación estratégica para proporcionar ciberseguridad Zero Trust escalable a los sectores de infraestructura crítica más vulnerables de energía, servicios públicos y transporte. Combinando el acceso basado en identidad de Xage Fabric y la protección impulsada por IA con la experiencia global de LTIMindtree, permiten una convergencia segura de TI, OT y nube con una gestión simplificada y una implementación rápida.
En octubre de 2025, Siemens lanzó SINEC Secure Connect, que virtualiza estructuras de red a través de redes superpuestas. Proporciona protección de máquina a máquina, nube, centro de datos sin VPN, acceso no autorizado, administración simplificada, aplicaciones locales y basadas en la nube, y se integra con equipos SCALANCE de Siemens.
Preguntas frecuentes
¿Qué segmentos de Zero Trust Security se espera que experimenten el mayor crecimiento de ingresos?
¿Cómo demuestra el mercado de Seguridad Zero Trust potencial de crecimiento de 2024 a 2032?
¿Qué desafíos enfrentan las organizaciones al implementar Zero Trust Security?
¿Quiénes son los principales actores en la industria global de seguridad Zero Trust?
¿Cómo me ayuda este informe a comprender el panorama competitivo e identificar socios potenciales en Zero Trust Security?
¿Cómo está influyendo la IA en el mercado de seguridad Zero Trust?
¿Cómo aborda Zero Trust Security el cumplimiento normativo en diferentes regiones?
¿Cuáles son los factores clave que aceleran la adopción de soluciones Zero Trust Security?
¿Cómo puede ayudarme este informe a explicar los beneficios de adoptar Zero Trust Security a mis clientes?
¿Qué tendencias regionales están dando forma al mercado?
¿Cómo me ayuda este informe a comprender los desafíos y riesgos clave al implementar Zero Trust Security?
Siddhi se especializa en investigación primaria y secundaria, con experiencia en el desarrollo de marcos de investigación y documentos técnicos que traducen los hallazgos en narrativas comerciales claras. Ha apoyado proyectos en diversas industrias, brindando conocimientos confiables alineados con los objetivos del cliente. Su trabajo se caracteriza por una sólida organización, una comunicación clara y una ejecución consistente. Su experiencia en la estructuración de marcos proporciona una base sólida para la recopilación de datos, mientras que el desarrollo de su libro blanco traduce las cifras en historias ejecutivas convincentes. Siddhi mantiene la coherencia en proyectos complejos de varias fases, lo que garantiza entregas coherentes y que cumplan con los plazos. Adapta su comunicación para adaptarse a las partes interesadas técnicas y no técnicas, uniendo datos y toma de decisiones. Su flujo de trabajo disciplinado enfatiza la generación de informes sin errores y el flujo lógico, lo que le valió constantes elogios de los clientes. Siddhi sintetiza datos contradictorios y presenta puntos de vista equilibrados que dan cuenta de las incertidumbres del mercado. Su cartera refleja una trayectoria en la entrega de documentos pulidos y procesables que mejoran la planificación empresarial. Con una mentalidad pragmática, prioriza la relevancia y la usabilidad, asegurándose de que su trabajo aborde las preguntas estratégicas que plantean los clientes.
Revisado por
Ganapathy Subramaniam Suresh
Con más de una década de liderazgo en investigación en mercados globales, Ganapathy aporta juicio agudo, claridad estratégica y profunda experiencia en la industria. Conocido por su precisión y compromiso inquebrantable con la calidad, guía a equipos y clientes con insights que impulsan consistentemente resultados empresariales impactantes.