


MERCADO DE GESTIÓN DE LA POSTURA DE SEGURIDAD DE SAAS (2025-2032)
Pregunte ahora
Definición de mercado
La gestión de la postura de seguridad de SaaS (SSPM) es un tipo de herramienta de seguridad cuyo objetivo es abordar la seguridad de las aplicaciones SaaS (software como servicio). SSPM monitorea, supervisa y examina constantemente las aplicaciones SaaS mediante el seguimiento del acceso de los usuarios y la determinación de riesgos potenciales. SSPM reduce la fuga de datos y cierra brechas de seguridad que suelen ser difíciles de detectar con herramientas convencionales, mediante el seguimiento de las configuraciones y las integraciones de terceros a través de API.
Visión general del mercado
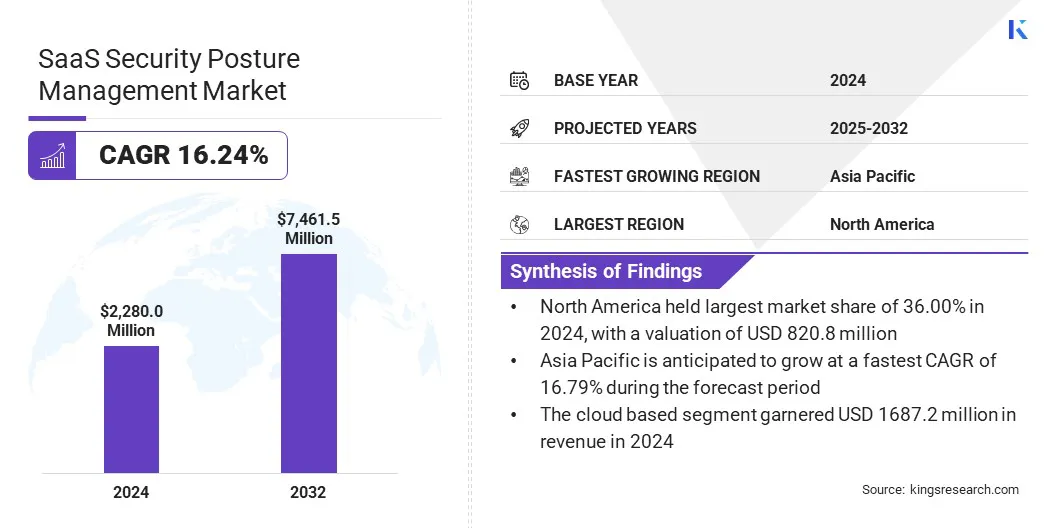
El tamaño del mercado mundial de gestión de la postura de seguridad de SaaS se valoró en USD 2.280,0 millones en 2024, y se prevé que crezca de USD 2.602,6 millones en 2025 a USD 7.461,5 millones en 2032, con una TCAC del 16,24% durante el periodo de previsión.
Se estima que el mercado experimentará un crecimiento extraordinario, ya que se prevé que aumente el número de identidades no humanas (NHI), como cuentas de servicio, bots y API, que se espera que tengan un amplio acceso a activos críticos de SaaS, lo que podría suponer un riesgo de vulneraciones de seguridad y accesos no autorizados. Las soluciones SSPM resuelven estos problemas mediante el monitoreo en tiempo real de las actividades y los comportamientos de las NHI para mejorar la postura de seguridad.
Las principales empresas que operan en el sector de la gestión de la postura de seguridad de SaaS son Grip Security, Inc., AppOmni, Cynet, DoControl, Inc., Lumos, Netskope, Obsidian Security, Inc., Spin.AI, Varonis, Zygon Technologies, Inc., Zluri, Zscaler, Inc., Axonius, Valence Security y CrowdStrike.
Las organizaciones están recurriendo a soluciones SSPM de IA y descubrimiento centralizado para el monitoreo y control continuo de las posturas de seguridad de SaaS. Aprovechan las capacidades de la IA para mejorar la postura de seguridad y detectar amenazas de seguridad mediante el análisis de datos de comportamiento con aprendizaje automático.
- En abril de 2025, Reco recaudó USD 25 millones para hacer crecer su plataforma de seguridad SaaS dinámica nativa de IA. Reco ayuda a abordar el problema de la proliferación descontrolada de SaaS y las aplicaciones en la sombra mediante un descubrimiento rápido de aplicaciones, seguridad continua y análisis automatizado de amenazas.
Aspectos destacados clave del mercado
- El tamaño del mercado de gestión de la postura de seguridad de SaaS fue de USD 2.280,0 millones en 2024.
- Se prevé que el mercado crezca a una TCAC del 16,24% de 2025 a 2032.
- América del Norte tuvo una participación del 36,00% en 2024, valorada en USD 820,8 millones.
- El segmento de soluciones generó USD 1.504,8 millones en ingresos en 2024.
- Se espera que el segmento basado en la nube alcance USD 5.652,3 millones en 2032.
- Se espera que el segmento de grandes empresas alcance USD 5.045,8 millones en 2032.
- Se espera que el segmento de gestión de cumplimiento alcance USD 2.379,5 millones en 2032.
- Se espera que el segmento de BFSI alcance USD 2.074,94 millones en 2032.
- Se prevé que el mercado de Asia-Pacífico crezca a una TCAC del 16,79% durante el periodo de previsión.
Dinámica del mercado
¿Cómo impulsa la creciente prevalencia de identidades no humanas la expansión del mercado de gestión de la postura de seguridad de SaaS?
El número creciente de identidades no humanas (NHI), como cuentas de servicio, bots y API, está impulsando el crecimiento de la gestión de la postura de seguridad de SaaS (SSPM). Estas NHI suelen tener un amplio acceso a activos críticos de SaaS, lo que amplía la superficie de ataque y la exposición a accesos no autorizados.
Además de la adopción de integraciones OAuth que permiten a los usuarios acceder a sistemas SaaS mediante aplicaciones de terceros, las empresas se enfrentan a entornos de seguridad exigentes en materia de autorización y seguimiento del uso. Para frenar estos riesgos, las soluciones SSPM ofrecen monitoreo en tiempo real de los comportamientos de las NHI, del acceso con privilegios mínimos y del uso de autorizaciones OAuth, con el fin de ayudar a las empresas a mantener un alto grado de seguridad.
¿Cómo dificulta la proliferación descontrolada de SaaS el crecimiento del mercado de gestión de la postura de seguridad de SaaS?
Uno de los principales desafíos es la proliferación descontrolada y descentralizada de SaaS, que se produce cuando distintos departamentos o personas adoptan varias aplicaciones SaaS de forma independiente, sin la aprobación o supervisión centralizada de TI.
La proliferación descontrolada reduce la visibilidad y añade complejidad para los equipos de seguridad, por lo que resulta difícil supervisar y proteger de cerca todo el software en uso. Como resultado, la proliferación descontrolada y descentralizada de SaaS aumenta el riesgo de vulneraciones de seguridad, filtraciones de datos e incumplimientos normativos, lo que plantea un desafío importante para que las soluciones de gestión de la postura de seguridad de SaaS mantengan una gobernanza de seguridad integral y eficaz.
Para superar este desafío, las empresas están adoptando soluciones centralizadas de descubrimiento de SaaS, aplicando políticas de TI estrictas e incorporando soluciones SSPM automatizadas para mejorar la visibilidad, el control y el monitoreo continuo de todas las aplicaciones SaaS.
- En febrero de 2026, Okta presentó Agent Discovery dentro de su plataforma de gestión de la postura de seguridad de identidad. Esta nueva función fue diseñada para identificar y gestionar agentes de IA en la sombra. Funciona identificando minuciosamente los riesgos relacionados con la IA, trazando los permisos y aplicando políticas de seguridad, para ayudar a las organizaciones a controlar las herramientas de IA no autorizadas y, de este modo, proteger sus datos confidenciales de miradas indiscretas.
¿Cómo influyen la convergencia de plataformas y la consolidación de las pilas de seguridad en el mercado de gestión de la postura de seguridad de SaaS (SSPM)?
El mercado está cada vez más determinado por la convergencia de plataformas y la consolidación de las pilas de seguridad. En lugar de funcionar como soluciones aisladas, las capacidades de SSPM se están integrando en plataformas de seguridad empresarial y en la nube más amplias. Las organizaciones buscan visibilidad en múltiples entornos de SaaS, nube e identidad para reducir la complejidad operativa y la proliferación de herramientas.
Esta transición permite que los equipos de seguridad correlacionen los resultados de la postura de seguridad con los riesgos de identidad e infraestructura en un único conjunto de paneles, para mejorar la velocidad de respuesta y la eficacia de la remediación. Con la madurez de las arquitecturas de seguridad, los proveedores están dando prioridad a la interoperabilidad, las integraciones de ecosistemas y los flujos de trabajo simplificados, con el fin de ofrecer sistemas de gestión de riesgos más integrados y completos.
- En febrero de 2026, AWS anunció Security Hub Extended, que reúne las soluciones de seguridad de AWS y de sus socios para ofrecer seguridad empresarial de extremo a extremo en distintos ámbitos. Ofrece una gestión de riesgos eficiente, con una contratación simplificada, eficiencia operativa, precios basados en el consumo y resultados consolidados en un solo lugar con el Open Cybersecurity Framework.
Resumen del informe de mercado
|
Segmentación |
Detalles |
|
Por componente |
Soluciones, Servicios |
|
Por modo de implementación |
Basado en la nube, Local |
|
Por tamaño de organización |
Grandes empresas, Pequeñas y medianas empresas |
|
Por aplicación |
Gestión de cumplimiento, Detección y respuesta a amenazas, Prevención de pérdida de datos, Visibilidad y monitoreo, Otros |
|
Por usuario final |
BFSI, Salud, Retail y comercio electrónico, TI y telecomunicaciones, Gobierno, Otros |
|
Por región |
América del Norte: EE. UU., Canadá, México |
|
Europa: Francia, Reino Unido, España, Alemania, Italia, Rusia, Resto de Europa | |
|
Asia-Pacífico: China, Japón, India, Australia, ASEAN, Corea del Sur, Resto de Asia-Pacífico | |
|
Oriente Medio y África: Turquía, EAU, Arabia Saudita, Sudáfrica, Resto de Oriente Medio y África | |
|
América del Sur: Brasil, Argentina, Resto de América del Sur |
Segmentación del mercado
- Por solución (soluciones y servicios): el segmento de soluciones generó USD 1.504,8 millones en 2024, debido a la creciente demanda de plataformas de software integradas y escalables para mejorar la eficiencia operativa.
- Por modo de implementación (basado en la nube y local): el segmento basado en la nube tuvo el 74,00% del mercado en 2024, porque es más rápido de implementar, escala mejor y cuesta menos en infraestructura.
- Por tamaño de organización (grandes empresas y pequeñas y medianas empresas): se espera que el segmento de grandes empresas crezca hasta USD 5.045,8 millones en 2032, debido al aumento de la inversión en transformación digital y a los requisitos sofisticados de gestión multicloud.
- Por aplicación (gestión de cumplimiento, detección y respuesta a amenazas, prevención de pérdida de datos, visibilidad y monitoreo, y otros): se proyecta que el segmento de gestión de cumplimiento alcance USD 2.379,5 millones en 2032, debido a las crecientes exigencias regulatorias y a la necesidad de mitigar riesgos.
- Por usuario final (BFSI, salud, retail y comercio electrónico, TI y telecomunicaciones, gobierno y otros): se prevé que el segmento de BFSI crezca hasta USD 2.074,94 millones en 2032, debido a la prioridad otorgada a la seguridad de los datos y al cumplimiento normativo.
Análisis regional
Según la región, el mercado se ha clasificado en América del Norte, Europa, Asia-Pacífico, Oriente Medio y África, y América del Sur.
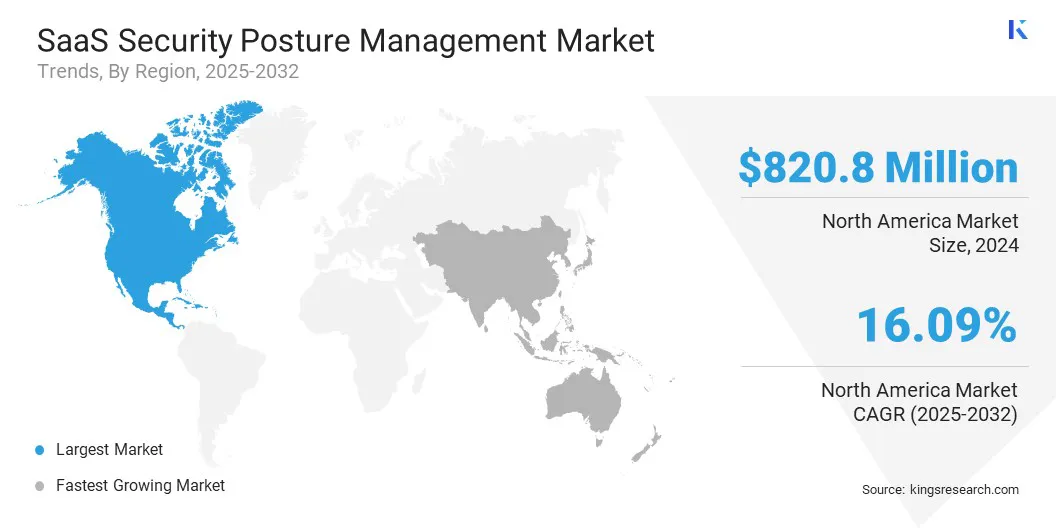
América del Norte tuvo una participación sustancial del 36,00% en 2024, valorada en USD 820,8 millones. Esto está indisolublemente vinculado con el ecosistema digital altamente avanzado, el uso generalizado de tecnologías en la nube y el creciente enfoque en la ciberseguridad.
Las principales empresas de América del Norte están desarrollando activamente plataformas dinámicas nativas de IA para combatir la proliferación descontrolada de SaaS y las aplicaciones en la sombra mediante análisis automatizado de amenazas. Las empresas también están creando plataformas de gestión de la postura de seguridad de identidad para combatir a los agentes de IA en la sombra y las herramientas de IA no autorizadas.
Además, los centros de seguridad unificados están integrando tecnologías en la nube y de socios para ofrecer una seguridad empresarial unificada, con contratación y facturación simplificadas. Asimismo, la seguridad integral de la cadena de suministro de SaaS protege las integraciones de SaaS con visibilidad total para detectar y contener las vulneraciones de forma temprana. Al aportar visibilidad, cumplimiento y aplicación de políticas unificados a entornos SaaS complejos, las empresas norteamericanas están reforzando la gobernanza y mitigando la proliferación descontrolada de SaaS y los riesgos de TI en la sombra.
- En junio de 2025, DoControl lanzó Dot, el primer SaaS Data Security Assistant (asistente de seguridad de datos SaaS) impulsado por IA. Dot agiliza la gestión de la seguridad de SaaS mediante interacción en lenguaje natural, y ofrece datos en tiempo real, tendencias de comportamiento y resúmenes de riesgos. Está construido sobre la amplia plataforma de datos de DoControl, lo que permite a los equipos de seguridad tomar decisiones más inteligentes y rápidas en un entorno SaaS.
Se proyecta que el mercado de gestión de la postura de seguridad de SaaS de Asia-Pacífico registre una TCAC del 16,79% durante el periodo de previsión. Esto se debe a que las leyes de protección de datos y ciberseguridad son estrictas en países como China, con la Ley de Protección de Información Personal (PIPL) y la Ley de Seguridad de Datos (DSL); en India, con la Ley de Protección de Datos Personales Digitales (DPDPA); en Singapur, con la PDPA; en Japón, con la APPI; y en Australia, con el régimen de Violaciones de Datos Notificables. Dichas leyes incluyen la notificación de vulneraciones, controles de transferencia de datos, controles de seguridad y documentación de auditoría, y obligan a las empresas a vigilar en todo momento la configuración de SaaS y la gestión de accesos.
Mientras tanto, el rápido ritmo de adopción de SaaS en los sectores de BFSI y gobierno aumenta el riesgo de errores de configuración y robo de identidad. Los proveedores están respondiendo mediante la integración de paneles de cumplimiento automatizados, la implementación de políticas de privilegio mínimo, controles de datos locales y la colaboración con empresas regionales, para ayudarlas a generar evidencia lista para auditoría en tiempo real.
Marcos regulatorios
- En EE. UU., NIST 800-53 rige los controles de ciberseguridad de los sistemas de información federales. Contiene una lista detallada de controles de seguridad y privacidad que los proveedores de SaaS pueden automatizar para garantizar una alta postura de seguridad y cumplimiento.
- En la Unión Europea, el Reglamento General de Protección de Datos (RGPD) establece las normas de privacidad y protección de datos personales. Obliga a las empresas de SaaS que tratan datos de personas a establecer una protección de datos y un monitoreo estrictos para garantizar su cumplimiento.
- A escala mundial, la norma ISO 27001 rige los sistemas de gestión de seguridad de la información. Proporciona estándares globales de gestión de riesgos de seguridad de la información, que las empresas de SaaS utilizan para demostrar una alta postura de seguridad y cumplimiento.
Panorama competitivo
Los principales actores del mercado de gestión de la postura de seguridad de SaaS están introduciendo aplicaciones basadas en IA para reforzar la detección de amenazas, automatizar el cumplimiento y acelerar la remediación. Estos avances han permitido una comprensión mejor y más precisa del complejo entorno SaaS, lo que permite a las empresas detectar configuraciones incorrectas y problemas de seguridad en tiempo real.
Por otro lado, las empresas también están creando soluciones de protección de la cadena de suministro de SaaS de extremo a extremo, que ofrecen visibilidad total sobre las integraciones de SaaS, los alcances de OAuth y la actividad de los agentes de IA. Se trata de un enfoque integral frente a la creciente superficie de ataque, que aborda los riesgos de identidad, los errores de configuración y las vulnerabilidades de integración en todo el ecosistema SaaS.
- En enero de 2026, Obsidian Security presentó una solución de protección de SaaS que es una plataforma de protección de la cadena de suministro de extremo a extremo, con visibilidad completa de las integraciones de SaaS, detección temprana de vulneraciones y contención rápida. La plataforma integrada mitiga la amenaza que suponen las aplicaciones SaaS y los agentes de IA interrelacionados, y ayuda a las empresas a proteger y controlar de forma proactiva sus complejos entornos SaaS.
Empresas clave en el mercado de gestión de la postura de seguridad de SaaS:
- Grip Security, Inc.
- AppOmni
- Cynet
- DoControl, Inc.
- Lumos
- Netskope
- Obsidian Security, Inc.
- Spin.AI
- Varonis
- Zygon Technologies, Inc.
- Zluri
- Zscaler, Inc.
- Axonius
- Valence Security
- CrowdStrike
Novedades recientes (M&A/Asociaciones/Acuerdos/Lanzamiento de nuevos productos)
- En enero de 2026, iboss lanzó SSPM, una solución de gestión de la postura de seguridad de SaaS basada en IA, integrada en su plataforma Zero Trust SASE. SSPM analiza continuamente las configuraciones de las aplicaciones SaaS a través de API, identifica riesgos y mejora la seguridad de confianza cero, lo que permite a las organizaciones reducir los riesgos ocultos de SaaS y mejorar la gobernanza.
- En noviembre de 2025, Cyberhaven lanzó su nueva solución de gestión de la postura de seguridad de datos, que mejora su linaje de datos y sus capacidades de DLP. La plataforma ofrece visibilidad combinada, inteligencia contextual profunda y protección accionable en entornos de nube, locales y de endpoint, lo que ayuda a los equipos de seguridad a identificar y prevenir riesgos de datos confidenciales en tiempo real.
- En febrero de 2025, Grip Security lanzó una solución de gestión de la postura de seguridad de SaaS que permite la automatización. La plataforma identifica errores de configuración, aplica políticas, automatiza la remediación y garantiza el cumplimiento continuo, lo que permite a las organizaciones optimizar la seguridad de SaaS, reducir riesgos y mantener el control en todo su ecosistema SaaS.
- En noviembre de 2024, CrowdStrike adquirió Adaptive Shield para unificar la seguridad de la nube y de la identidad con protección de SaaS integrada. Esta operación ofrece una defensa integral contra ataques basados en identidad en entornos híbridos, con visibilidad y control de extremo a extremo sobre las identidades de SaaS, en la nube y locales.
Preguntas frecuentes
¿Cuáles son los principales segmentos de mercado de la gestión de la postura de seguridad SaaS?
¿Cómo me ayuda este informe a comprender los principales desafíos y riesgos del mercado?
¿Cuál es el crecimiento previsto del mercado mundial de gestión de la postura de seguridad SaaS?
¿Qué regiones dominan el mercado de gestión de la postura de seguridad SaaS?
¿Cuáles son los impulsores clave que impulsan el crecimiento del mercado?
¿Cómo está impactando la convergencia de plataformas en el mercado?
¿Qué desafíos plantea la expansión de SaaS para la gestión de la postura de seguridad de SaaS?
¿Qué es la gestión de la postura de seguridad (SSPM) de SaaS y por qué es esencial para las organizaciones?
¿Cómo puede ayudarme este informe a explicar los beneficios de adoptar SaaS Security Posture Management a mis clientes?
¿Cómo me ayuda este informe a comprender el panorama competitivo e identificar a los principales proveedores de SSPM?
¿Cómo están transformando las soluciones SSPM impulsadas por IA la seguridad SaaS?
Autor

Siddhi se especializa en investigación primaria y secundaria, con experiencia en el desarrollo de marcos de investigación y documentos técnicos que traducen los hallazgos en narrativas comerciales claras. Ha apoyado proyectos en diversas industrias, brindando conocimientos confiables alineados con los objetivos del cliente. Su trabajo se caracteriza por una sólida organización, una comunicación clara y una ejecución consistente. Su experiencia en la estructuración de marcos proporciona una base sólida para la recopilación de datos, mientras que el desarrollo de su libro blanco traduce las cifras en historias ejecutivas convincentes. Siddhi mantiene la coherencia en proyectos complejos de varias fases, lo que garantiza entregas coherentes y que cumplan con los plazos. Adapta su comunicación para adaptarse a las partes interesadas técnicas y no técnicas, uniendo datos y toma de decisiones. Su flujo de trabajo disciplinado enfatiza la generación de informes sin errores y el flujo lógico, lo que le valió constantes elogios de los clientes. Siddhi sintetiza datos contradictorios y presenta puntos de vista equilibrados que dan cuenta de las incertidumbres del mercado. Su cartera refleja una trayectoria en la entrega de documentos pulidos y procesables que mejoran la planificación empresarial. Con una mentalidad pragmática, prioriza la relevancia y la usabilidad, asegurándose de que su trabajo aborde las preguntas estratégicas que plantean los clientes.
Revisado por

Habi es un líder experimentado en investigación y consultoría con reconocida experiencia en guiar a clientes sobre iniciativas estratégicas de crecimiento y transformación en mercados globales. Ha dirigido equipos de investigación de alto rendimiento que brindan conocimientos prácticos sobre la expansión del mercado, estrategias de fusiones y adquisiciones, evaluación de oportunidades, desarrollo de nuevos negocios y lanzamientos de productos. Su cartera de proyectos abarca grandes productores petroquímicos, fabricantes de dispositivos electrónicos, empresas de lubricantes y otras empresas líderes en diversos sectores industriales y de consumo. Actualmente dirige el departamento de investigación de Kings Research, donde es responsable de establecer la agenda de investigación, asesorar a los analistas y garantizar resultados listos para el cliente que respalden la toma de decisiones ejecutivas. Con amplia experiencia en inteligencia de mercado, investigación estratégica y consultoría, Habi aporta un sólido conocimiento de la dinámica industrial en evolución, los panoramas competitivos, las oportunidades emergentes y los desafíos del crecimiento empresarial. Su experiencia incluye el desarrollo de marcos de investigación, la traducción de datos complejos del mercado en recomendaciones estratégicas viables y el trabajo en estrecha colaboración con partes interesadas de alto nivel para abordar cuestiones comerciales críticas. También ha contribuido a desarrollar capacidades de investigación, fortalecer metodologías analíticas e impulsar una cultura de calidad y toma de decisiones basada en conocimientos dentro de los equipos de investigación. Su exposición intersectorial le permite conectar las tendencias del mercado con implicaciones comerciales más amplias y brindar perspectivas que ayudan a las organizaciones a identificar oportunidades, mitigar riesgos y tomar decisiones estratégicas informadas.