Marktgröße, Anteil, Wachstum und Branchenanalyse von Zero Trust Security, nach Angebot (Netzwerksicherheit, Datensicherheit, Endpunktsicherheit, Cloud-Sicherheit, API-Sicherheit), nach Bereitstellungsmodus (Cloud-basiert, vor Ort), nach Authentifizierungstyp, nach Organisationstyp, nach Endbenutzer und regionaler Analyse, 2025-2032
Zero Trust Security bezieht sich auf ein Paradigma der Cybersicherheit, das kein implizites Vertrauen gegenüber einem Benutzer, Gerät oder Netzwerk voraussetzt, weder innerhalb noch außerhalb des Perimeters. Es verfügt über eine ständige Überprüfung der Identitäten und eine strenge Zugriffskontrolle mit den Grundsätzen der geringsten Rechte, Echtzeitüberwachung und Segmentierung. Dies reduziert die Angriffsflächen und minimiert die seitliche Bewegung innerhalb der Systeme, wodurch sie widerstandsfähiger gegen fortgeschrittene Cyber-Bedrohungen werden.
Der Markt umfasst eine Vielzahl integrierter Cybersicherheitslösungen wie Identitäts- und Zugriffsmanagement (IAM) zur Regulierung der Benutzer- und Geräteauthentifizierung, Multi-Faktor-Authentifizierung (MFA) zur Verbesserung der Identitätsprüfung und Mikrosegmentierung zur Trennung von Netzwerksegmenten und zur Beschränkung des Zugriffs ohne Autorisierung.
Zero-Trust-SicherheitsmarktÜberblick
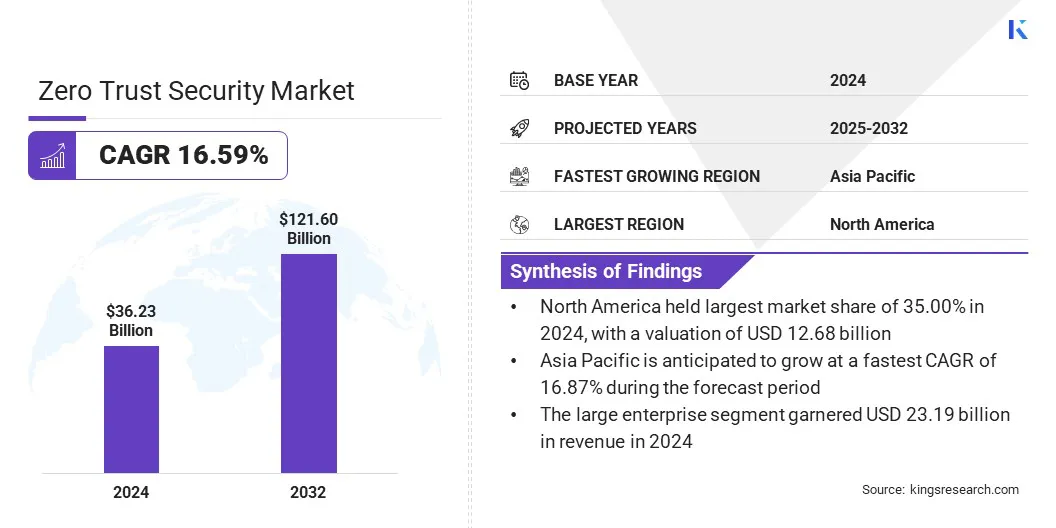
Die globale Marktgröße für Zero-Trust-Sicherheit wurde im Jahr 2024 auf 36,23 Milliarden US-Dollar geschätzt und soll von 41,52 Milliarden US-Dollar im Jahr 2025 auf 121,60 Milliarden US-Dollar im Jahr 2032 wachsen, was einer durchschnittlichen jährlichen Wachstumsrate von 16,59 % im Prognosezeitraum entspricht.
Der Markt erlebt einen großen Wandel, da Unternehmen die alten, perimeterbasierten Abwehrmaßnahmen aufgeben und einen ganzheitlicheren, identitätsbasierten Ansatz verfolgen. Diese Entwicklung steht in direktem Zusammenhang mit den zunehmenden Cyber-Bedrohungen, der Fernarbeit, der Einführung von Cloud-Technologien und der Verbreitung von IoT-Geräten. All diese Faktoren haben die Angriffsfläche vergrößert und traditionelle Sicherheitsmodelle weniger effektiv gemacht.
Zu den wichtigsten Unternehmen, die in der Zero-Trust-Sicherheitsbranche tätig sind, gehören Palo Alto Networks, Zscaler, Inc., Cloudflare, Microsoft, Akamai Technologies, CrowdStrike, Cisco Systems, Inc., Netskope, Check Point Software Technologies Ltd., IBM, Delinea, Ivanti, Fortinet, Inc., Broadcom und Nord Security.
Mit zunehmender Verbreitung generativer KI ergreifen Unternehmen strenge Sicherheitsmaßnahmen, um die sichere und konforme Nutzung von KI-Technologien zu gewährleisten. UmsetzungZero-Trust-Architekturbietet erweiterte Sicherheitsfunktionen, darunter Echtzeit-KI-Sicherheitslage, dynamische Richtliniendurchsetzung am Netzwerkrand und zentrale Überwachung von KI-Modellinteraktionen.
Diese integrierten Sicherheitsebenen ermöglichen es Unternehmen, ihre Daten sicher und konform zu halten und erleichtern so die sichere Innovation der KI-Technologie. Die zunehmenden Fortschritte in der KI-Technologie haben zu schnellen Investitionen in die Zero-Trust-Architektur geführt und sie zu einer Notwendigkeit für die KI-Sicherheit gemacht.
Im August 2025 führt Cloudflare die Zero-Trust-Plattform ein, die es Unternehmen ermöglicht, GenAI-Anwendungen sicher zu erstellen und in Betrieb zu nehmen. Es verfügt über ein AI Security Posture Management zur Erkennung böswilliger Nutzung von KI, ein Gateway zur Implementierung von KI-Richtlinien am Rande, einen KI-Schnellschutz, um bei riskanten Interaktionen zwischen Mitarbeitern mit KI Alarm zu schlagen, und eine zentralisierte MCP-Serversteuerung zur Verwaltung sogenannter KI-Tools.
Wichtige Markthighlights
Die Marktgröße für Zero-Trust-Sicherheit wurde im Jahr 2024 auf 36,23 Milliarden US-Dollar geschätzt.
Der Markt soll von 2025 bis 2032 mit einer jährlichen Wachstumsrate von 16,59 % wachsen.
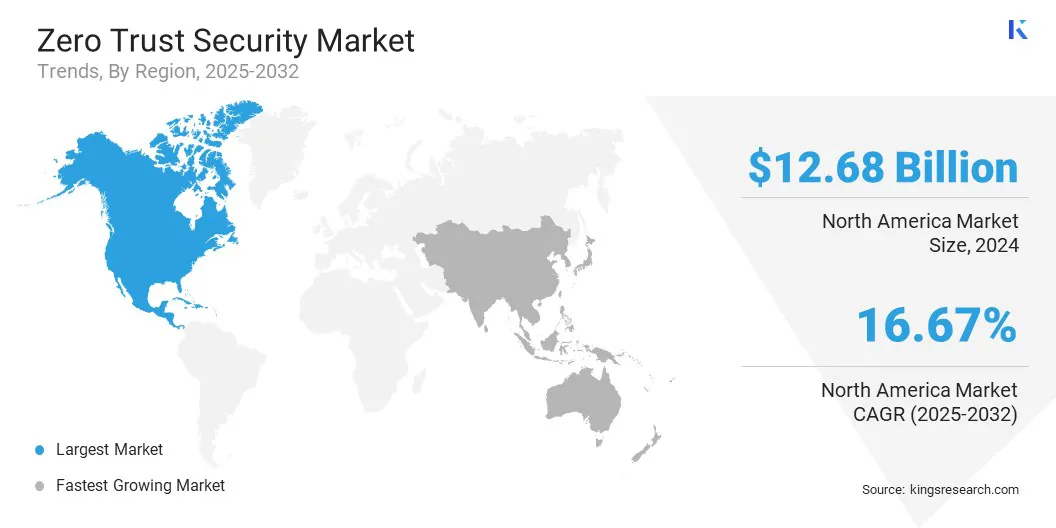
Nordamerika hatte im Jahr 2024 einen Marktanteil von 35,00 % bei einer Bewertung von 12,68 Milliarden US-Dollar.
Das Segment Netzwerksicherheit erzielte im Jahr 2024 einen Umsatz von 11,59 Milliarden US-Dollar.
Das cloudbasierte Segment wird bis 2032 voraussichtlich 77,17 Milliarden US-Dollar erreichen.
Das Segment der Einzelfaktorauthentifizierung wird bis 2032 voraussichtlich 63,41 Milliarden US-Dollar erreichen.
Das Großunternehmenssegment wird bis 2032 voraussichtlich 78,79 Milliarden US-Dollar erreichen.
Das BFSI-Segment wird bis 2032 voraussichtlich 42,53 Milliarden US-Dollar erreichen.
Der Markt im asiatisch-pazifischen Raum wird im Prognosezeitraum voraussichtlich mit einer jährlichen Wachstumsrate von 16,87 % wachsen.
Wie beeinflussen staatliche Vorschriften und Cyberversicherungsanforderungen die Einführung von Zero Trust-Frameworks?
Die steigenden regulatorischen Anforderungen und die sich ändernden Standards in der Cyberversicherung machen Zero Trust zu einer strategischen Entscheidung und einer nicht verhandelbaren operativen Notwendigkeit. In kritischen Infrastrukturbranchen erzwingen Regierungen eine strikte Mikrosegmentierung und identitätsbasierte Zugangskontrolle, wodurch jegliche Betriebsausfälle in diesem Bereich einer rechtlichen Haftung gleichkommen.
Gleichzeitig setzen Versicherer die Zero-Trust-Einführung als zentrales Underwriting-Kriterium ein und verweigern entweder den Versicherungsschutz oder verlangen höhere Prämien von Unternehmen, die keine umfassende, explizite Aufsicht über alle Benutzer und Geräte vorweisen können. Solche Vorschriften erzeugen einen ständigen Wachstumszyklus, in dem Organisationen diese Rahmenwerke übernehmen, um die rechtliche Berechtigung und den finanziellen Schutz aufrechtzuerhalten und die Marktexpansion durch verbindliche Einhaltung zu beschleunigen.
Im Februar 2026 entwickelte Akamai ein neuartiges Cybersicherheitssystem, das die Guardicore-Segmentierungssoftware und NVIDIA BlueField-DPUs umfasst. Dabei handelt es sich um eine neue agentenlose Zero-Trust-Lösung, die Echtzeit-Segmentierung, Erkennung und Isolierung verschiedener Angriffsarten ermöglicht, ohne die Leistung zu beeinträchtigen. Dies trägt dazu bei, regulatorische Compliance- und Versicherungsrisiken aufgrund der zunehmenden Anzahl von Cyber-Angriffen zu vermeiden.
Warum behindert eine kontinuierliche Überwachung und Validierung Zero Trust?
Eine umfassende Benutzer- und Geräteverifizierung stellt im Zero-Trust-Modell eine Herausforderung dar, da sie eine Änderung der Denkweise von einer einmaligen Verifizierung hin zu einem kontinuierlichen Modell erfordert, das niemals Vertrauen voraussetzt. Das Erreichen dieses Zustands stellt jedoch eine technische Herausforderung dar, da Unternehmen verschiedene Echtzeitfaktoren wie Gerätezustand, Standort und Verhaltensanomalien in stark verteilten Umgebungen überwachen müssen. Darüber hinaus kann es Legacy-Umgebungen geben, die nicht über moderne API- oder MFA-Funktionen verfügen. Darüber hinaus müssen sich Sicherheitsteams mit einem Reibungsparadoxon auseinandersetzen, bei dem sich höhere Überprüfungshäufigkeiten negativ auf das Benutzererlebnis auswirken können.
Um diese Herausforderung der Implementierung von Zero Trust zu bewältigen, setzen Unternehmen auf integrierte und adaptive Sicherheitslösungen, die mit kontinuierlicher Benutzer- und Geräteüberprüfung sowie nahtlosen Authentifizierungssystemen ausgestattet sind. Viele Unternehmen versuchen nun, ihre aktuellen Systeme in Zero-Trust-Architekturen zu integrieren. Das Ziel besteht darin, Compliance sicherzustellen und eine agile Reaktion auf Bedrohungen zu ermöglichen, während Produktivität und Benutzererfahrung erhalten bleiben.
Im März 2026 kombinierte Netskope Imprivata Enterprise Access Management und seine Zero Trust Engine, um die Sicherheit im Gesundheitswesen zu verbessern. Diese Distribution bietet schnellen, passwortlosen Zugriff, eine adaptive, identitätsbewusste Strategie und Echtzeit-Schutz von PHI auf gemeinsam genutzten klinischen Workstations, die behördliche Anforderungen, Ransomware-Bedrohungen und klinische Prozesseffizienz gewährleisten.
Wie beeinflusst das passwortlose ZTNA den Markt?
Der passwortlose Zero-Trust-Network-Access (ZTNA) gewinnt auf dem Markt der Zero-Trust-Sicherheit immer mehr an Bedeutung, da die meisten Anbieter mittlerweile nach besseren und bequemeren Möglichkeiten zur Benutzerauthentifizierung suchen. Dieser Wandel hat der Verwendung herkömmlicher Passwörter ein Ende gesetzt, die von Cyberkriminellen leicht entschlüsselt werden können.
Es hat auch die Verwendung anderer Formen sichererer Authentifikatoren ermöglicht. Dieser passwortlose Ansatz wendet das grundlegende Konzept des Zero Trust an, bei dem jeder Benutzer vor dem Zugriff auf eine Ressource kontinuierlich authentifiziert werden muss, da anstelle einer einzigen Erstanmeldung eine ständige Validierung erforderlich ist.
Im Februar 2026 erweiterte Portnox seinen passwortlosen Zero Trust Network Access (ZTNA) um konsolenbasierte Anwendungen wie RDP, SSH, VNC und Telnet. Es bietet Geräteüberwachung, automatische Behebung und nicht authentifizierten, kontextsensitiven Zugriff ohne Anmeldeinformationen und ist nahtlos mit Identitätsanbietern verbunden, wodurch die Benutzererfahrung und Sicherheit ohne VPNs oder Agenten verbessert werden.
Schnappschuss des Zero-Trust-Sicherheitsmarktberichts
Nach Angebot (Netzwerksicherheit, Datensicherheit, Endpunktsicherheit, Cloud-Sicherheit, API-Sicherheit und IoT-Sicherheit): Das Netzwerksicherheitssegment erwirtschaftete im Jahr 2024 11,59 Milliarden US-Dollar, angetrieben durch seine entscheidende Rolle als primäre Durchsetzungsebene von Zero Trust. Unternehmen können die seitliche Bewegung dynamisch schließen, indem sie Arbeitslasten isolieren, indem sie flache Perimeter durch Mikrosegmentierung ersetzen. Gleichzeitig schafft die Konvergenz von SASE und ZTNA eine identitätszentrierte Konnektivität, die die bisherigen VPNs ersetzt, die Remote-Arbeiten unterstützten. Diese Fortschritte machen das Netzwerk zu einer Quelle für Echtzeit-Telemetrie und dynamische Richtliniendurchsetzung und machen es zum grundlegendsten Bestandteil der Überprüfung jeder digitalen Interaktion.
Nach Bereitstellungsmodus (Cloud-basiert, vor Ort): Das Cloud-basierte Segment dominierte den Markt mit einem Anteil von 62,00 % im Jahr 2024. Dies ist auf seine Fähigkeit zurückzuführen, eine verteilte Belegschaft mit überlegener Skalierbarkeit und identitätsbasiertem Zugriff in Echtzeit zu unterstützen, was in älteren On-Premise-Lösungen nicht möglich ist. Cloudbasierte Systeme sind zudem effizient bei der schnellen Beseitigung neu auftretender Bedrohungen. Das Echtzeit-Patching aller Zero-Day-Schwachstellen von Endpunkten erfolgt sofort und wird zudem durch KI-basierte Verhaltensanalysen unterstützt.
Nach Authentifizierungstyp (Einzelfaktor-Authentifizierung, Multi-Faktor-Authentifizierung): Das Segment der Einzelfaktor-Authentifizierung (SFA) wird bis 2032 voraussichtlich 63,41 Milliarden US-Dollar erreichen. Vorausgesetzt, dass die Einzelfaktor-Authentifizierung effizient ist und problemlos in Zero-Trust-Modelle integriert werden kann. Obwohl Zero-Trust-Modelle den Schwerpunkt auf eine kontinuierliche Verifizierung legen, bevorzugen viele Organisationen eine Ein-Faktor-Authentifizierung, um den Benutzerzugriff zu vereinfachen und so ihr Sicherheitsmodell nicht zu gefährden. Dieses Modell eignet sich am besten für Szenarien, in denen eine schnelle Bereitstellung und Benutzerfreundlichkeit von entscheidender Bedeutung sind. Darüber hinaus dient die Ein-Faktor-Authentifizierung als grundlegende Ebene vor der Verwendung ausgefeilterer Authentifizierungsmodelle.
Nach Organisationstyp (Großunternehmen, Klein- und Mittelunternehmen): Das Großunternehmenssegment wird bis 2032 voraussichtlich 78,79 Milliarden US-Dollar erreichen, da große Organisationen mehr in anspruchsvolle Zero-Trust-Lösungen investieren und über eine kompliziertere IT-Infrastruktur verfügen. Große Unternehmen verfügen in der Regel über zahlreiche interne Netzwerke, Remote-Büros, Cloud-Umgebungen und verteilte Arbeitskräfte, was zu einer komplexen Infrastruktur führt, die nicht mit den alten Methoden der Sicherheitsperimeter gesichert werden kann. Große Unternehmen sind besser in der Lage, fortschrittliche Zero-Trust-Systeme einzuführen. Diese Systeme nutzen Netzwerksegmentierung zum Schutz vor komplexen, anhaltenden Cyber-Bedrohungen.
Nach Endbenutzern (BFSI, IT und Telekommunikation, Gesundheitswesen, Einzelhandel und E-Commerce, Versorgungsunternehmen und andere): Das BFSI-Segment wird bis 2032 voraussichtlich 42,53 Milliarden US-Dollar erreichen, da sensible Finanzinformationen geschützt werden müssen und die strengen Vorschriften des BFSI-Segments eingehalten werden müssen. Die umfassende digitale Transformation erhöht die Bedrohungen der Cybersicherheit und erfordert regelmäßige Validierungen und identitätsbasierte Kontrollen. Zero-Trust-Lösungen bieten Mikrosegmentierung und Zugriff mit den geringsten Privilegien und reduzieren so Risikoflächen und laterale Bewegungen. Dies hilft BFSI-Organisationen, sicher zu arbeiten und die Einhaltung von Vorschriften aufrechtzuerhalten.
Wie sieht das Marktszenario in Nordamerika und im asiatisch-pazifischen Raum aus?
Basierend auf der Region wurde der Zero-Trust-Sicherheitsmarkt in Nordamerika, Europa, den asiatisch-pazifischen Raum, den Nahen Osten und Afrika sowie Südamerika eingeteilt.
Der nordamerikanische Zero-Trust-Sicherheitsmarktanteil beträgt im Jahr 2024 35,00 % auf dem Weltmarkt, mit einer Bewertung von 12,68 Milliarden US-Dollar. Die Region verzeichnet ein Wachstum aufgrund strategischer Innovationen in Form der Vereinfachung des Bereitstellungsprozesses und der Erhöhung des Automatisierungsgrads zur Verbesserung der Effizienz im Betrieb.
Die Hauptakteure in der Region bewegen sich weg von fragmentierten Sicherheitssystemen hin zu einheitlichen und über die Cloud bereitgestellten Paketen, die adaptive Authentifizierung, Dark-Web-Zugangsdatenüberwachung usw. umfassenEndpunktsicherheitin einer einzigen Schnittstelle.
Darüber hinaus verbessern fortschrittliche Echtzeit-Intelligence- und Patch-Management-Tools die Effizienz der Reaktion auf Vorfälle. Diese Strategien sind für stark regulierte Sektoren in der Region wie Finanzen und Regierung konzipiert und stärken Nordamerikas Führungsrolle bei der Bereitstellung skalierbarer, integrierter Zero-Trust-Frameworks.
Es wird erwartet, dass die Zero-Trust-Sicherheitsbranche im asiatisch-pazifischen Raum mit einer prognostizierten jährlichen Wachstumsrate von 16,87 % im Prognosezeitraum das schnellste Wachstum auf dem Markt verzeichnen wird. Dieses Wachstum wird durch strategische Partnerschaften gestützt, die überlegene Zero-Trust-Sicherheit, Mobilfunk-IoT und operative Technologienetzwerke vereinen, um kritische Schwachstellen in verteilten Umgebungen in ganz Südostasien zu beheben.
Diese Partnerschaften vereinen Fachwissen im Konnektivitätsmanagement und KI-gesteuerten Bedrohungsschutz, was für die kontinuierliche Überwachung und Reaktion, die zur Sicherung der wachsenden intelligenten Infrastruktur erforderlich ist, von entscheidender Bedeutung ist. Darüber hinaus gibt es umfangreiche Investitionen, die die digitale Transformation durch die Verbesserung der Cloud-Infrastruktur, künstlicher Intelligenz und sicherer Hybridumgebungen vorantreiben.
Sowohl öffentliche als auch private Investitionen zielen auf die Schaffung starker Cloud-Dienste und digitaler Ökosysteme ab, die für die schnelle Entwicklung vernetzter Geräte und das Wachstum von Zero-Trust-Systemen in komplizierten und großen Umgebungen unerlässlich sind.
Im März 2026 schloss Zscaler eine Absichtserklärung mit Singtel Singapore ab, um Zero-Trust-Sicherheit für Mobilfunk-IoT- und OT-Geräte in Südostasien bereitzustellen. Die Partnerschaft trägt zu einer schnellen und skalierbaren Sicherheit für SIM-verbundene Geräte bei, sorgt für bessere Transparenz und minimiert Betriebsrisiken, um eine sichere digitale Transformation in geschäftskritischen Branchen zu gewährleisten.
Regulatorische Rahmenbedingungen
In den USA wird die Cybersicherheit des Bundes und die Sicherheit des Verteidigungssektors durch die Zero-Trust-Referenzarchitektur des Verteidigungsministeriums und die Zero-Trust-Implementierungsrichtlinien der National Security Agency geregelt. Diese Rahmenbedingungen und Vorschriften erfordern die Einführung von Zero-Trust-Architekturen durch Verteidigungsorganisationen und Bundesbehörden.
In der Europäischen Union ist die Datenschutz-Grundverordnung der Rechtsrahmen, der Richtlinien zum Datenschutz und zum Datenschutz vorgibt. Diese Regelung steht im Einklang mit dem Zero-Trust-Modell, das sicherstellt, dass Datenschutzmaßnahmen standardmäßig implementiert und gestaltet werden und so die erforderliche Sicherheit bieten, um nur bei Bedarf auf personenbezogene Daten zuzugreifen.
Wettbewerbslandschaft
Wichtige Akteure verlagern sich von isolierten Sicherheitstools hin zu einheitlichen Plattformen, die Identität, Geräteintelligenz und Cloud-Zugriff umfassen. Unternehmen haben sich auch auf die KI-gesteuerte Automatisierung als Möglichkeit zur proaktiven Erkennung und Behebung von Bedrohungen konzentriert, was letztendlich die gesamte IT-Arbeitsbelastung reduzieren wird.
Ein großer Schwerpunkt wurde auf die Sicherheit der kritischen Infrastruktur gelegt, wobei Anbieter agentenlose und hardwarebeschleunigte Lösungen verwenden, um die Legacy-Infrastruktur zu schützen, ohne die Leistung zu beeinträchtigen. Der Markt hat auch den Aufstieg der Gen-AI-Governance mit vielen Tools zur Überwachung von KI-Engagements erlebt. Durch die Bereitstellung dieser Dienste als einfache Pakete haben die Unternehmen sie für verschiedene Branchen skalierbar gemacht.
Im März 2026 schlossen sich Netskope und Forescout zusammen, um eine Zero-Trust-Lösung bereitzustellen, die die Geräteintelligenz von Forescout mit der KI-basierten Cloud-Sicherheit von Netskope kombiniert. Diese Lösung sichert IT-, IoT- und IoMT-Geräte durch regelmäßige Risikobewertung, Verkehrskontrolle und Unterstützung für Compliance.
Wichtige Unternehmen im Zero-Trust-Sicherheitsmarkt:
Im März 2026 erweiterte Tata Consultancy Services seine Zusammenarbeit mit Zscaler und startete TCS Workspace Experience Studio, das mit Zscaler Digital Experience (ZDX) erstellt wurde. Die KI-gesteuerte Lösung umfasst außerdem Zero-Trust-Sicherheit, leistungsstarke digitale Erlebnisüberwachung und automatische Korrektur, um die Produktivität um 25–30 % zu steigern, das Benutzererlebnis zu verbessern und proaktive IT-Funktionen zu ermöglichen.
Im Dezember 2025 führte WatchGuard das WatchGuard Zero Trust Bundle ein, das adaptive MFA, SSO, Dark Web Credential Monitoring, EPDR und FireCloud Total Access in einer einzigen cloudbasierten Plattform vereint. Vereinfacht die Implementierung von Zero Trust für Organisationen und MSPs und bietet eine unterbrechungsfreie Gerätevalidierung, risikobasierten Zugriff und automatische Bedrohungseindämmung ohne VPN-Komplexität.
Im Dezember 2025 gingen Xage Security und LTIMindtree eine strategische Partnerschaft ein, um skalierbare Zero-Trust-Cybersicherheit für die am stärksten gefährdeten kritischen Infrastruktursektoren Energie, Versorgung und Transport bereitzustellen. Durch die Kombination des identitätsbasierten Zugriffs und des KI-gesteuerten Schutzes von Xage Fabric mit der globalen Expertise von LTIMindtree ermöglichen sie eine sichere IT-, OT- und Cloud-Konvergenz mit vereinfachter Verwaltung und schneller Bereitstellung.
Im Oktober 2025 veröffentlichte Siemens SINEC Secure Connect, das Netzwerkstrukturen über Overlay-Netzwerke virtualisiert. Es bietet Schutz für Machine-to-Machine-, Cloud- und Rechenzentrumsanwendungen ohne VPN, unbefugten Zugriff, vereinfachtes Management sowie lokale und cloudbasierte Anwendungen und lässt sich in Siemens SCALANCE-Geräte integrieren.
Häufig gestellte Fragen
Wie kann mir dieser Bericht dabei helfen, meinen Kunden die Vorteile der Einführung von Zero Trust Security zu erklären?
Wie sorgt Zero Trust Security für die Einhaltung gesetzlicher Vorschriften in verschiedenen Regionen?
Welche regionalen Trends prägen den Markt?
Wie hilft mir dieser Bericht, die Wettbewerbslandschaft zu verstehen und potenzielle Partner im Bereich Zero Trust Security zu identifizieren?
Wie zeigt der Zero-Trust-Sicherheitsmarkt das Wachstumspotenzial von 2024 bis 2032?
Wie hilft mir dieser Bericht, die wichtigsten Herausforderungen und Risiken bei der Implementierung von Zero Trust Security zu verstehen?
Wie beeinflusst KI den Zero-Trust-Sicherheitsmarkt?
In welchen Zero-Trust-Security-Segmenten wird das höchste Umsatzwachstum erwartet?
Vor welchen Herausforderungen stehen Unternehmen bei der Implementierung von Zero Trust Security?
Was sind die Haupttreiber, die die Einführung von Zero Trust Security-Lösungen beschleunigen?
Wer sind die Hauptakteure in der globalen Zero-Trust-Sicherheitsbranche?
Siddhi ist auf Primär- und Sekundärforschung spezialisiert und verfügt über Erfahrung in der Entwicklung von Forschungsrahmen und Whitepapers, die Ergebnisse in klare Geschäftsnarrative übersetzen. Sie hat Projekte in verschiedenen Branchen unterstützt und zuverlässige Erkenntnisse geliefert, die auf die Ziele der Kunden abgestimmt sind. Ihre Arbeit zeichnet sich durch starke Organisation, klare Kommunikation und konsequente Ausführung aus. Ihr Fachwissen in der Strukturierung von Frameworks bietet eine solide Grundlage für die Datenerfassung, während ihre Whitepaper-Entwicklung Zahlen in überzeugende Handlungsstränge für Führungskräfte übersetzt. Siddhi gewährleistet die Konsistenz über komplexe, mehrphasige Projekte hinweg und sorgt so für kohärente, termingerechte Ergebnisse. Sie passt ihre Kommunikation an technische und nichttechnische Stakeholder an und verbindet Daten und Entscheidungsfindung. Ihr disziplinierter Arbeitsablauf legt Wert auf fehlerfreie Berichte und einen logischen Ablauf und erntet so beständig Lob von den Kunden. Siddhi fasst widersprüchliche Daten zusammen und präsentiert ausgewogene Standpunkte, die Marktunsicherheiten berücksichtigen. Ihr Portfolio spiegelt eine Erfolgsbilanz bei der Bereitstellung ausgefeilter, umsetzbarer Dokumente wider, die die Geschäftsplanung verbessern. Mit einer pragmatischen Denkweise legt sie Wert auf Relevanz und Benutzerfreundlichkeit und stellt sicher, dass ihre Arbeit die strategischen Fragen der Kunden berücksichtigt.
Überprüft von
Ganapathy Subramaniam Suresh
Mit über einem Jahrzehnt Forschungserfahrung in globalen Märkten bringt Ganapathy scharfsinniges Urteilsvermögen, strategische Klarheit und tiefes Branchenwissen mit. Bekannt für Präzision und unerschütterliches Engagement für Qualität, führt er Teams und Kunden mit Erkenntnissen, die konsequent zu wirkungsvollen Geschäftsergebnissen führen.