Taille, part, croissance et analyse de l’industrie du marché de la sécurité Zero Trust, par offre (sécurité des réseaux, sécurité des données, sécurité des points finaux, sécurité du cloud, sécurité des API), par mode de déploiement (basé sur le cloud, sur site), par type d’authentification, par type d’organisation, par utilisateur final et analyse régionale, 2025-2032
La sécurité Zero Trust fait référence à un paradigme de cybersécurité qui ne présuppose aucune confiance implicite sur un utilisateur, un appareil ou un réseau, à l'intérieur ou à l'extérieur du périmètre. Il dispose d'une vérification constante des identités et d'un contrôle d'accès strict avec des principes de moindre privilège, de surveillance en temps réel et de segmentation. Cela réduit les surfaces d’attaque et minimise les mouvements latéraux au sein des systèmes, ce qui les rend plus résistants aux cybermenaces avancées.
Le marché comprend une variété de solutions de cybersécurité intégrées telles que la gestion des identités et des accès (IAM) pour réguler l'authentification des utilisateurs et des appareils, l'authentification multifacteur (MFA) pour améliorer la vérification de l'identité et la micro-segmentation pour séparer les segments du réseau et limiter l'accès sans autorisation.
Marché de la sécurité Zero TrustAperçu
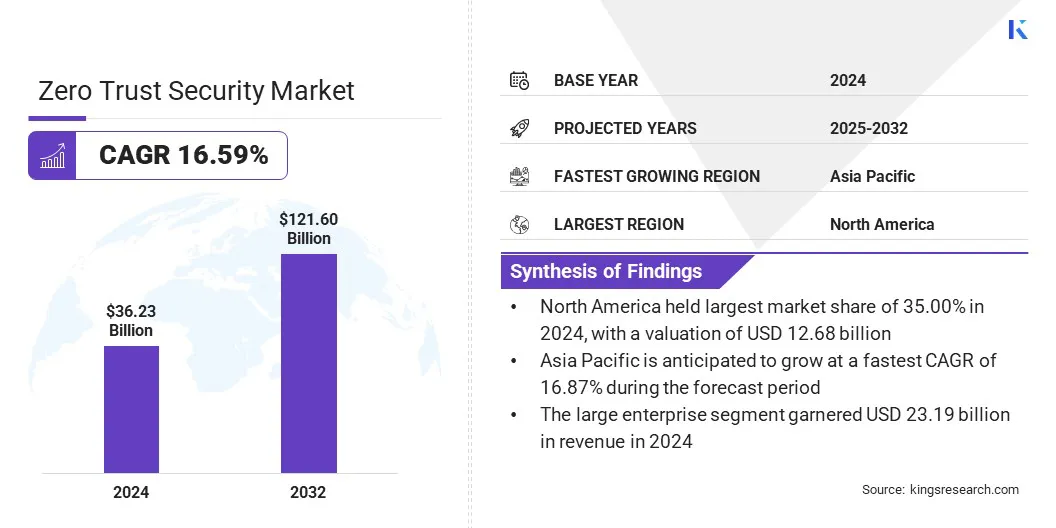
La taille du marché mondial de la sécurité Zero Trust était évaluée à 36,23 milliards USD en 2024 et devrait passer de 41,52 milliards USD en 2025 à 121,60 milliards USD d’ici 2032, avec un TCAC de 16,59 % au cours de la période de prévision.
Le marché connaît une transformation majeure à mesure que les organisations abandonnent les anciennes défenses basées sur le périmètre et adoptent une approche plus holistique, basée sur l'identité. Cette évolution est directement liée à l’augmentation des cybermenaces, au travail à distance, à l’adoption des technologies cloud et à l’explosion des appareils IoT. Tous ces facteurs ont élargi la surface d’attaque, rendant les modèles de sécurité traditionnels moins efficaces.
Les principales entreprises opérant dans le secteur de la sécurité Zero Trust sont Palo Alto Networks, Zscaler, Inc., Cloudflare, Microsoft, Akamai Technologies, CrowdStrike, Cisco Systems, Inc., Netskope, Check Point Software Technologies Ltd., IBM, Delinea, Ivanti, Fortinet, Inc., Broadcom et Nord Security.
À mesure que l’IA générative devient plus courante, les organisations adoptent des mesures de sécurité strictes pour garantir une utilisation sûre et conforme des technologies d’IA. Exécutionarchitecture de confiance zérooffre des fonctionnalités de sécurité avancées, notamment une posture de sécurité de l'IA en temps réel, une application dynamique des politiques à la périphérie du réseau et une surveillance centralisée des interactions des modèles d'IA.
Ces couches de sécurité intégrées permettent aux organisations de maintenir leurs données sécurisées et conformes, facilitant ainsi l'innovation en toute confiance de la technologie de l'IA. Les progrès croissants de la technologie de l’IA ont conduit à des investissements rapides dans l’architecture Zero Trust, ce qui en fait une nécessité pour la sécurité de l’IA.
En août 2025, Cloudflare a lancé la plateforme Zero Trust qui permet aux entreprises de créer et de déployer en toute sécurité des applications GenAI. Il dispose d'une gestion de la posture de sécurité de l'IA pour identifier l'utilisation malveillante de l'IA, d'une passerelle pour mettre en œuvre la politique d'IA en périphérie, d'une protection contre les invites d'IA pour déclencher des signaux d'alarme lors d'interactions à risque entre les employés avec l'IA et d'un contrôle de serveur MCP centralisé pour gérer les outils d'IA appelés.
Faits saillants du marché
La taille du marché de la sécurité Zero Trust était évaluée à 36,23 milliards USD en 2024.
Le marché devrait croître à un TCAC de 16,59 % de 2025 à 2032.
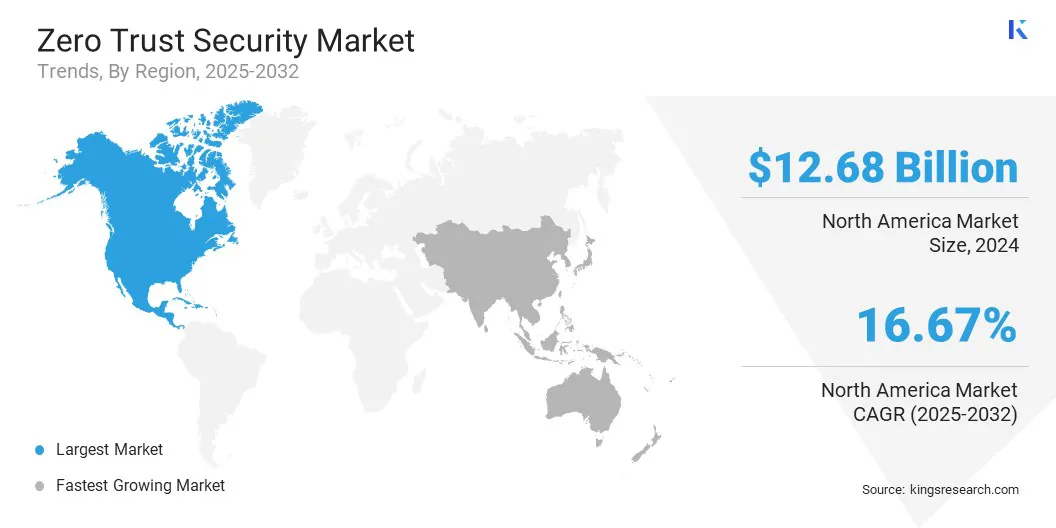
L’Amérique du Nord détenait une part de marché de 35,00 % en 2024, avec une valorisation de 12,68 milliards de dollars.
Le segment de la sécurité des réseaux a généré 11,59 milliards de dollars de revenus en 2024.
Le segment basé sur le cloud devrait atteindre 77,17 milliards de dollars d'ici 2032.
Le segment de l’authentification à facteur unique devrait atteindre 63,41 milliards de dollars d’ici 2032.
Le segment des grandes entreprises devrait atteindre 78,79 milliards de dollars d'ici 2032.
Le segment BFSI devrait atteindre 42,53 milliards USD d’ici 2032.
Le marché de la région Asie-Pacifique devrait croître à un TCAC de 16,87 % au cours de la période de prévision.
Comment les réglementations gouvernementales et les exigences en matière de cyberassurance influencent-elles l’adoption des cadres Zero Trust ?
L’augmentation des exigences réglementaires et l’évolution des normes en matière de cyberassurance font du zéro confiance une décision stratégique et un impératif opérationnel non négociable. Dans les secteurs des infrastructures critiques, les gouvernements appliquent une micro-segmentation stricte et un contrôle d’accès basé sur l’identité, ce qui fait que toute défaillance opérationnelle dans ce domaine équivaut à des responsabilités juridiques.
Simultanément, les assureurs utilisent l’adoption du Zero Trust comme critère de souscription clé, soit en refusant la couverture, soit en imposant des primes élevées aux entreprises qui ne font pas preuve d’une surveillance complète et explicite de tous les utilisateurs et appareils. De telles réglementations créent un cycle constant de croissance dans lequel les organisations adoptent ces cadres pour maintenir leur éligibilité juridique et leur protection financière, accélérant ainsi l'expansion du marché grâce à une conformité obligatoire.
En février 2026, Akamai a développé un nouveau type de système de cybersécurité, qui comprend le logiciel de segmentation Guardicore et les DPU NVIDIA BlueField. Il s'agit d'une nouvelle solution Zero Trust sans agent qui offre une segmentation, une détection et une isolation en temps réel de divers types d'attaques sans compromettre les performances. Cela permet d’éviter la conformité réglementaire et les risques d’assurance dus au nombre croissant de cyberattaques.
Pourquoi la surveillance et la validation continues entravent-elles le Zero Trust ?
La vérification complète des utilisateurs et des appareils constitue un défi dans le modèle Zero Trust, car elle nécessite un changement de mentalité, passant d'une vérification ponctuelle à un modèle continu qui ne présuppose jamais la confiance. Mais atteindre cet état est techniquement difficile car les organisations doivent surveiller divers facteurs en temps réel tels que l’état des appareils, leur emplacement et les anomalies de comportement dans des environnements hautement distribués. En outre, il peut exister des environnements existants qui ne disposent pas de fonctionnalités API ou MFA modernes. De plus, les équipes de sécurité doivent faire face à un paradoxe de friction dans lequel des fréquences de vérification plus élevées peuvent avoir un impact négatif sur l'expérience utilisateur.
Pour atténuer ce défi lié à la mise en œuvre du modèle Zero Trust, les organisations adoptent des solutions de sécurité intégrées et adaptatives, équipées de systèmes de vérification continue des utilisateurs et des appareils et d'authentification transparente. De nombreuses organisations cherchent désormais à intégrer leurs systèmes actuels à des architectures Zero Trust. L’objectif est de garantir la conformité et de faciliter une réponse agile aux menaces, tout en préservant la productivité et l’expérience utilisateur.
En mars 2026, Netskope a combiné Imprivata Enterprise Access Management et son moteur Zero Trust pour améliorer la sécurité des soins de santé. Cette distribution offre un accès rapide et sans mot de passe, une stratégie adaptative prenant en compte l'identité et une protection en temps réel des PHI sur des postes de travail cliniques partagés qui garantissent les exigences réglementaires, les menaces de ransomware et l'efficacité des processus cliniques.
Comment le ZTNA sans mot de passe influence-t-il le marché ?
L'accès réseau Zero Trust (ZTNA) sans mot de passe prend de l'ampleur sur le marché de la sécurité Zero Trust, car la plupart des fournisseurs recherchent désormais des moyens supérieurs et plus pratiques pour authentifier les utilisateurs. Ce changement a mis fin à l’utilisation de mots de passe traditionnels qui peuvent être facilement déchiffrés par les cybercriminels.
Il a également permis d’utiliser d’autres formes d’authentificateurs plus sécurisés. Cette approche sans mot de passe applique le concept fondamental de confiance zéro qui exige que chaque utilisateur soit authentifié en permanence avant d'accéder à une ressource, car elle nécessite une validation constante au lieu d'une seule connexion initiale.
En février 2026, Portnox a étendu son accès réseau Zero Trust (ZTNA) sans mot de passe pour inclure des applications basées sur console telles que RDP, SSH, VNC et Telnet. Il fournit une surveillance des appareils, une correction automatisée et un accès non authentifié et contextuel sans informations d'identification et est connecté de manière transparente aux fournisseurs d'identité, améliorant ainsi l'expérience utilisateur et la sécurité sans VPN ni agents.
Aperçu du rapport sur le marché de la sécurité Zero Trust
Segmentation
Détails
En offrant
Sécurité du réseau, sécurité des données, sécurité des points finaux, sécurité du cloud, sécurité des API, sécurité IoT
Par mode de déploiement
Basé sur le cloud, sur site
Par type d'authentification
Authentification à facteur unique, authentification à facteurs multiples
Par type d'organisation
Grande entreprise, petite et moyenne entreprise
Par utilisateur final
BFSI, informatique et télécommunications, santé, vente au détail et commerce électronique, services publics, autres
Par région
Amérique du Nord: États-Unis, Canada, Mexique
Europe: France, Royaume-Uni, Espagne, Allemagne, Italie, Russie, Reste de l'Europe
Asie-Pacifique: Chine, Japon, Inde, Australie, ASEAN, Corée du Sud, Reste de l'Asie-Pacifique
Moyen-Orient et Afrique: Turquie, Émirats arabes unis, Arabie Saoudite, Afrique du Sud, reste du Moyen-Orient et Afrique
Amérique du Sud: Brésil, Argentine, Reste de l'Amérique du Sud
Segmentation du marché
Par offre (sécurité des réseaux, sécurité des données, sécurité des points de terminaison, sécurité du cloud, sécurité des API et sécurité de l'IoT) : le segment de la sécurité des réseaux a généré 11,59 milliards de dollars en 2024, grâce à son rôle critique en tant que principale couche d'application du Zero Trust. Les organisations peuvent arrêter dynamiquement le mouvement latéral en isolant les charges de travail en remplaçant les périmètres plats par une micro-segmentation. Dans le même temps, la convergence SASE et ZTNA crée une connectivité centrée sur l’identité, qui remplace les précédents VPN prenant en charge le travail à distance. Ces avancées font du réseau une source de télémétrie en temps réel et d’application dynamique des politiques, ce qui en fait l’élément le plus fondamental de la vérification de chaque interaction numérique.
Par mode de déploiement (basé sur le cloud, sur site) : le segment basé sur le cloud a dominé le marché avec une part de 62,00 % en 2024. Cela est dû à sa capacité à prendre en charge une main-d'œuvre distribuée avec une évolutivité supérieure et un accès basé sur l'identité en temps réel, ce qui n'est pas possible dans les solutions sur site existantes. Les systèmes basés sur le cloud sont également efficaces pour éliminer rapidement toute menace émergente. La correction en temps réel de toutes les vulnérabilités Zero Day des points de terminaison s'effectue instantanément et est également assistée par une analyse comportementale basée sur l'IA.
Par type d'authentification (authentification à facteur unique, authentification multi-facteur) : le segment de l'authentification à facteur unique (SFA) devrait atteindre 63,41 milliards de dollars d'ici 2032. Étant donné que l'authentification à facteur unique est efficace et peut être facilement intégrée aux modèles de confiance zéro. Bien que les modèles Zero Trust mettent l’accent sur la vérification continue, de nombreuses organisations préfèrent l’authentification à facteur unique pour simplifier l’accès des utilisateurs, sans compromettre ainsi leur modèle de sécurité. Ce modèle est mieux utilisé dans les scénarios où le besoin d’un déploiement rapide et de commodité pour l’utilisateur est essentiel. De plus, l’authentification à facteur unique constitue une couche fondamentale avant l’utilisation de modèles d’authentification plus sophistiqués.
Par type d'organisation (grandes entreprises, petites et moyennes entreprises) : le segment des grandes entreprises devrait atteindre 78,79 milliards de dollars d'ici 2032, en raison du fait que les grandes organisations investissent davantage dans des solutions Zero Trust sophistiquées et disposent d'une infrastructure informatique plus complexe. Les grandes organisations ont tendance à disposer de nombreux réseaux internes, bureaux distants, environnements cloud et effectifs répartis, ce qui conduit à une infrastructure complexe qui ne peut pas être sécurisée à l'aide des anciennes méthodes de périmètres de sécurité. Les grandes organisations sont mieux placées pour adopter des systèmes avancés de confiance zéro. Ces systèmes utilisent la segmentation du réseau pour se protéger contre les cybermenaces complexes et continues.
Par utilisateur final (BFSI, informatique et télécommunications, soins de santé, vente au détail et commerce électronique, services publics et autres) : le segment BFSI devrait atteindre 42,53 milliards de dollars d'ici 2032, en raison de la nécessité de protéger les informations financières sensibles et du respect des réglementations strictes du segment BFSI. Sa transformation numérique complète augmente les menaces de cybersécurité, nécessitant une validation régulière et des contrôles basés sur l'identité. Les solutions Zero Trust offrent une micro-segmentation et un accès au moindre privilège, réduisant ainsi les surfaces de risque et les mouvements latéraux. Cela aide les organisations BFSI à fonctionner en toute sécurité et à maintenir la conformité aux réglementations.
Quel est le scénario de marché en Amérique du Nord et en Asie-Pacifique ?
En fonction de la région, le marché de la sécurité Zero Trust a été classé en Amérique du Nord, en Europe, en Asie-Pacifique, au Moyen-Orient, en Afrique et en Amérique du Sud.
Part de marché de la sécurité Zero Trust en Amérique du Nord de 35,00 % en 2024 sur le marché mondial, avec une valorisation de 12,68 milliards de dollars. La région a connu une croissance grâce à l'innovation stratégique sous la forme de simplification du processus de déploiement et d'augmentation du niveau d'automatisation pour améliorer l'efficacité des opérations.
Les principaux acteurs de la région abandonnent les systèmes de sécurité fragmentés pour se tourner vers des offres unifiées et fournies dans le cloud qui intègrent l'authentification adaptative, la surveillance des informations d'identification du dark web etsécurité des points finauxdans une seule interface.
De plus, des outils avancés d’intelligence en temps réel et de gestion des correctifs améliorent l’efficacité de la réponse aux incidents. Ces stratégies sont conçues pour les secteurs de la région qui sont étroitement réglementés, tels que la finance et le gouvernement, renforçant ainsi le leadership de l’Amérique du Nord dans la fourniture de cadres de confiance zéro évolutifs et intégrés.
Le secteur de la sécurité Zero Trust en Asie-Pacifique devrait enregistrer la croissance la plus rapide du marché, avec un TCAC prévu de 16,87 % sur la période de prévision. Cette croissance est soutenue par des partenariats stratégiques qui associent une sécurité Zero Trust supérieure, l'IoT cellulaire et des réseaux technologiques opérationnels pour remédier aux faiblesses critiques des environnements distribués en Asie du Sud-Est.
Ces partenariats combinent une expertise en matière de gestion de la connectivité et de protection contre les menaces basée sur l'IA, ce qui est essentiel pour la surveillance et la réponse continues nécessaires à la sécurisation des infrastructures intelligentes en pleine croissance. De plus, des investissements à grande échelle stimulent la transformation numérique en améliorant l’infrastructure cloud, l’intelligence artificielle et les environnements hybrides sécurisés.
Les investissements publics et privés visent à créer des services cloud et des écosystèmes numériques solides, indispensables au développement rapide des appareils connectés et à la croissance des systèmes de confiance zéro dans des environnements complexes et à grande échelle.
En mars 2026, Zscaler a conclu un protocole d'accord avec Singtel Singapore pour fournir une sécurité zéro confiance pour les appareils cellulaires IoT et OT en Asie du Sud-Est. Le partenariat contribue à une sécurité rapide et évolutive pour les appareils connectés par carte SIM, en offrant une meilleure visibilité et en minimisant les risques opérationnels pour garantir une transformation numérique sécurisée dans les secteurs critiques.
Cadres réglementaires
Aux États-Unis, la cybersécurité fédérale et la sécurité du secteur de la défense sont régies par l'architecture de référence Zero Trust du ministère de la Défense et par les lignes directrices de mise en œuvre Zero Trust de la National Security Agency. Ces cadres et réglementations nécessitent l’adoption d’architectures Zero Trust par les organisations de défense et les agences fédérales.
Dans l'Union européenne, le règlement général sur la protection des données est le cadre réglementaire qui fournit des lignes directrices sur la confidentialité et la protection des données. Ce règlement est conforme au modèle Zero Trust, qui garantit que des mesures de protection des données sont mises en œuvre et conçues par défaut, offrant ainsi la sécurité requise pour accéder aux données personnelles uniquement en cas de besoin.
Paysage concurrentiel
Les principaux acteurs abandonnent les outils de sécurité isolés pour se tourner vers des plateformes unifiées intégrant l’identité, l’intelligence des appareils et l’accès au cloud. Les entreprises se sont également concentrées sur l’automatisation basée sur l’IA comme moyen de fournir une détection et une correction proactives des menaces, ce qui réduira à terme la charge de travail informatique globale.
L'accent a été mis sur la sécurité des infrastructures critiques, les fournisseurs utilisant des solutions sans agent et accélérées par le matériel pour protéger les infrastructures existantes sans affecter les performances. Le marché a également été témoin de l’essor de la gouvernance de la génération IA, avec de nombreux outils surveillant les engagements en matière d’IA. En fournissant ces services sous forme de packages simples, les entreprises les ont rendus évolutifs pour diverses industries.
En mars 2026, Netskope et Forescout se sont associés pour proposer une solution Zero Trust combinant l’intelligence des appareils de Forescout et la sécurité cloud basée sur l’IA de Netskope. Cette solution sécurise les appareils informatiques, IoT et IoMT avec une évaluation régulière des risques, un contrôle du trafic et une prise en charge de la conformité.
Entreprises clés du marché de la sécurité Zero Trust :
Développements récents (partenariats/accords/lancement de produit)
En mars 2026, Tata Consultancy Services a étendu sa collaboration avec Zscaler pour lancer TCS Workspace Experience Studio, construit avec Zscaler Digital Experience (ZDX). La solution basée sur l'IA comprend également une sécurité Zero Trust, une puissante surveillance de l'expérience numérique et une correction automatique pour améliorer la productivité de 25 à 30 % et améliorer l'expérience utilisateur, ainsi que faciliter les fonctions informatiques proactives.
En décembre 2025, WatchGuard a lancé WatchGuard Zero Trust Bundle, unifiant l'MFA adaptative, le SSO, la surveillance des informations d'identification du Dark Web, l'EPDR et FireCloud Total Access dans une seule plate-forme fournie dans le cloud. Facilite la mise en œuvre du Zero Trust pour les organisations et les MSP et offre une validation ininterrompue des appareils, un accès basé sur les risques et un confinement automatique des menaces sans complexité VPN.
En décembre 2025, Xage Security et LTIMindtree ont formé un partenariat stratégique pour fournir une cybersécurité Zero Trust évolutive aux secteurs d'infrastructures critiques les plus vulnérables de l'énergie, des services publics et des transports. En combinant l'accès basé sur l'identité et la protection basée sur l'IA de Xage Fabric avec l'expertise mondiale de LTIMindtree, ils permettent une convergence sécurisée de l'informatique, de l'OT et du cloud avec une gestion simplifiée et un déploiement rapide.
En octobre 2025, Siemens a lancé SINEC Secure Connect, qui virtualise les structures réseau via des réseaux superposés. Il offre une protection des centres de données Machine-to-Machine, cloud, sans VPN, accès non autorisé, gestion simplifiée, applications sur site et basées sur le cloud, et s'intègre aux équipements Siemens SCALANCE.
Questions fréquemment posées
Quels segments de la sécurité Zero Trust devraient connaître la plus forte croissance des revenus ?
À quels défis les organisations sont-elles confrontées lors de la mise en œuvre de la sécurité Zero Trust ?
Comment Zero Trust Security assure-t-il la conformité réglementaire dans différentes régions ?
Comment ce rapport peut-il m'aider à expliquer à mes clients les avantages de l'adoption de la sécurité Zero Trust ?
Quels sont les principaux facteurs qui accélèrent l’adoption des solutions de sécurité Zero Trust ?
Quelles tendances régionales façonnent le marché ?
Comment ce rapport m'aide-t-il à comprendre les principaux défis et risques liés à la mise en œuvre de la sécurité Zero Trust ?
Comment ce rapport m'aide-t-il à comprendre le paysage concurrentiel et à identifier des partenaires potentiels dans la sécurité Zero Trust ?
Comment l’IA influence-t-elle le marché de la sécurité Zero Trust ?
Comment le marché de la sécurité Zero Trust démontre-t-il un potentiel de croissance de 2024 à 2032 ?
Quels sont les principaux acteurs du secteur mondial de la sécurité Zero Trust ?
Siddhi se spécialise dans la recherche primaire et secondaire, avec une expérience dans l'élaboration de cadres de recherche et de livres blancs qui traduisent les résultats en récits commerciaux clairs. Elle a soutenu des projets dans divers secteurs, fournissant des informations fiables alignées sur les objectifs des clients. Son travail se caractérise par une organisation solide, une communication claire et une exécution cohérente. Son expertise dans la structuration des cadres fournit une base solide pour la collecte de données, tandis que l'élaboration de son livre blanc traduit les chiffres en scénarios de direction convaincants. Siddhi maintient la cohérence entre des projets complexes et en plusieurs phases, garantissant des livrables cohérents et respectueux des délais. Elle adapte sa communication aux parties prenantes techniques et non techniques, faisant le lien entre les données et la prise de décision. Son flux de travail discipliné met l'accent sur des rapports sans erreurs et un flux logique, ce qui lui vaut les éloges constants des clients. Siddhi synthétise des données contradictoires, présentant des points de vue équilibrés qui tiennent compte des incertitudes du marché. Son portfolio reflète une expérience en matière de fourniture de documents soignés et exploitables qui améliorent la planification commerciale. Avec un état d'esprit pragmatique, elle donne la priorité à la pertinence et à la convivialité, en s'assurant que son travail répond aux questions stratégiques posées par les clients.
Révisé par
Ganapathy Subramaniam Suresh
Avec plus d'une décennie de leadership en recherche sur les marchés mondiaux, Ganapathy apporte un jugement aigu, une clarté stratégique et une expertise approfondie du secteur. Connu pour sa précision et son engagement inébranlable envers la qualité, il guide les équipes et les clients avec des insights qui génèrent constamment des résultats commerciaux impactants.