Tamaño, Participación, Crecimiento y Análisis de la Industria del Mercado de Seguridad de Aplicaciones, Por Componente (Solución, Servicios), Por Implementación (Basado en la nube, Local), Por Organización (Pequeñas y Medianas Empresas, Grandes Empresas), Por Pruebas de Seguridad, Por Vertical de la Industria y Análisis Regional, 2026-2033
Descripción General del Mercado de Seguridad de Aplicaciones
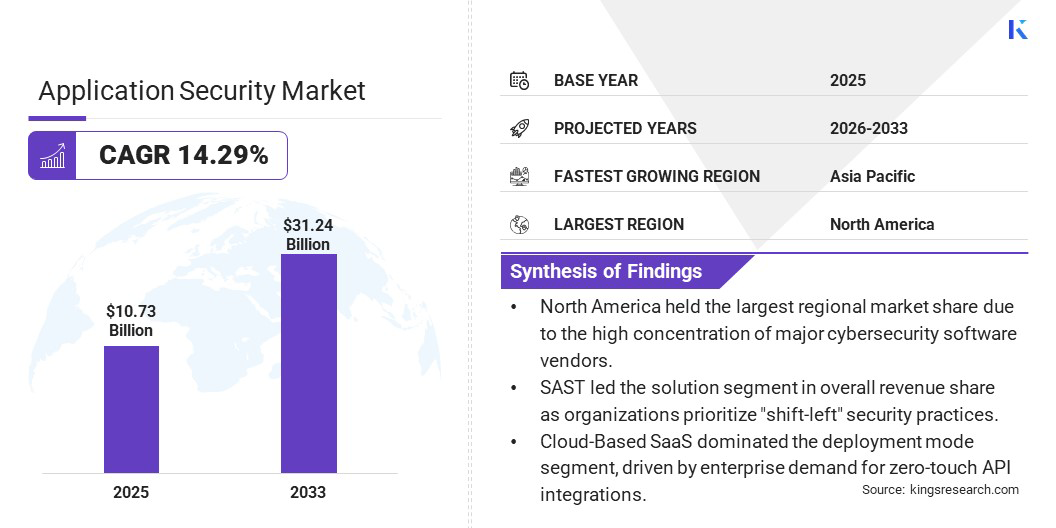
Según Kings Research, el tamaño del mercado global de seguridad de aplicaciones se valoró en USD 10.73 billion en 2025 y se proyecta que alcance los USD 31.24 billion para 2033, con una CAGR del 14.29% durante el período de pronóstico.
El mercado avanza impulsado por el incremento de las amenazas cibernéticas, la adopción creciente de aplicaciones basadas en la nube y la necesidad de cumplir con marcos normativos cada vez más exigentes. Las organizaciones están incorporando soluciones de seguridad basadas en IA, migrando hacia prácticas DevSecOps e invirtiendo en la seguridad de aplicaciones móviles y web.
El mercado se ve impulsado por el interés de las organizaciones en consolidar marcos de seguridad robustos que protejan sus aplicaciones frente a los riesgos cibernéticos en constante evolución y a los mandatos regulatorios.
Las principales empresas que operan en el mercado son IBM Corporation, Qualys, Inc., Veracode, Hewlett Packard Enterprise Development LP, Rapid7, HCL Technologies Limited, Snyk Limited, LevelBlue, Black Duck Software, Inc., Checkmarx Ltd., Open Text Corporation, Broadcom, Thales y Oracle.
El mercado se ve impulsado por una mayor conciencia sobre los riesgos de ciberseguridad. Los gobiernos reconocen el elevado costo que suponen las violaciones de datos, tanto en términos económicos como reputacionales, y están destinando mayores recursos a la infraestructura de seguridad.
Las empresas están priorizando el gasto en seguridad para proteger sus aplicaciones frente a los ciberataques y garantizar el cumplimiento normativo. Los presupuestos de seguridad se amplían en todos los sectores, y las organizaciones apuestan por soluciones proactivas de gestión de amenazas. Por ejemplo, en enero de 2024, el gobierno de la India lanzó el National Cybersecurity Reference Framework (NCRF), una directriz estratégica orientada a armonizar las prácticas de ciberseguridad en todo el país. El marco tiene un enfoque sectorial y aborda áreas críticas como telecomunicaciones, energía, transporte, finanzas, entidades estratégicas, agencias gubernamentales y atención médica, ofreciendo orientación para fortalecer la infraestructura de ciberseguridad. Asimismo, el marco recomienda que las organizaciones destinen al menos el 10 por ciento de su presupuesto total de TI a la ciberseguridad, con el respaldo de la alta dirección o del consejo de administración, para garantizar una implementación exitosa.
Las herramientas de seguridad avanzadas, como la arquitectura de confianza cero y la autoprotección de aplicaciones en tiempo de ejecución (RASP), ganan terreno a medida que las organizaciones refuerzan sus marcos de seguridad para mejorar la resiliencia empresarial y asegurar la sostenibilidad a largo plazo. La demanda de soluciones de seguridad integrales para aplicaciones sigue en aumento, impulsada por la necesidad de estrategias de ciberseguridad más sólidas.
Aspectos Destacados del Mercado
Según Kings Research, el tamaño del mercado se valoró en USD 10.73 billion en 2025.
Se proyecta que la industria de seguridad de aplicaciones crezca a una CAGR del 14.29% de 2026 a 2033.
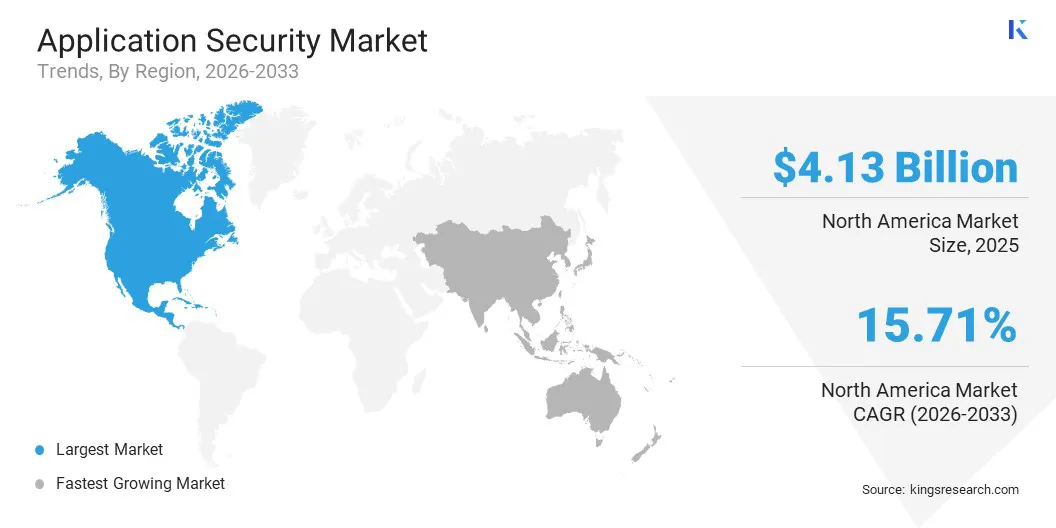
North America concentró la mayor participación de mercado en 2025, mientras que se espera que Asia-Pacific sea la región de mayor crecimiento durante el período de pronóstico.
Por componente, el segmento de solución registró la mayor participación de mercado en 2025, mientras que se espera que los servicios (servicios gestionados) sean los de mayor crecimiento en el período de pronóstico.
Por modo de implementación, el segmento basado en la nube registró la mayor participación de mercado en 2025 y se espera que sea también el de mayor crecimiento durante el período de pronóstico.
Por organización, el segmento de grandes empresas registró la mayor participación de mercado en 2025, mientras que se espera que las PyMEs sean las de mayor crecimiento durante el período de pronóstico.
Por pruebas de seguridad, el segmento de pruebas estáticas de seguridad de aplicaciones (SAST) registró la mayor participación de mercado en 2025, mientras que se espera que la autoprotección de aplicaciones en tiempo de ejecución (RASP) sea el de mayor crecimiento durante el período de pronóstico.
Por vertical de industria, el segmento BFSI registró la mayor participación de mercado en 2025, mientras que se espera que Healthcare sea el de mayor crecimiento durante el período de pronóstico.
Impulsor del Mercado
Aumento de las Amenazas de Ciberseguridad y las Violaciones de Datos
La creciente frecuencia de los ciberataques es uno de los principales motores del mercado de seguridad de aplicaciones. Las empresas de todos los sectores se enfrentan a un número cada vez mayor de amenazas, entre ellas ransomware, inyección SQL y cross-site scripting.
Los atacantes explotan vulnerabilidades en las aplicaciones para obtener acceso no autorizado, robar datos confidenciales e interrumpir las operaciones. Ante este panorama, las organizaciones están priorizando la inversión en soluciones de seguridad de aplicaciones para mitigar las pérdidas financieras y el daño reputacional. Según un estudio de 2024 de la National University, las intrusiones en entornos de nube aumentaron un 75% respecto al año anterior. En 2023, los ataques de ransomware afectaron a más del 72% de las empresas a nivel mundial. Los datos basados en la nube estuvieron involucrados en el 82% de las violaciones de datos, lo que convirtió al ransomware en la amenaza dominante. Además, el 52% de las organizaciones sufrieron incidentes de ransomware que interrumpieron gravemente sus sistemas y operaciones comerciales.
La demanda de herramientas de seguridad avanzadas —como firewalls de aplicaciones web, protección en tiempo de ejecución y detección automatizada de amenazas— no deja de crecer. Fortalecer los marcos de seguridad se ha convertido en una prioridad estratégica, lo que acelera la adopción de soluciones de seguridad de aplicaciones en las empresas.
Desafío del Mercado
Alta Complejidad en la Implementación de Soluciones de Seguridad
La integración de soluciones de seguridad de aplicaciones en las infraestructuras de TI existentes representa un desafío significativo para el crecimiento del sector. Esta situación genera problemas de compatibilidad, eleva los costos de implementación y exige conocimientos técnicos especializados.
Las empresas recurren cada vez más a pruebas de seguridad automatizadas, detección de amenazas impulsada por IA y soluciones de seguridad nativas de la nube que simplifican la implementación. Asimismo, las organizaciones adoptan modelos DevSecOps, integrando la seguridad en el ciclo de vida del desarrollo de software para evitar interrupciones operativas.
Paralelamente, las organizaciones recurren a servicios de seguridad gestionados y a modelos de seguridad como servicio (SECaaS) para reforzar la protección y aliviar la carga sobre los equipos internos de TI.
Tendencia del Mercado
Expansión de las Prácticas DevSecOps
El creciente énfasis en el desarrollo de software seguro impulsa el crecimiento del mercado de seguridad de aplicaciones. Las organizaciones integran la seguridad a lo largo de todo el ciclo de vida del desarrollo de software (SDLC) mediante prácticas DevSecOps.
Incorporar controles de seguridad en cada etapa del desarrollo mejora la resiliencia de las aplicaciones frente a las amenazas cibernéticas. Herramientas como las pruebas estáticas de seguridad de aplicaciones (SAST) y las pruebas dinámicas de seguridad de aplicaciones (DAST) permiten a los equipos de desarrollo identificar vulnerabilidades en etapas tempranas.
Las pruebas de seguridad automatizadas reducen los costos de remediación y fortalecen la seguridad de las aplicaciones. Las empresas priorizan los marcos DevSecOps para alinear la seguridad con los procesos ágiles de desarrollo.
En mayo de 2024, PlaxidityX presentó la PlaxidityX Development Security Operations Platform (plataforma DevSecOps), diseñada para hacer frente a los complejos desafíos de seguridad que enfrentan los fabricantes de vehículos definidos por software (SDV) y sus proveedores. Mediante una estrategia de "shift left", la plataforma detecta vulnerabilidades de seguridad en etapas tempranas del proceso de desarrollo, lo que reduce costos y mejora la eficiencia en comparación con la identificación de defectos en fases posteriores.
Resumen del Informe del Mercado de Seguridad de Aplicaciones
Segmentación
Detalles
Por Componente
Solución, Servicios (Gestionados, Profesionales)
Por Implementación
Basado en la nube, Local
Por Organización
Pequeñas y Medianas Empresas, Grandes Empresas
Por Pruebas de Seguridad
Pruebas Estáticas de Seguridad de Aplicaciones (SAST), Pruebas Dinámicas de Seguridad de Aplicaciones (DAST), Pruebas Interactivas de Seguridad de Aplicaciones (IAST), Autoprotección de Aplicaciones en Tiempo de Ejecución (RASP)
Por Vertical de Industria
IT y Telecomunicaciones, BFSI, Healthcare, Gobierno, Retail y e-commerce, Manufactura, Otros
Por Región
North America: U.S., Canadá, México
Europe: Francia, Reino Unido, España, Alemania, Italia, Rusia, Resto de Europe
Asia Pacific: China, Japón, India, Australia, ASEAN, Corea del Sur, Resto de Asia Pacific
Middle East & Africa: Turquía, EAU, Arabia Saudita, Sudáfrica, Resto de Middle East & Africa
South & Central America: Brasil, Argentina, Resto de South & Central America
Análisis Regional del Mercado de Seguridad de Aplicaciones
Según la región, el mercado se ha clasificado en North America, Europe, Asia Pacific, Middle East & Africa y South & Central America.
North America concentró la mayor participación del mercado de seguridad de aplicaciones en 2025. En esta región, la creciente frecuencia y sofisticación de los ciberataques —como el ransomware y las violaciones de datos— son los principales motores del mercado.
Las violaciones de alto perfil en sectores como finanzas, atención médica y retail han puesto de manifiesto las vulnerabilidades existentes en las aplicaciones, convirtiendo la seguridad en una prioridad ineludible. La necesidad de proteger datos confidenciales de clientes, propiedad intelectual y activos financieros ha disparado la demanda de soluciones de seguridad avanzadas.
Las empresas invierten cada vez más en herramientas de seguridad de aplicaciones para prevenir el acceso no autorizado y reducir el riesgo de ciberataques. El Internet Crime Report 2024 del FBI señala que el público presentó 859,532 denuncias de delitos cibernéticos, con pérdidas reportadas que superaron los USD 16 billion, lo que representa un incremento del 33% respecto a 2023. El fraude de inversión vinculado a criptomonedas concentró las mayores pérdidas, por encima de los USD 6.5 billion. California, Texas y Florida registraron el mayor número de denuncias de delitos cibernéticos.
Por otra parte, las organizaciones norteamericanas están sujetas a estrictas leyes de protección de datos como el General Data Protection Regulation (GDPR) y la California Consumer Privacy Act (CCPA), que les exigen implementar prácticas sólidas de ciberseguridad para proteger la información confidencial. Estas regulaciones han impulsado una mayor inversión en seguridad de aplicaciones, tanto para cumplir con los requisitos normativos como para evitar sanciones significativas.
Se prevé que el mercado en Asia Pacific registre un crecimiento destacado durante el período de pronóstico. Según Kings Research, el ritmo acelerado de la transformación digital en todos los sectores de Asia Pacific es uno de los factores clave que impulsa la industria de seguridad de aplicaciones.
Las empresas adoptan cada vez más tecnologías digitales —entre ellas cloud computing, IoT y aplicaciones móviles— para mejorar la eficiencia operativa y la interacción con los clientes. Según el informe 2025 del Asian Development Bank, los países del sur de Asia desarrollan de manera creciente Digital Public Infrastructure (DPI), que incluye identidad digital, pagos interoperables y plataformas de intercambio de datos, con el fin de respaldar las economías digitales y ampliar el acceso a los servicios públicos. La región aprovecha el DPI en sectores como atención médica, educación, agricultura, transporte y logística, generando oportunidades para una mayor inclusión digital, crecimiento económico y una prestación de servicios más eficiente.
A medida que estos ecosistemas digitales se expanden, también crece la superficie de ataque, lo que genera nuevas vulnerabilidades. Las organizaciones invierten en soluciones avanzadas de seguridad de aplicaciones para proteger los datos confidenciales, mantener la confianza de sus clientes y garantizar la continuidad del negocio en un contexto de digitalización acelerada en sectores como finanzas, atención médica y manufactura.
Marcos Regulatorios
En U.S., la Federal Information Security Modernization Act (FISMA) exige a las agencias federales proteger sus sistemas de información. La Health Insurance Portability and Accountability Act (HIPAA) establece estándares para la protección de la información sanitaria, mientras que la Gramm-Leach-Bliley Act (GLBA) se centra en la protección de la información financiera del consumidor. Adicionalmente, la California's Consumer Privacy Act (CCPA) refuerza los derechos de privacidad y la protección al consumidor para los residentes de California, con un impacto directo en las prácticas de seguridad de aplicaciones.
En la European Union (EU), el General Data Protection Regulation (GDPR) establece estándares de protección de datos y privacidad para todas las personas dentro de la EU, con una incidencia directa en la seguridad de aplicaciones al exigir la protección de los datos personales.
En el Reino Unido, la Data Protection Act 2018 se alinea con el GDPR y establece directrices para el tratamiento de datos; en Alemania, la Federal Data Protection Act (BDSG) complementa el GDPR, regulando la protección de datos personales y garantizando el cumplimiento en materia de seguridad de aplicaciones.
En China, la Cybersecurity Law establece medidas de seguridad para proteger la infraestructura de información crítica y los datos personales, con un impacto directo en la seguridad de aplicaciones en diversos sectores.
Japón aplica la Act on the Protection of Personal Information (APPI), que regula el tratamiento de datos personales e incide en el enfoque que adoptan las empresas en materia de seguridad de aplicaciones.
Las Information Technology (Reasonable Security Practices and Procedures and Sensitive Personal Data or Information) Rules de India establecen estándares para la protección de datos personales sensibles, con una influencia directa en las prácticas de seguridad de aplicaciones dentro del país.
La Personal Information Protection Act (PIPA) de Corea del Sur regula la recopilación, el uso y la protección de la información personal, ejerciendo una influencia considerable sobre las políticas de seguridad de aplicaciones.
Panorama Competitivo
La industria de seguridad de aplicaciones se caracteriza por un elevado número de participantes, entre los que figuran tanto corporaciones consolidadas como empresas emergentes. Los principales actores del mercado se centran en asegurar financiamiento y concretar inversiones estratégicas para fortalecer la resiliencia de sectores de infraestructura crítica como finanzas, atención médica y energía.
Numerosas empresas reciben financiamiento de agencias gubernamentales e inversores privados para desarrollar tecnologías de seguridad avanzadas, como soluciones impulsadas por IA y sistemas basados en blockchain, que contribuyen a hacer frente a las amenazas cibernéticas en constante evolución. Estas inversiones aceleran el desarrollo de soluciones de seguridad de vanguardia y permiten a las empresas escalar sus operaciones.
En julio de 2024, IBM Corporation obtuvo un contrato de cinco años con un financiamiento inicial de USD 26 million de la U.S. Agency for International Development (USAID) para respaldar su programa Cybersecurity Protection and Response (CPR). Esta iniciativa tiene como objetivo reforzar y ampliar las capacidades de respuesta en ciberseguridad de USAID para los gobiernos anfitriones en la región de Europe y Eurasia (E&E).
Empresas Clave en el Mercado de Seguridad de Aplicaciones
IBM Corporation
Qualys, Inc.
Veracode
Hewlett Packard Enterprise Development LP
Rapid7
HCL Technologies Limited
Snyk Limited
LevelBlue
Black Duck Software, Inc.
Checkmarx Ltd.
Broadcom
Thales
Oracle
Open Text Corporation
Desarrollos Recientes
En mayo de 2026, Akamai Technologies anunció un acuerdo de USD 205 million para adquirir LayerX, una empresa especializada en seguridad de navegadores. Con esta adquisición, Akamai busca fortalecer su cartera de Zero Trust y seguridad de aplicaciones mediante controles nativos del navegador y protección del uso de IA.
En enero de 2025, Veracode adquirió activos selectos de Phylum, Inc., incluida su tecnología para analizar, detectar y mitigar paquetes maliciosos. Esta operación refuerza la capacidad de Veracode para identificar y bloquear código malicioso en bibliotecas de código abierto, consolidando su apuesta por la gestión del riesgo en la cadena de suministro de software.
En marzo de 2026, OneSpan completó la adquisición de Build38, proveedor especializado en protección de aplicaciones móviles. La tecnología de Build38 se integra en las capacidades de App Shielding de OneSpan, que incluyen protección continua dentro de la aplicación y defensas habilitadas por IA.
Metodología de Investigación
Cómo Reunimos Esta Información
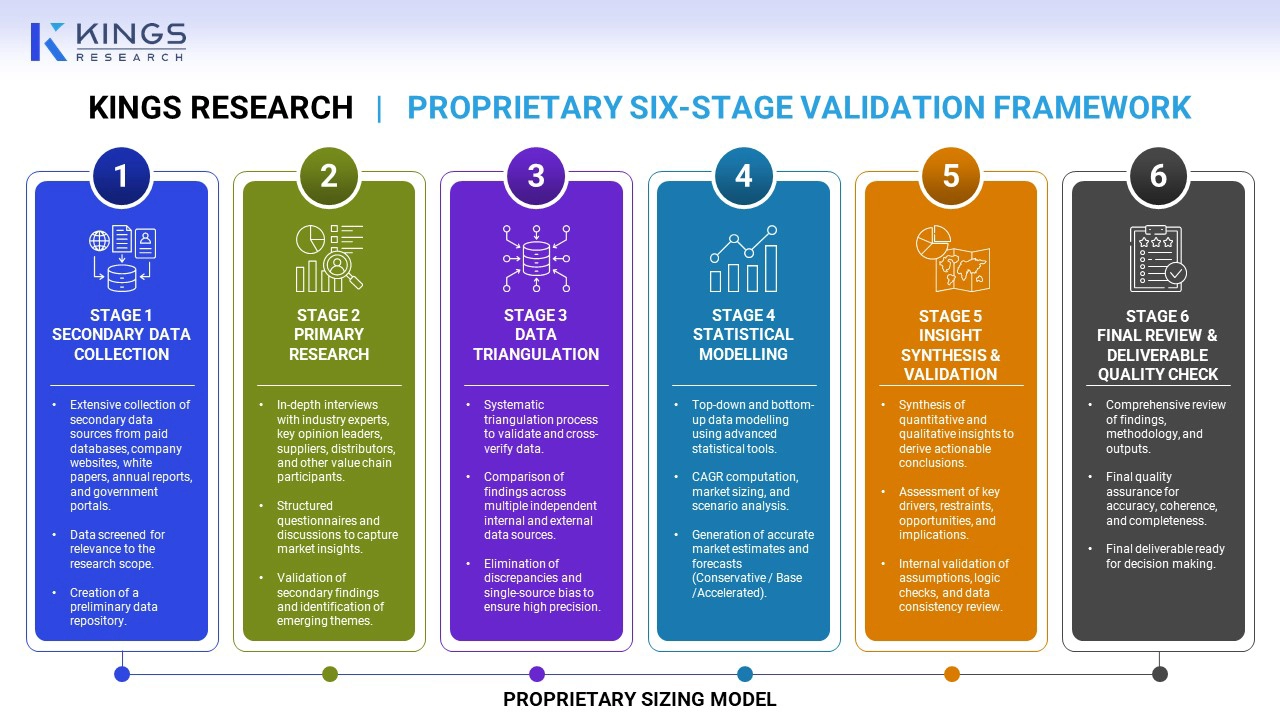
Nuestra metodología triangula información procedente de múltiples bases de datos de investigación independientes y de acceso público, y se valida adicionalmente con presentaciones regulatorias y divulgaciones de empresas públicas. Todas las estimaciones se verifican de forma cruzada; ningún dato de fuente única se presenta sin validación previa.
Preguntas frecuentes
Cuál es la CAGR esperada para el mercado de seguridad de aplicaciones durante el período de pronóstico?
: ¿Qué tamaño tenía la industria en 2025?
¿Cuáles son los principales factores que impulsan el mercado?
¿Quiénes son los principales actores del mercado?
¿Cuál es la región de mayor crecimiento en el mercado durante el período de pronóstico?
¿Qué segmento se anticipa que tendrá la mayor participación del mercado en 2033?
Sunanda es un analista de investigación competente con una sólida experiencia en varios dominios, que se destaca en la identificación de tendencias del mercado y en la entrega de análisis profundos en diversas industrias, incluidos bienes de consumo, alimentos y bebidas, atención médica y más. Su capacidad para conectar conocimientos de diversos sectores le permite ofrecer recomendaciones prácticas que respaldan la toma de decisiones estratégicas en una variedad de contextos comerciales. La investigación de Sunanda está impulsada por un análisis de datos exhaustivo y su compromiso de proporcionar conocimientos relevantes basados en datos. Su buen ojo para los patrones le permite detectar oportunidades emergentes antes de que se generalicen. La síntesis de Sunanda de aprendizajes intersectoriales a menudo revela soluciones no convencionales que los clientes encuentran invaluables. Adapta sus marcos analíticos para adaptarse a los matices únicos de cada industria, garantizando que los informes sean precisos y contextualmente relevantes. Los clientes aprecian su capacidad para ofrecer resultados nítidos y procesables en plazos ajustados, superando constantemente las expectativas con su minuciosidad y conocimiento.
Habi es un líder experimentado en investigación y consultoría con reconocida experiencia en guiar a clientes sobre iniciativas estratégicas de crecimiento y transformación en mercados globales. Ha dirigido equipos de investigación de alto rendimiento que brindan conocimientos prácticos sobre la expansión del mercado, estrategias de fusiones y adquisiciones, evaluación de oportunidades, desarrollo de nuevos negocios y lanzamientos de productos. Su cartera de proyectos abarca grandes productores petroquímicos, fabricantes de dispositivos electrónicos, empresas de lubricantes y otras empresas líderes en diversos sectores industriales y de consumo. Actualmente dirige el departamento de investigación de Kings Research, donde es responsable de establecer la agenda de investigación, asesorar a los analistas y garantizar resultados listos para el cliente que respalden la toma de decisiones ejecutivas. Con amplia experiencia en inteligencia de mercado, investigación estratégica y consultoría, Habi aporta un sólido conocimiento de la dinámica industrial en evolución, los panoramas competitivos, las oportunidades emergentes y los desafíos del crecimiento empresarial. Su experiencia incluye el desarrollo de marcos de investigación, la traducción de datos complejos del mercado en recomendaciones estratégicas viables y el trabajo en estrecha colaboración con partes interesadas de alto nivel para abordar cuestiones comerciales críticas. También ha contribuido a desarrollar capacidades de investigación, fortalecer metodologías analíticas e impulsar una cultura de calidad y toma de decisiones basada en conocimientos dentro de los equipos de investigación. Su exposición intersectorial le permite conectar las tendencias del mercado con implicaciones comerciales más amplias y brindar perspectivas que ayudan a las organizaciones a identificar oportunidades, mitigar riesgos y tomar decisiones estratégicas informadas.