


MARKT FÜR SAAS SECURITY POSTURE MANAGEMENT (2025-2032)
Jetzt anfragen
Marktdefinition
SaaS Security Posture Management (SSPM) ist eine Art Sicherheitstool, das auf die Sicherheit von SaaS-Anwendungen (Software as a Service) abzielt. SSPM überwacht, kontrolliert und untersucht die SaaS-Anwendungen fortlaufend, indem es den Benutzerzugriff verfolgt und potenzielle Risiken ermittelt. SSPM reduziert Datenlecks und schließt Sicherheitslücken, die mit herkömmlichen Tools meist nur schwer zu erkennen sind, indem es Einstellungen und Drittanbieter-Integrationen über APIs nachverfolgt.
Marktüberblick
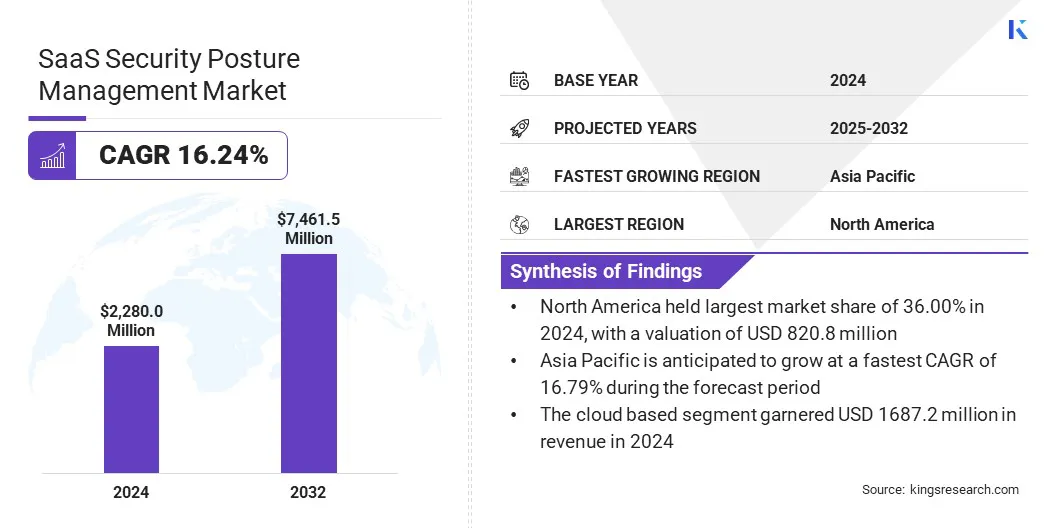
Der globale Markt für SaaS Security Posture Management wurde im Jahr 2024 auf USD 2.280,0 Millionen geschätzt und wird voraussichtlich von USD 2.602,6 Millionen im Jahr 2025 auf USD 7.461,5 Millionen bis 2032 wachsen, bei einer CAGR von 16,24 % im Prognosezeitraum.
Es wird erwartet, dass der Markt ein enormes Wachstum verzeichnet, da die Zahl der nichtmenschlichen Identitäten (NHIs) wie Dienstkonten, Bots und APIs, die voraussichtlich umfassenden Zugriff auf kritische SaaS-Ressourcen haben werden, weiter zunehmen dürfte, was möglicherweise ein Risiko für Sicherheitsverletzungen und unbefugten Zugriff darstellt. SSPM-Lösungen begegnen diesen Problemen durch Echtzeitüberwachung der Aktivitäten und Verhaltensweisen der NHIs, um die Sicherheitslage zu verbessern.
Zu den wichtigsten Unternehmen in der Branche für SaaS Security Posture Management zählen Grip Security, Inc., AppOmni, Cynet, DoControl, Inc., Lumos, Netskope, Obsidian Security, Inc., Spin.AI, Varonis, Zygon Technologies, Inc., Zluri, Zscaler, Inc., Axonius, Valence Security und CrowdStrike.
Unternehmen setzen für die kontinuierliche Überwachung und Kontrolle ihrer SaaS-Sicherheitslage zunehmend auf zentralisierte Discovery- und KI-SSPM-Lösungen. Sie nutzen die Fähigkeiten der KI, um die Sicherheitslage zu verbessern, und erkennen Sicherheitsbedrohungen, indem sie maschinelles Lernen zur Analyse von Verhaltensdaten einsetzen.
- Im April 2025 sammelte Reco USD 25 Millionen ein, um seine KI-native, dynamische SaaS-Sicherheitsplattform auszubauen. Reco hilft, das Problem des SaaS-Wildwuchses und der Schattenanwendungen zu bewältigen, indem es schnelle Anwendungserkennung, kontinuierliche Sicherheit und automatisierte Bedrohungsanalyse bietet.
Wichtigste Markthighlights
- Der Markt für SaaS Security Posture Management belief sich im Jahr 2024 auf USD 2.280,0 Millionen.
- Der Markt wird voraussichtlich von 2025 bis 2032 mit einer CAGR von 16,24 % wachsen.
- Nordamerika hielt 2024 einen Anteil von 36,00 % im Wert von USD 820,8 Millionen.
- Das Segment Lösungen erzielte 2024 einen Umsatz von USD 1.504,8 Millionen.
- Das Segment Cloud-basiert wird bis 2032 voraussichtlich USD 5.652,3 Millionen erreichen.
- Das Segment Großunternehmen wird bis 2032 voraussichtlich USD 5.045,8 Millionen erreichen.
- Das Segment Compliance-Management wird bis 2032 voraussichtlich USD 2.379,5 Millionen erreichen.
- Das Segment BFSI wird bis 2032 voraussichtlich USD 2.074,94 Millionen erreichen.
- Der Markt im asiatisch-pazifischen Raum wird im Prognosezeitraum voraussichtlich mit einer CAGR von 16,79 % wachsen.
Marktdynamik
Wie treibt die zunehmende Verbreitung nichtmenschlicher Identitäten die Expansion des Marktes für SaaS Security Posture Management voran?
Die wachsende Zahl nichtmenschlicher Identitäten (NHIs) wie Dienstkonten, Bots und APIs treibt das Wachstum von SaaS Security Posture Management (SSPM) voran. Diese NHIs bieten häufig umfassenden Zugriff auf kritische SaaS-Ressourcen, was die Angriffsfläche vergrößert und die Gefahr unbefugten Zugriffs erhöht.
Neben der Einführung von OAuth-Integrationen, die es Nutzern ermöglichen, über Anwendungen von Drittanbietern auf SaaS-Systeme zuzugreifen, sehen sich Unternehmen mit anspruchsvollen Sicherheitsumgebungen in Bezug auf Autorisierung und Nutzungsverfolgung konfrontiert. Um solche Risiken einzudämmen, bieten SSPM-Lösungen eine Echtzeitüberwachung des NHI-Verhaltens, des Least-Privilege-Zugriffs und der Nutzung von OAuth-Autorisierungen, um Unternehmen dabei zu unterstützen, ein hohes Sicherheitsniveau aufrechtzuerhalten.
Wie behindert SaaS-Wildwuchs das Wachstum des Marktes für SaaS Security Posture Management?
Eine der größten Herausforderungen ist der dezentrale SaaS-Wildwuchs, der entsteht, wenn verschiedene Abteilungen oder Einzelpersonen mehrere SaaS-Anwendungen unabhängig voneinander ohne zentrale IT-Genehmigung oder Aufsicht einführen.
Die unkontrollierte Verbreitung führt zu weniger Transparenz und mehr Komplexität für die Sicherheitsteams, sodass es schwierig wird, die gesamte genutzte Software engmaschig zu überwachen und abzusichern. Infolgedessen erhöht der dezentrale SaaS-Wildwuchs das Risiko von Sicherheitsverletzungen, Datenschutzverletzungen und Compliance-Verstößen, was für Lösungen im Bereich SaaS Security Posture Management eine große Herausforderung bei der Aufrechterhaltung einer ganzheitlichen und wirksamen Sicherheits-Governance darstellt.
Um diese Herausforderung zu bewältigen, setzen Unternehmen auf zentralisierte SaaS-Discovery-Lösungen, befolgen strenge IT-Richtlinien und integrieren automatisierte SSPM-Lösungen, um Transparenz, Kontrolle und laufende Überwachung aller SaaS-Anwendungen zu verbessern.
- Im Februar 2026 stellte Okta Agent Discovery innerhalb seiner Plattform für Identity Security Posture Management vor. Diese neue Funktion wurde entwickelt, um Schatten-KI-Agenten aufzuspüren und zu verwalten. Sie identifiziert KI-bezogene Risiken gründlich, erfasst Berechtigungen und setzt Sicherheitsrichtlinien durch, um Unternehmen dabei zu helfen, nicht autorisierte KI-Tools in den Griff zu bekommen und so ihre sensiblen Daten vor unbefugten Blicken zu schützen.
Wie beeinflussen die Konvergenz von Plattformen und die Konsolidierung von Sicherheits-Stacks den Markt für SaaS Security Posture Management (SSPM)?
Der Markt wird zunehmend durch Plattformkonvergenz und die Konsolidierung von Sicherheits-Stacks geprägt. Anstatt als isolierte Lösungen zu fungieren, werden SSPM-Funktionen in umfassendere Cloud- und Unternehmenssicherheitsplattformen integriert. Unternehmen streben nach umgebungsübergreifender Transparenz in SaaS-, Cloud- und Identitätsumgebungen, um die betriebliche Komplexität und die Zersplitterung von Tools zu reduzieren.
Dieser Wandel ermöglicht es Sicherheitsteams, Befunde zur Sicherheitslage mit Identitäts- und Infrastrukturrisiken in einer einzigen Dashboard-Umgebung abzugleichen, um die Reaktionsgeschwindigkeit und die Wirksamkeit der Behebung zu verbessern. Mit zunehmender Reife der Sicherheitsarchitekturen legen Anbieter Wert auf Interoperabilität, Ökosystemintegrationen und vereinfachte Arbeitsabläufe, um integriertere und vollständigere Risikomanagementsysteme bereitzustellen.
- Im Februar 2026 kündigte AWS Security Hub Extended an, das AWS- und Partner-Sicherheitslösungen für durchgängige Unternehmenssicherheit über verschiedene Domänen hinweg vereint. Es bietet effizientes Risikomanagement mit vereinfachter Beschaffung, betrieblicher Effizienz, verbrauchsbasierter Preisgestaltung und konsolidierten Ergebnissen an einem Ort mit dem Open Cybersecurity Framework.
Marktbericht im Überblick
|
Segmentierung |
Details |
|
Nach Komponente |
Lösungen, Dienstleistungen |
|
Nach Bereitstellungsmodus |
Cloud-basiert, On-Premises |
|
Nach Organisationsgröße |
Großunternehmen, kleine und mittlere Unternehmen |
|
Nach Anwendung |
Compliance-Management, Bedrohungserkennung und -reaktion, Verhinderung von Datenverlust, Transparenz und Überwachung, Sonstiges |
|
Nach Endnutzer |
BFSI, Gesundheitswesen, Einzelhandel und E-Commerce, IT und Telekommunikation, Behörden, Sonstiges |
|
Nach Region |
Nordamerika: USA, Kanada, Mexiko |
|
Europa: Frankreich, Großbritannien, Spanien, Deutschland, Italien, Russland, übriges Europa | |
|
Asien-Pazifik: China, Japan, Indien, Australien, ASEAN, Südkorea, übriges Asien-Pazifik | |
|
Naher Osten und Afrika: Türkei, Vereinigte Arabische Emirate, Saudi-Arabien, Südafrika, übriger Naher Osten und Afrika | |
|
Südamerika: Brasilien, Argentinien, übriges Südamerika |
Marktsegmentierung
- Nach Lösung (Lösungen und Dienstleistungen): Das Segment Lösungen erwirtschaftete 2024 USD 1.504,8 Millionen, bedingt durch die wachsende Nachfrage nach integrierten und skalierbaren Softwareplattformen zur Verbesserung der betrieblichen Effizienz.
- Nach Bereitstellungsmodus (Cloud-basiert und On-Premises): Das Segment Cloud-basiert hielt 2024 einen Anteil von 74,00 % am Markt, da es sich schneller bereitstellen lässt, besser skaliert und geringere Infrastrukturkosten verursacht.
- Nach Organisationsgröße (Großunternehmen sowie kleine und mittlere Unternehmen): Das Segment Großunternehmen wird bis 2032 voraussichtlich auf USD 5.045,8 Millionen wachsen, bedingt durch verstärkte Investitionen in digitale Transformation und anspruchsvolle Multi-Cloud-Management-Anforderungen.
- Nach Anwendung (Compliance-Management, Bedrohungserkennung und -reaktion, Verhinderung von Datenverlust, Transparenz und Überwachung sowie Sonstiges): Das Segment Compliance-Management wird bis 2032 voraussichtlich USD 2.379,5 Millionen erreichen, bedingt durch wachsende regulatorische Anforderungen und die Notwendigkeit, Risiken zu mindern.
- Nach Endnutzer (BFSI, Gesundheitswesen, Einzelhandel und E-Commerce, IT und Telekommunikation, Behörden und Sonstiges): Bis 2032 wird das Segment BFSI voraussichtlich auf USD 2.074,94 Millionen wachsen, bedingt durch die Priorisierung von Datensicherheit und regulatorischer Compliance.
Regionale Analyse
Nach Region gliedert sich der Markt in Nordamerika, Europa, Asien-Pazifik, den Nahen Osten und Afrika sowie Südamerika.
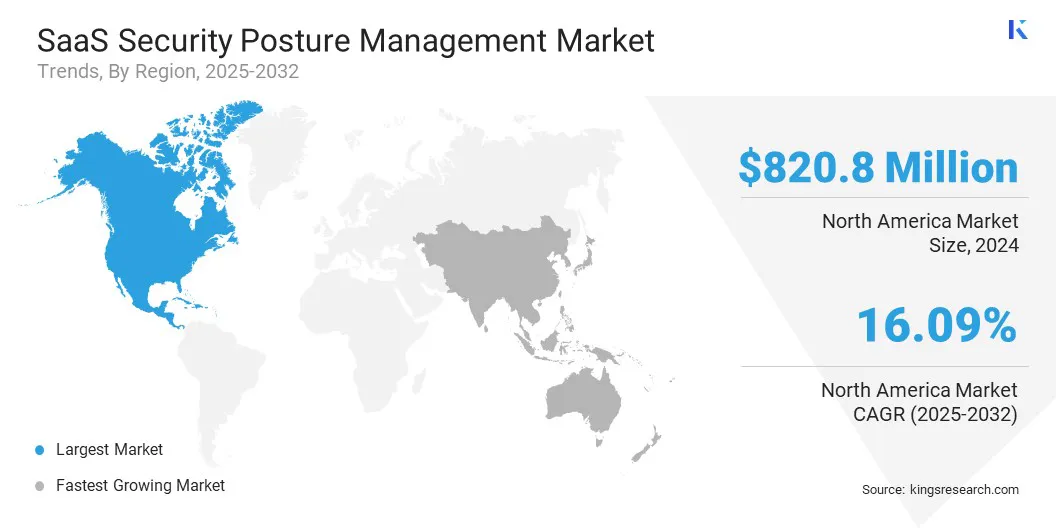
Auf Nordamerika entfiel 2024 ein erheblicher Anteil von 36,00 % im Wert von USD 820,8 Millionen. Dies hängt eng mit dem hochentwickelten digitalen Ökosystem, der weit verbreiteten Nutzung von Cloud-Technologien und dem wachsenden Fokus auf Cybersicherheit zusammen.
Die führenden Unternehmen in Nordamerika bauen aktiv KI-native, dynamische Plattformen auf, um SaaS-Wildwuchs und Schattenanwendungen mit automatisierter Bedrohungsanalyse zu bekämpfen. Zudem entwickeln Unternehmen Plattformen für Identity Security Posture Management, um Schatten-KI-Agenten und nicht genehmigte KI-Tools zu bekämpfen.
Darüber hinaus integrieren einheitliche Sicherheits-Hubs Cloud- und Partnertechnologien, um eine einheitliche Unternehmenssicherheit mit vereinfachter Beschaffung und Abrechnung zu bieten. Zudem schützt eine umfassende Absicherung der SaaS-Lieferkette die SaaS-Integrationen mit vollständiger Transparenz, um Sicherheitsverletzungen frühzeitig zu erkennen und einzudämmen. Durch einheitliche Transparenz, Compliance und Durchsetzung in komplexen SaaS-Umgebungen stärken nordamerikanische Unternehmen die Governance und mindern SaaS-Wildwuchs und Schatten-IT-Risiken.
- Im Juni 2025 brachte DoControl Dot auf den Markt, den ersten SaaS Data Security Assistant, der KI-gestützt ist. Dot optimiert den SaaS-Sicherheitsmanagementprozess auf Basis natürlichsprachlicher Interaktion und liefert Echtzeitdaten, Verhaltenstrends und Risikozusammenfassungen. Es basiert auf der umfangreichen Datenplattform von DoControl und ermöglicht es Sicherheitsteams, in einer SaaS-Umgebung klügere und schnellere Entscheidungen zu treffen.
Für den asiatisch-pazifischen Markt für SaaS Security Posture Management wird im Prognosezeitraum eine CAGR von 16,79 % erwartet. Grund dafür sind die strengen Datenschutz- und Cybersicherheitsgesetze in Ländern wie China, darunter das Gesetz zum Schutz personenbezogener Daten (PIPL) und das Datensicherheitsgesetz (DSL), sowie der Digital Personal Data Protection Act (DPDPA) in Indien, das PDPA in Singapur, das APPI in Japan und das Meldesystem für Datenschutzverletzungen in Australien. Diese Gesetze umfassen Meldepflichten bei Datenschutzverletzungen, Kontrollen der Datenübertragung, Sicherheitskontrollen sowie Audit-Dokumentation und verpflichten Unternehmen dazu, SaaS-Einstellungen und Zugriffsmanagement jederzeit im Blick zu behalten.
Zugleich erhöht die rasante SaaS-Einführung in den Sektoren BFSI und Behörden das Risiko von Fehlkonfigurationen und Identitätsdiebstahl. Anbieter reagieren darauf, indem sie automatisierte Compliance-Dashboards integrieren, Least-Privilege-Richtlinien und lokale Datenkontrollen implementieren und mit regionalen Unternehmen zusammenarbeiten, um ihnen zu ermöglichen, prüfungsbereite Nachweise in Echtzeit zu erstellen.
Regulatorische Rahmenbedingungen
- In den USA regelt NIST 800-53 die Cybersicherheitskontrollen von Informationssystemen des Bundes. Es enthält eine detaillierte Liste von Sicherheits- und Datenschutzkontrollen, die von SaaS-Anbietern automatisiert werden können, um eine starke Sicherheitslage und Compliance zu gewährleisten.
- In der Europäischen Union legt die Datenschutz-Grundverordnung (DSGVO) die Regeln für den Schutz der Privatsphäre und personenbezogener Daten fest. Sie verpflichtet SaaS-Unternehmen, die mit den Daten von Einzelpersonen umgehen, zu strengem Datenschutz und strenger Überwachung, um die Einhaltung sicherzustellen.
- Weltweit regelt ISO 27001 Informationssicherheits-Managementsysteme. Die Norm bietet globale Standards für das Informationssicherheits-Risikomanagement, mit denen SaaS-Unternehmen eine starke Sicherheitslage und Compliance nachweisen.
Wettbewerbslandschaft
Die wichtigsten Akteure auf dem Markt für SaaS Security Posture Management führen KI-basierte Anwendungen ein, um die Bedrohungserkennung zu verbessern, Compliance zu automatisieren und die Behebung zu beschleunigen. Diese Entwicklungen ermöglichen ein besseres und genaueres Verständnis der komplexen SaaS-Umgebung und erlauben es Unternehmen, Fehlkonfigurationen und Sicherheitsprobleme in Echtzeit zu erkennen.
Umgekehrt entwickeln Unternehmen auch End-to-End-Lösungen zum Schutz der SaaS-Lieferkette, die vollständige Transparenz über SaaS-Integrationen, OAuth-Berechtigungsbereiche und KI-Agenten-Aktivitäten bieten. Dies ist ein ganzheitlicher Ansatz gegen die wachsende Angriffsfläche, der Identitätsrisiken, Fehlkonfigurationen und Integrationsschwachstellen im gesamten SaaS-Ökosystem adressiert.
- Im Januar 2026 stellte Obsidian Security eine SaaS-Schutzlösung vor, eine End-to-End-Plattform zum Schutz der Lieferkette, die vollständige Transparenz über SaaS-Integrationen, frühzeitige Erkennung von Sicherheitsverletzungen und schnelle Eindämmung bietet. Die integrierte Plattform mindert die Bedrohung durch miteinander verbundene SaaS-Anwendungen und KI-Agenten und unterstützt Unternehmen dabei, ihre komplexen SaaS-Umgebungen proaktiv zu schützen und zu kontrollieren.
Wichtige Unternehmen auf dem Markt für SaaS Security Posture Management:
- Grip Security, Inc.
- AppOmni
- Cynet
- DoControl, Inc.
- Lumos
- Netskope
- Obsidian Security, Inc.
- Spin.AI
- Varonis
- Zygon Technologies, Inc.
- Zluri
- Zscaler, Inc.
- Axonius
- Valence Security
- CrowdStrike
Aktuelle Entwicklungen (M&A/Partnerschaften/Vereinbarungen/Neue Produkteinführungen)
- Im Januar 2026 brachte iboss SSPM auf den Markt, eine KI-basierte Lösung für SaaS Security Posture Management, integriert in seine Zero Trust SASE-Plattform. SSPM analysiert kontinuierlich SaaS-App-Konfigurationen über die API, erkennt Risiken und verbessert die Zero-Trust-Sicherheit, sodass Unternehmen versteckte SaaS-Risiken reduzieren und die Governance verbessern können.
- Im November 2025 brachte Cyberhaven seine neue Lösung für Data Security Posture Management auf den Markt und verbesserte damit seine Datenherkunfts- und DLP-Fähigkeiten. Die Plattform bietet kombinierte Transparenz, tiefe kontextbezogene Intelligenz und umsetzbaren Schutz in Cloud, On-Premises und an Endpunkten und hilft Sicherheitsteams, Risiken für sensible Daten in Echtzeit zu erkennen und zu verhindern.
- Im Februar 2025 brachte Grip Security eine Lösung für SaaS Security Posture Management auf den Markt, die Automatisierung ermöglicht. Die Plattform erkennt Fehlkonfigurationen, setzt Richtlinien durch, automatisiert die Behebung und gewährleistet kontinuierliche Compliance, sodass Unternehmen ihre SaaS-Sicherheit optimieren, Risiken reduzieren und die Kontrolle über ihr gesamtes SaaS-Ökosystem behalten können.
- Im November 2024 übernahm CrowdStrike Adaptive Shield, um Cloud- und Identitätssicherheit mit integriertem SaaS-Schutz zu vereinen. Dieser Schritt bietet umfassenden Schutz vor identitätsbasierten Angriffen in Hybridumgebungen und ermöglicht durchgängige Transparenz und Kontrolle über SaaS-, Cloud- und On-Premises-Identitäten.
Häufig gestellte Fragen
Was sind die Hauptmarktsegmente des SaaS-Sicherheitsstatusmanagements?
Wie hilft mir dieser Bericht, die wichtigsten Herausforderungen und Risiken auf dem Markt zu verstehen?
Wie kann mir dieser Bericht dabei helfen, meinen Kunden die Vorteile der Einführung von SaaS Security Posture Management zu erklären?
Wie hoch ist das prognostizierte Wachstum des globalen Marktes für SaaS-Sicherheitslagemanagement?
Was ist SaaS Security Posture Management (SSPM) und warum ist es für Unternehmen so wichtig?
Welche Herausforderungen stellt die SaaS-Ausbreitung für das SaaS-Sicherheitsstatusmanagement dar?
Wie hilft mir dieser Bericht, die Wettbewerbslandschaft zu verstehen und führende SSPM-Anbieter zu identifizieren?
Was sind die Haupttreiber für das Wachstum des Marktes?
Wie wirkt sich die Plattformkonvergenz auf den Markt aus?
Wie verändern KI-gesteuerte SSPM-Lösungen die SaaS-Sicherheit?
Welche Regionen dominieren den SaaS-Markt für Sicherheitslagemanagement?
Autor

Siddhi ist auf Primär- und Sekundärforschung spezialisiert und verfügt über Erfahrung in der Entwicklung von Forschungsrahmen und Whitepapers, die Ergebnisse in klare Geschäftsnarrative übersetzen. Sie hat Projekte in verschiedenen Branchen unterstützt und zuverlässige Erkenntnisse geliefert, die auf die Ziele der Kunden abgestimmt sind. Ihre Arbeit zeichnet sich durch starke Organisation, klare Kommunikation und konsequente Ausführung aus. Ihr Fachwissen in der Strukturierung von Frameworks bietet eine solide Grundlage für die Datenerfassung, während ihre Whitepaper-Entwicklung Zahlen in überzeugende Handlungsstränge für Führungskräfte übersetzt. Siddhi gewährleistet die Konsistenz über komplexe, mehrphasige Projekte hinweg und sorgt so für kohärente, termingerechte Ergebnisse. Sie passt ihre Kommunikation an technische und nichttechnische Stakeholder an und verbindet Daten und Entscheidungsfindung. Ihr disziplinierter Arbeitsablauf legt Wert auf fehlerfreie Berichte und einen logischen Ablauf und erntet so beständig Lob von den Kunden. Siddhi fasst widersprüchliche Daten zusammen und präsentiert ausgewogene Standpunkte, die Marktunsicherheiten berücksichtigen. Ihr Portfolio spiegelt eine Erfolgsbilanz bei der Bereitstellung ausgefeilter, umsetzbarer Dokumente wider, die die Geschäftsplanung verbessern. Mit einer pragmatischen Denkweise legt sie Wert auf Relevanz und Benutzerfreundlichkeit und stellt sicher, dass ihre Arbeit die strategischen Fragen der Kunden berücksichtigt.
Überprüft von

Habi ist ein erfahrener Forschungs- und Beratungsleiter mit renommierter Erfahrung in der Begleitung von Kunden bei strategischen Wachstums- und Transformationsinitiativen auf globalen Märkten. Er hat leistungsstarke Forschungsteams geleitet, die umsetzbare Erkenntnisse zu Marktexpansion, M&A-Strategien, Chancenbewertung, Neugeschäftsentwicklung und Produkteinführungen liefern. Sein Projektportfolio umfasst große petrochemische Hersteller, Hersteller elektronischer Geräte, Schmierstoffunternehmen und andere führende Unternehmen in verschiedenen Industrie- und Verbrauchersektoren. Derzeit leitet er die Forschungsabteilung bei Kings Research, wo er für die Festlegung der Forschungsagenda, die Betreuung von Analysten und die Sicherstellung kundengerechter Ergebnisse verantwortlich ist, die die Entscheidungsfindung der Geschäftsleitung unterstützen. Mit umfassender Erfahrung in den Bereichen Marktforschung, strategische Forschung und Beratung bringt Habi ein ausgeprägtes Verständnis für die sich entwickelnde Branchendynamik, Wettbewerbslandschaften, neue Chancen und Herausforderungen beim Unternehmenswachstum mit. Zu seinen Fachkenntnissen gehören die Entwicklung von Forschungsrahmen, die Umsetzung komplexer Marktdaten in umsetzbare strategische Empfehlungen und die enge Zusammenarbeit mit hochrangigen Stakeholdern zur Beantwortung kritischer Geschäftsfragen. Er hat auch dazu beigetragen, Forschungskapazitäten aufzubauen, analytische Methoden zu stärken und eine Kultur der qualitäts- und erkenntnisbasierten Entscheidungsfindung innerhalb von Forschungsteams voranzutreiben. Seine branchenübergreifende Präsenz ermöglicht es ihm, Markttrends mit umfassenderen geschäftlichen Auswirkungen zu verknüpfen und Perspektiven bereitzustellen, die Unternehmen dabei helfen, Chancen zu erkennen, Risiken zu mindern und fundierte strategische Entscheidungen zu treffen.