


SAAS GÜVENLIK DURUŞU YÖNETIMI PAZARI (2025-2032)
Şimdi Sorun
Pazar tanımı
SaaS güvenlik duruşu yönetimi (SSPM), SaaS (hizmet olarak yazılım) uygulamalarının güvenliğini ele almayı amaçlayan bir güvenlik aracı türüdür. SSPM, kullanıcı erişimini takip ederek ve olası riskleri belirleyerek SaaS uygulamalarını sürekli izler, denetler ve inceler. SSPM, ayarları ve üçüncü taraf entegrasyonlarını API'ler aracılığıyla izleyerek veri sızıntısını azaltır ve geleneksel araçlarla tespit edilmesi genellikle zor olan güvenlik açıklarını kapatır.
Pazara genel bakış
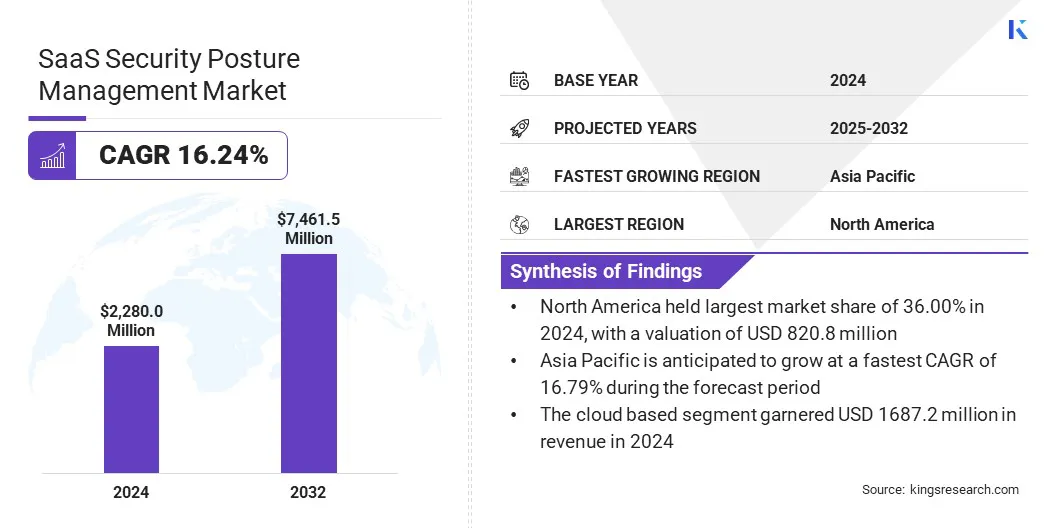
Küresel SaaS güvenlik duruşu yönetimi pazarının büyüklüğü 2024 yılında USD 2.280,0 milyon olarak değerlenmiş olup, tahmin döneminde %16,24 YBBO (CAGR) ile 2025 yılındaki USD 2.602,6 milyondan 2032 yılına kadar USD 7.461,5 milyona büyümesi öngörülüyor.
Kritik SaaS varlıklarına geniş erişime sahip olması beklenen hizmet hesapları, botlar ve API'ler gibi insan dışı kimliklerin (NHI'ler) sayısının artması öngörüldüğünden, bu durumun güvenlik ihlalleri ve yetkisiz erişim riski oluşturabileceği ve pazarın olağanüstü bir büyüme yaşayacağı tahmin edilmektedir. SSPM çözümleri, güvenlik duruşunu güçlendirmek amacıyla NHI'lerin etkinliklerini ve davranışlarını gerçek zamanlı olarak izleyerek bu sorunları çözer.
SaaS güvenlik duruşu yönetimi sektöründe faaliyet gösteren başlıca şirketler arasında Grip Security, Inc., AppOmni, Cynet, DoControl, Inc., Lumos, Netskope, Obsidian Security, Inc., Spin.AI, Varonis, Zygon Technologies, Inc., Zluri, Zscaler, Inc., Axonius, Valence Security ve CrowdStrike yer almaktadır.
Kuruluşlar, SaaS güvenlik duruşlarının sürekli izlenmesi ve kontrolü için merkezi keşif ve yapay zekâ tabanlı SSPM çözümlerine yöneliyor. Güvenlik duruşunu iyileştirmek ve makine öğrenimini kullanarak davranışsal verileri analiz edip güvenlik tehditlerini tespit etmek için yapay zekânın yeteneklerinden yararlanıyorlar.
- Nisan 2025'te Reco, yapay zekâ yerlisi dinamik SaaS güvenlik platformunu büyütmek için USD 25 milyon topladı. Reco, hızlı uygulama keşfi, sürekli güvenlik ve otomatik tehdit analizi sunarak SaaS yayılması ve gölge uygulamalar sorununun çözümüne yardımcı olur.
Öne çıkan pazar bulguları
- SaaS güvenlik duruşu yönetimi pazarının büyüklüğü 2024 yılında USD 2.280,0 milyon oldu.
- Pazarın 2025'ten 2032'ye kadar %16,24 YBBO ile büyümesi öngörülüyor.
- Kuzey Amerika, 2024 yılında USD 820,8 milyon değerinde %36,00 pay elde etti.
- Çözümler segmenti 2024 yılında USD 1.504,8 milyon gelir elde etti.
- Bulut tabanlı segmentin 2032 yılına kadar USD 5.652,3 milyona ulaşması bekleniyor.
- Büyük işletme segmentinin 2032 yılına kadar USD 5.045,8 milyona ulaşması bekleniyor.
- Uyumluluk yönetimi segmentinin 2032 yılına kadar USD 2.379,5 milyona ulaşması bekleniyor.
- BFSI segmentinin 2032 yılına kadar USD 2.074,94 milyona ulaşması bekleniyor.
- Asya-Pasifik'teki pazarın tahmin döneminde %16,79 YBBO ile büyümesi öngörülüyor.
Pazar dinamikleri
İnsan dışı kimliklerin artan yaygınlığı, SaaS güvenlik duruşu yönetimi pazarının büyümesini nasıl körüklüyor?
Hizmet hesapları, botlar ve API'ler gibi insan dışı kimliklerin (NHI'ler) sayısının artması, SaaS güvenlik duruşu yönetiminin (SSPM) büyümesini yönlendiriyor. Bu NHI'ler genellikle kritik SaaS varlıklarına geniş erişim sağlar, bu da saldırı yüzeyini genişletir ve yetkisiz erişime maruz kalmayı artırır.
Kullanıcıların üçüncü taraf uygulamalar aracılığıyla SaaS sistemlerine erişmesine olanak tanıyan OAuth entegrasyonlarının benimsenmesine ek olarak, şirketler yetkilendirme ve kullanım izleme konusunda zorlu güvenlik ortamlarıyla karşı karşıya kalıyor. Bu tür riskleri azaltmak için SSPM çözümleri, işletmelerin yüksek düzeyde güvenlik sağlamasına yardımcı olmak amacıyla NHI davranışlarının, en az ayrıcalık erişiminin ve OAuth yetkilendirmelerinin kullanımının gerçek zamanlı izlenmesini sunar.
SaaS yayılması, SaaS güvenlik duruşu yönetimi pazarının büyümesini nasıl engelliyor?
Başlıca zorluklardan biri, farklı departmanların veya kişilerin merkezi BT onayı veya denetimi olmadan bağımsız olarak çeşitli SaaS uygulamaları benimsemesiyle ortaya çıkan merkezi olmayan SaaS yayılmasıdır.
Bu kontrolsüz yayılma, güvenlik ekipleri için görünürlüğün azalmasına ve karmaşıklığın artmasına yol açar, bu nedenle kullanımdaki tüm yazılımları yakından izlemek ve güvence altına almak zorlaşır. Sonuç olarak, merkezi olmayan SaaS yayılması güvenlik ihlalleri, veri ihlalleri ve uyumluluk ihlalleri riskini artırır; bu da SaaS güvenlik duruşu yönetimi çözümlerinin bütünsel ve etkili güvenlik yönetişimini sürdürmesi açısından büyük bir zorluk oluşturur.
Bu zorluğun üstesinden gelmek için şirketler, tüm SaaS uygulamalarının görünürlüğünü, kontrolünü ve sürekli izlenmesini güçlendirmek amacıyla merkezi SaaS keşif çözümlerini benimsiyor, sıkı BT politikalarını takip ediyor ve otomatik SSPM çözümlerini devreye alıyor.
- Şubat 2026'da Okta, Kimlik Güvenlik Duruşu Yönetimi platformu kapsamında Agent Discovery özelliğini tanıttı. Bu yeni özellik, gölge yapay zekâ ajanlarını tespit etmek ve yönetmek için tasarlandı. Yapay zekâ ile ilgili riskleri kapsamlı biçimde belirleyerek, izinleri haritalandırarak ve güvenlik politikalarını uygulayarak çalışır; böylece kuruluşların yetkisiz yapay zekâ araçlarını kontrol altına almasına ve hassas verilerini meraklı gözlerden korumasına yardımcı olur.
Platformların yakınsaması ve güvenlik yığınlarının konsolidasyonu, SaaS güvenlik duruşu yönetimi (SSPM) pazarını nasıl etkiliyor?
Pazar, giderek artan bir şekilde platform yakınsaması ve güvenlik yığını konsolidasyonu tarafından şekillendiriliyor. SSPM yetenekleri, izole çözümler olarak işlev görmek yerine daha geniş bulut ve kurumsal güvenlik platformlarına entegre ediliyor. Kuruluşlar, operasyonel karmaşıklığı ve araç çoğalmasını azaltmak için SaaS, bulut ve kimlik ortamlarında çoklu ortam görünürlüğü arıyor.
Bu geçiş, güvenlik ekiplerinin duruş sonuçlarını kimlik ve altyapı riskleriyle tek bir gösterge paneli setinde eşleştirmesini sağlayarak yanıt hızını ve iyileştirme etkinliğini artırır. Güvenlik mimarilerinin olgunlaşmasıyla birlikte, satıcılar daha entegre ve eksiksiz risk yönetim sistemleri sunmak için birlikte çalışabilirliğe, ekosistem entegrasyonlarına ve basitleştirilmiş iş akışlarına ağırlık veriyor.
- Şubat 2026'da AWS, çeşitli alanlarda uçtan uca kurumsal güvenlik için AWS ve iş ortağı güvenlik çözümlerini bir araya getiren Security Hub Extended'i duyurdu. Bu çözüm, basitleştirilmiş tedarik, operasyonel verimlilik, tüketime dayalı fiyatlandırma ve Open Cybersecurity Framework ile tek bir yerde birleştirilmiş sonuçlarla verimli risk yönetimi sunuyor.
Pazar raporu özeti
|
Segmentasyon |
Detaylar |
|
Bileşene Göre |
Çözümler, Hizmetler |
|
Dağıtım Moduna Göre |
Bulut Tabanlı, Şirket İçi |
|
Kuruluş Büyüklüğüne Göre |
Büyük İşletme, Küçük ve Orta Ölçekli İşletmeler |
|
Uygulamaya Göre |
Uyumluluk Yönetimi, Tehdit Tespiti ve Müdahalesi, Veri Kaybı Önleme, Görünürlük ve İzleme, Diğerleri |
|
Son Kullanıcıya Göre |
BFSI, Sağlık, Perakende ve E-ticaret, BT ve Telekomünikasyon, Kamu, Diğerleri |
|
Bölgeye Göre |
Kuzey Amerika: ABD, Kanada, Meksika |
|
Avrupa: Fransa, Birleşik Krallık, İspanya, Almanya, İtalya, Rusya, Avrupa'nın Geri Kalanı | |
|
Asya-Pasifik: Çin, Japonya, Hindistan, Avustralya, ASEAN, Güney Kore, Asya-Pasifik'in Geri Kalanı | |
|
Orta Doğu ve Afrika: Türkiye, BAE, Suudi Arabistan, Güney Afrika, Orta Doğu ve Afrika'nın Geri Kalanı | |
|
Güney Amerika: Brezilya, Arjantin, Güney Amerika'nın Geri Kalanı |
Pazar segmentasyonu
- Çözüme Göre (Çözümler ve Hizmetler): Çözümler segmenti, operasyonel verimliliği artırmak için entegre ve ölçeklenebilir yazılım platformlarına yönelik artan talep nedeniyle 2024 yılında USD 1.504,8 milyon gelir elde etti.
- Dağıtım Moduna Göre (Bulut Tabanlı ve Şirket İçi): Bulut tabanlı segment, daha hızlı dağıtılabilmesi, daha iyi ölçeklenmesi ve altyapı maliyetleri açısından daha düşük maliyetli olması nedeniyle 2024 yılında pazarın %74,00'ünü elinde tuttu.
- Kuruluş Büyüklüğüne Göre (Büyük İşletme ve Küçük ve Orta Ölçekli İşletmeler): Büyük işletme segmentinin, dijital dönüşüme yönelik artan yatırım ve karmaşık çoklu bulut yönetimi gereksinimleri nedeniyle 2032 yılına kadar USD 5.045,8 milyona büyümesi bekleniyor.
- Uygulamaya Göre (Uyumluluk Yönetimi, Tehdit Tespiti ve Müdahalesi, Veri Kaybı Önleme, Görünürlük ve İzleme ve Diğerleri): Uyumluluk yönetimi segmentinin, artan düzenleyici talepler ve riskleri azaltma zorunluluğu nedeniyle 2032 yılına kadar USD 2.379,5 milyona ulaşması öngörülüyor.
- Son Kullanıcıya Göre (BFSI, Sağlık, Perakende ve E-ticaret, BT ve Telekomünikasyon, Kamu ve Diğerleri): BFSI segmentinin, veri güvenliğine ve düzenleyici uyumluluğa verilen önceliğin bir sonucu olarak 2032 yılına kadar USD 2.074,94 milyona büyümesi bekleniyor.
Bölgesel analiz
Bölgeye göre pazar; Kuzey Amerika, Avrupa, Asya-Pasifik, Orta Doğu ve Afrika ile Güney Amerika olarak sınıflandırılmıştır.
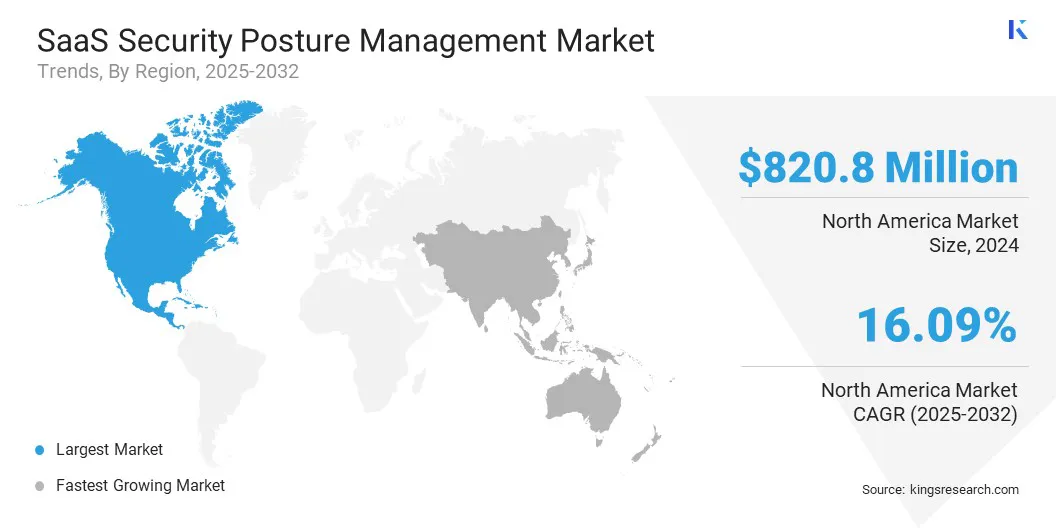
Kuzey Amerika, 2024 yılında USD 820,8 milyon değerinde %36,00 gibi önemli bir pay elde etti. Bu durum, son derece gelişmiş dijital ekosistem, bulut teknolojilerinin yaygın kullanımı ve siber güvenliğe verilen artan önemle ayrılmaz biçimde bağlantılıdır.
Kuzey Amerika'daki önde gelen şirketler, SaaS yayılması ve gölge uygulamalarla mücadele etmek amacıyla otomatik tehdit analizine sahip yapay zekâ yerlisi dinamik platformlar geliştiriyor. Şirketler ayrıca, gölge yapay zekâ ajanları ve onaylanmamış yapay zekâ araçlarıyla mücadele etmek için kimlik güvenlik duruşu yönetimi platformları da geliştiriyor.
Ayrıca, birleşik güvenlik merkezleri, basitleştirilmiş tedarik ve faturalandırmayla birleşik kurumsal güvenlik sağlamak için bulut ve iş ortağı teknolojilerini entegre ediyor. Bunun yanı sıra, uçtan uca SaaS tedarik zinciri güvenliği, ihlalleri erken tespit edip sınırlamak için tam görünürlükle SaaS entegrasyonlarını koruyor. Karmaşık SaaS ortamlarına birleşik görünürlük, uyumluluk ve politika uygulaması getiren Kuzey Amerikalı şirketler, yönetişimi güçlendiriyor ve SaaS yayılması ile gölge BT risklerini azaltıyor.
- Haziran 2025'te DoControl, yapay zekâ destekli ilk SaaS Data Security Assistant (SaaS veri güvenliği asistanı) olan Dot'u piyasaya sürdü. Dot, doğal dil etkileşimine dayanarak SaaS güvenlik yönetimi sürecini sadeleştirir ve gerçek zamanlı veri, davranışsal eğilimler ve risk özetleri sunar. DoControl'ün zengin veri platformu üzerine inşa edilmiştir ve güvenlik ekiplerinin SaaS ortamında daha akıllı ve daha hızlı kararlar almasını sağlar.
Asya-Pasifik SaaS güvenlik duruşu yönetimi pazarının, tahmin döneminde %16,79 YBBO kaydetmesi öngörülüyor. Bunun nedeni, Çin gibi ülkelerdeki Kişisel Bilgilerin Korunması Kanunu (PIPL) ve Veri Güvenliği Kanunu (DSL) dahil veri koruma ve siber güvenlik kanunlarının, Hindistan'daki Dijital Kişisel Verilerin Korunması Kanunu (DPDPA), Singapur'daki PDPA, Japonya'daki APPI ve Avustralya'daki Bildirimi Zorunlu Veri İhlalleri programının sıkı olmasıdır. Bu tür kanunlar; ihlal bildirimini, veri aktarım kontrollerini, güvenlik kontrollerini ve denetim belgelendirmesini kapsar ve işletmeleri SaaS ayarlarını ve erişim yönetimini her zaman izlemekle yükümlü kılar.
Bu arada, BFSI ve kamu sektörlerinde SaaS'ın hızla benimsenmesi, yanlış yapılandırma ve kimlik hırsızlığı riskini artırıyor. Satıcılar; otomatik uyumluluk gösterge panelleri entegre ederek, en az ayrıcalık politikalarını ve yerel veri kontrollerini uygulayarak ve bölgesel firmalarla iş birliği yaparak, bu firmaların gerçek zamanlı olarak denetime hazır kanıtlar oluşturmasını sağlıyor.
Düzenleyici çerçeveler
- ABD'de, NIST 800-53 federal bilgi sistemlerinin siber güvenlik kontrollerini yönetir. Yüksek bir güvenlik duruşu ve uyumluluk sağlamak için SaaS sağlayıcıları tarafından otomatikleştirilebilecek ayrıntılı bir güvenlik ve gizlilik kontrolleri listesi içerir.
- Avrupa Birliği'nde, Genel Veri Koruma Tüzüğü (GDPR) gizlilik ve kişisel veri korumasının kurallarını belirler. Bireylerin bilgileriyle ilgilenen SaaS şirketlerini, uyumlu olduklarından emin olmak için sıkı veri koruma ve izleme uygulamaları oluşturmakla yükümlü kılar.
- Küresel olarak, ISO 27001 bilgi güvenliği yönetim sistemlerini düzenler. SaaS firmalarının yüksek bir güvenlik duruşu ve uyumluluk sergilemek için kullandığı küresel bilgi güvenliği risk yönetimi standartlarını sağlar.
Rekabet ortamı
SaaS güvenlik duruşu yönetimi pazarındaki önde gelen oyuncular, tehdit tespit sürecini güçlendirmek, uyumluluğu otomatikleştirmek ve iyileştirme sürecini hızlandırmak için yapay zekâ tabanlı uygulamalar sunuyor. Bu gelişmeler, karmaşık SaaS ortamının daha iyi ve daha doğru anlaşılmasını sağlayarak işletmelerin yanlış yapılandırmaları ve güvenlik sorunlarını gerçek zamanlı olarak tespit etmesine olanak tanıyor.
Buna karşılık, işletmeler tarafından SaaS entegrasyonları, OAuth kapsamları ve yapay zekâ ajanı etkinlikleri üzerinde uçtan uca görünürlük sağlayan uçtan uca SaaS tedarik zinciri koruma çözümleri de oluşturuluyor. Bu, tüm SaaS ekosistemi genelinde kimlik risklerini, yanlış yapılandırmaları ve entegrasyon güvenlik açıklarını ele alarak büyüyen saldırı yüzeyine bütünsel bir yaklaşım sunuyor.
- Ocak 2026'da Obsidian Security, SaaS entegrasyonlarına tam görünürlük, ihlallerin erken tespiti ve hızlı sınırlama sağlayan uçtan uca bir tedarik zinciri koruma platformu olan bir SaaS koruma çözümü tanıttı. Entegre platform, birbiriyle bağlantılı SaaS uygulamaları ve yapay zekâ ajanlarının oluşturduğu tehdidi azaltır ve şirketlerin karmaşık SaaS ortamlarını proaktif olarak korumasına ve kontrol etmesine yardımcı olur.
SaaS güvenlik duruşu yönetimi pazarındaki önde gelen şirketler:
- Grip Security, Inc.
- AppOmni
- Cynet
- DoControl, Inc.
- Lumos
- Netskope
- Obsidian Security, Inc.
- Spin.AI
- Varonis
- Zygon Technologies, Inc.
- Zluri
- Zscaler, Inc.
- Axonius
- Valence Security
- CrowdStrike
Son gelişmeler (M&A/ortaklıklar/anlaşmalar/yeni ürün lansmanları)
- Ocak 2026'da, iboss, Zero Trust SASE platformuna entegre edilmiş yapay zekâ tabanlı bir SaaS güvenlik duruşu yönetimi çözümü olan SSPM'i piyasaya sürdü. SSPM, SaaS uygulama yapılandırmalarını API üzerinden sürekli analiz ederek riskleri belirler ve sıfır güven güvenliğini iyileştirir; bu da kuruluşların gizli SaaS risklerini azaltmasına ve yönetişimi geliştirmesine olanak tanır.
- Kasım 2025'te, Cyberhaven, veri kökeni ve DLP yeteneklerini geliştiren yeni veri güvenlik duruşu yönetimi çözümünü piyasaya sürdü. Platform; bulut, şirket içi ve uç noktalar genelinde birleşik görünürlük, derin bağlamsal zekâ ve eyleme geçirilebilir koruma sunarak güvenlik ekiplerinin hassas veri risklerini gerçek zamanlı olarak belirlemesine ve önlemesine yardımcı olur.
- Şubat 2025'te, Grip Security, otomasyonu mümkün kılan bir SaaS güvenlik duruşu yönetimi çözümü piyasaya sürdü. Platform; yanlış yapılandırmaları tespit eder, politikaları uygular, iyileştirmeyi otomatikleştirir ve sürekli uyumluluk sağlar; böylece kuruluşların SaaS güvenliğini sadeleştirmesine, riskleri azaltmasına ve tüm SaaS ekosistemleri genelinde kontrolü sürdürmesine olanak tanır.
- Kasım 2024'te, CrowdStrike, entegre SaaS koruması ile bulut ve kimlik güvenliğini birleştirmek için Adaptive Shield'ı satın aldı. Bu hamle, hibrit ortamlar genelinde kimlik tabanlı saldırılara karşı kapsamlı bir savunma sunarak SaaS, bulut ve şirket içi kimlikler üzerinde uçtan uca görünürlük ve kontrol sağlıyor.
Sıkça Sorulan Sorular
SaaS güvenlik duruşu yönetiminin ana pazar segmentleri nelerdir?
SaaS güvenlik duruş yönetimi pazarına hangi bölgeler hakim?
SaaS güvenlik duruşu yönetimi (SSPM) nedir ve kuruluşlar için neden önemlidir?
Bu rapor, SaaS Güvenlik Duruşu Yönetimini benimsemenin avantajlarını müşterilerime açıklamama nasıl yardımcı olabilir?
Küresel SaaS güvenlik duruş yönetimi pazarının öngörülen büyümesi nedir?
Pazarın büyümesini sağlayan temel faktörler nelerdir?
Yapay zeka odaklı SSPM çözümleri SaaS güvenliğini nasıl dönüştürüyor?
Bu rapor pazardaki temel zorlukları ve riskleri anlamama nasıl yardımcı oluyor?
Bu rapor, rekabet ortamını anlamama ve önde gelen SSPM tedarikçilerini belirlememe nasıl yardımcı oluyor?
SaaS'ın yaygınlaşması, SaaS güvenlik duruşu yönetimi açısından ne gibi zorluklar yaratıyor?
Platform yakınsaması pazarı nasıl etkiliyor?
Yazar

Siddhi, bulguları net iş anlatılarına dönüştüren araştırma çerçeveleri ve teknik incelemeler geliştirme deneyimiyle birincil ve ikincil araştırmalarda uzmanlaşmıştır. Müşteri hedefleriyle uyumlu güvenilir bilgiler sunarak çeşitli sektörlerdeki projeleri destekledi. Çalışmaları güçlü organizasyon, açık iletişim ve tutarlı uygulama ile karakterize edilir. Çerçeveleri yapılandırma konusundaki uzmanlığı, veri toplama için sağlam bir temel sağlarken, teknik inceleme geliştirmesi rakamları ilgi çekici yönetici hikayelerine dönüştürüyor. Siddhi, karmaşık, çok aşamalı projelerde tutarlılığı koruyarak tutarlı, teslim tarihlerine uygun teslimatlar sağlar. İletişimini teknik ve teknik olmayan paydaşlara uyacak şekilde uyarlayarak veriler ve karar alma arasında köprü kurar. Disiplinli iş akışı, hatasız raporlamayı ve mantıksal akışı vurgulayarak müşterilerinden tutarlı övgüler alıyor. Siddhi, çelişkili verileri sentezleyerek piyasa belirsizliklerini açıklayan dengeli bakış açıları sunuyor. Portföyü, iş planlamasını geliştiren gösterişli, eyleme geçirilebilir belgeler sunma konusundaki geçmiş performansını yansıtıyor. Pragmatik bir zihniyetle, alaka düzeyine ve kullanılabilirliğe öncelik veriyor ve çalışmalarının müşterilerin sorduğu stratejik soruları ele almasını sağlıyor.
Tarafından İncelendi

Habi, küresel pazarlarda stratejik büyüme ve dönüşüm girişimleri konusunda müşterilere rehberlik etme konusunda tanınmış deneyime sahip deneyimli bir araştırma ve danışmanlık lideridir. Pazarın genişletilmesi, birleşme ve satın alma stratejileri, fırsat değerlendirmesi, yeni iş geliştirme ve ürün lansmanları hakkında eyleme dönüştürülebilir bilgiler sunan yüksek performanslı araştırma ekiplerine liderlik etti. Proje portföyü büyük petrokimya üreticilerini, elektronik cihaz imalatçılarını, madeni yağ şirketlerini ve çeşitli endüstriyel ve tüketici sektörlerindeki diğer önde gelen işletmeleri kapsamaktadır. Şu anda Kings Research'te araştırma departmanının başkanlığını yapıyor ve burada araştırma gündeminin belirlenmesinden, analistlere danışmanlık yapılmasından ve yöneticinin karar verme sürecini destekleyen müşteriye hazır çıktıların sağlanmasından sorumludur. Pazar istihbaratı, stratejik araştırma ve danışmanlık alanlarındaki kapsamlı deneyimiyle Habi, gelişen endüstri dinamikleri, rekabetçi ortamlar, ortaya çıkan fırsatlar ve ticari büyüme zorlukları hakkında güçlü bir anlayış getiriyor. Uzmanlığı, araştırma çerçeveleri geliştirmeyi, karmaşık pazar verilerini eyleme geçirilebilir stratejik önerilere dönüştürmeyi ve kritik iş sorularını ele almak için üst düzey paydaşlarla yakın çalışmayı içerir. Ayrıca araştırma yeteneklerinin geliştirilmesine, analitik metodolojilerin güçlendirilmesine ve araştırma ekipleri içinde kalite ve içgörü odaklı karar alma kültürünün geliştirilmesine katkıda bulunmuştur. Sektörler arası deneyimi, pazar eğilimlerini daha geniş iş sonuçlarıyla ilişkilendirmesine ve kuruluşların fırsatları tanımlamasına, riskleri azaltmasına ve bilinçli stratejik kararlar almasına yardımcı olan perspektifler sunmasına olanak tanıyor.