


РЫНОК УПРАВЛЕНИЯ СОСТОЯНИЕМ БЕЗОПАСНОСТИ SAAS (2025-2032)
Запросить сейчас
Определение рынка
Управление состоянием безопасности SaaS (SSPM) представляет собой вид инструмента безопасности, предназначенный для обеспечения безопасности приложений SaaS (программное обеспечение как услуга). SSPM непрерывно наблюдает за приложениями SaaS, контролирует и проверяет их, отслеживая доступ пользователей и выявляя потенциальные риски. SSPM снижает риск утечки данных и закрывает бреши в безопасности, которые обычно трудно обнаружить традиционными средствами, отслеживая настройки и интеграции со сторонними сервисами через API.
Обзор рынка
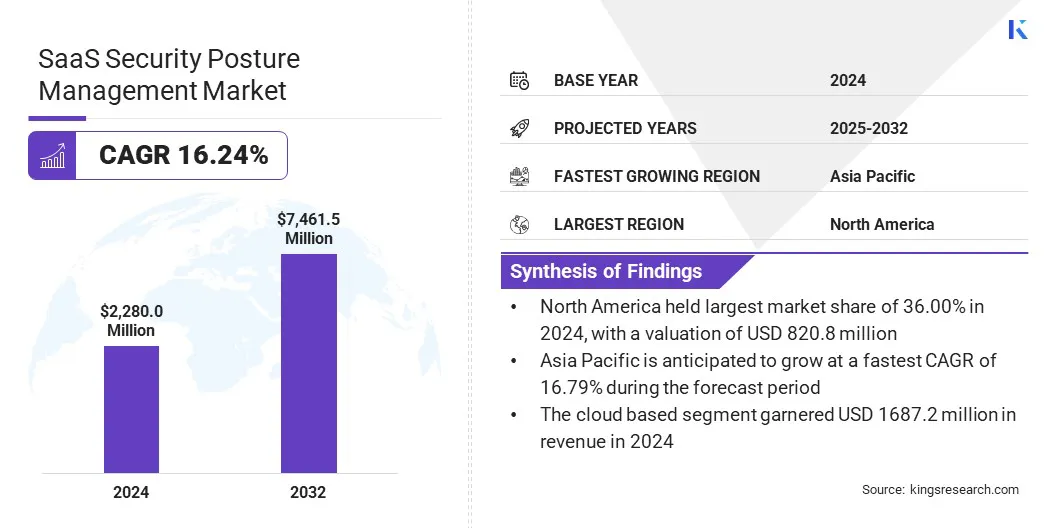
Объем мирового рынка управления состоянием безопасности SaaS оценивался в 2 280,0 млн долларов США в 2024 году и, по прогнозам, вырастет с 2 602,6 млн долларов США в 2025 году до 7 461,5 млн долларов США к 2032 году, демонстрируя среднегодовой темп роста (CAGR) 16,24% в течение прогнозируемого периода.
По оценкам, рынок ждет стремительный рост, поскольку прогнозируется увеличение числа нечеловеческих идентичностей (NHI), таких как сервисные учетные записи, боты и API, которые, как ожидается, будут иметь широкий доступ к критически важным активам SaaS, что потенциально создает риск нарушений безопасности и несанкционированного доступа. Решения SSPM устраняют эти проблемы за счет мониторинга активности и поведения NHI в режиме реального времени для улучшения состояния безопасности.
Основными компаниями, работающими в отрасли управления состоянием безопасности SaaS, являются Grip Security, Inc., AppOmni, Cynet, DoControl, Inc., Lumos, Netskope, Obsidian Security, Inc., Spin.AI, Varonis, Zygon Technologies, Inc., Zluri, Zscaler, Inc., Axonius, Valence Security и CrowdStrike.
Организации обращаются к централизованным решениям обнаружения и решениям SSPM на базе ИИ для непрерывного мониторинга и контроля состояния безопасности SaaS. Они используют возможности ИИ для улучшения состояния безопасности и обнаружения угроз безопасности, анализируя поведенческие данные с помощью машинного обучения.
- В апреле 2025 года Reco привлекла 25 млн долларов США на развитие своей динамической платформы безопасности SaaS на базе искусственного интеллекта. Reco помогает устранить проблему разрастания SaaS и теневых приложений, обеспечивая быстрое обнаружение приложений, непрерывную безопасность и автоматизированный анализ угроз.
Ключевые показатели рынка
- Объем рынка управления состоянием безопасности SaaS в 2024 году составил 2 280,0 млн долларов США.
- Прогнозируется, что CAGR рынка с 2025 по 2032 год составит 16,24%.
- В 2024 году доля Северной Америки составила 36,00%, что соответствует 820,8 млн долларов США.
- Выручка сегмента решений в 2024 году составила 1 504,8 млн долларов США.
- Ожидается, что к 2032 году облачный сегмент достигнет 5 652,3 млн долларов США.
- Ожидается, что к 2032 году сегмент крупных предприятий достигнет 5 045,8 млн долларов США.
- Ожидается, что к 2032 году сегмент управления соответствием достигнет 2 379,5 млн долларов США.
- Ожидается, что к 2032 году сегмент BFSI достигнет 2 074,94 млн долларов США.
- Ожидается, что CAGR рынка в Азиатско-Тихоокеанском регионе составит 16,79% в течение прогнозируемого периода.
Динамика рынка
Как растущая распространенность нечеловеческих идентичностей способствует расширению рынка управления состоянием безопасности SaaS?
Растущее число нечеловеческих идентичностей (NHI), таких как сервисные учетные записи, боты и API, стимулирует рост рынка управления состоянием безопасности SaaS (SSPM). Эти NHI часто получают широкий доступ к критически важным активам SaaS, что расширяет поверхность атаки и повышает уязвимость к несанкционированному доступу.
Помимо внедрения интеграций OAuth, которые позволяют пользователям получать доступ к системам SaaS с помощью сторонних приложений, компании сталкиваются со сложной обстановкой в сфере безопасности в отношении авторизации и отслеживания использования. Чтобы ограничить такие риски, решения SSPM обеспечивают мониторинг в реальном времени поведения NHI, доступа с наименьшими привилегиями и использования авторизаций OAuth, помогая предприятиям поддерживать высокий уровень безопасности.
Как разрастание SaaS препятствует росту рынка управления состоянием безопасности SaaS?
Одной из основных проблем является децентрализованное разрастание SaaS, которое возникает, когда разные подразделения или отдельные сотрудники самостоятельно внедряют несколько приложений SaaS без централизованного одобрения или контроля со стороны ИТ.
Неконтролируемое распространение снижает прозрачность и усложняет работу команд безопасности, из-за чего становится трудно внимательно отслеживать и защищать все используемое программное обеспечение. В результате децентрализованное разрастание SaaS повышает риск нарушений безопасности, утечек данных и несоблюдения нормативных требований, что создает серьезную проблему для решений по управлению состоянием безопасности SaaS в поддержании целостного и эффективного управления безопасностью.
Чтобы преодолеть эту проблему, компании внедряют централизованные решения для обнаружения SaaS, придерживаются строгих ИТ-политик и используют автоматизированные решения SSPM для повышения прозрачности, контроля и постоянного мониторинга всех приложений SaaS.
- В феврале 2026 года Okta представила Agent Discovery в составе своей платформы управления состоянием безопасности идентичностей. Эта новая функция предназначена для выявления теневых ИИ-агентов и управления ими: она тщательно выявляет риски, связанные с ИИ, определяет разрешения и обеспечивает соблюдение политик безопасности, помогая организациям справляться с неавторизованными инструментами ИИ и тем самым защищать конфиденциальные данные от посторонних глаз.
Как конвергенция платформ и консолидация стеков безопасности влияют на рынок управления состоянием безопасности SaaS (SSPM)?
Рынок все в большей степени формируется под влиянием конвергенции платформ и консолидации стеков безопасности. Вместо того чтобы функционировать как изолированные решения, возможности SSPM интегрируются в более широкие облачные и корпоративные платформы безопасности. Организации стремятся обеспечить видимость в средах SaaS, облака и идентичностей, чтобы снизить операционную сложность и избежать распространения избыточных инструментов.
Это позволяет командам безопасности сопоставлять результаты оценки состояния безопасности с рисками, связанными с идентичностями и инфраструктурой, на единых информационных панелях, повышая скорость реагирования и эффективность устранения проблем. По мере развития архитектур безопасности поставщики делают упор на взаимодействие, интеграцию экосистем и упрощение рабочих процессов, чтобы обеспечить более интегрированные и комплексные системы управления рисками.
- В феврале 2026 года AWS анонсировала сервис Security Hub Extended, который объединяет решения безопасности AWS и партнеров для комплексной корпоративной безопасности в различных доменах. Он обеспечивает эффективное управление рисками благодаря упрощенным закупкам, операционной эффективности, ценообразованию на основе потребления и объединению результатов в одном месте с помощью Open Cybersecurity Framework.
Обзор отчета о рынке
|
Сегментация |
Детали |
|
По компоненту |
Решения, услуги |
|
По режиму развертывания |
Облачное, локальное |
|
По размеру организации |
Крупное предприятие, малые и средние предприятия |
|
По применению |
Управление соответствием, обнаружение угроз и реагирование на них, предотвращение потери данных, видимость и мониторинг, прочее |
|
По конечным пользователям |
BFSI, здравоохранение, розничная торговля и электронная коммерция, ИТ и телекоммуникации, государственный сектор, прочее |
|
По региону |
Северная Америка: США, Канада, Мексика |
|
Европа: Франция, Великобритания, Испания, Германия, Италия, Россия, остальные страны Европы | |
|
Азиатско-Тихоокеанский регион: Китай, Япония, Индия, Австралия, АСЕАН, Южная Корея, остальные страны Азиатско-Тихоокеанского региона | |
|
Ближний Восток и Африка: Турция, ОАЭ, Саудовская Аравия, Южная Африка, остальные страны Ближнего Востока и Африки | |
|
Южная Америка: Бразилия, Аргентина, остальные страны Южной Америки |
Сегментация рынка
- По типу решения (решения и услуги): сегмент решений принес 1 504,8 млн долларов США в 2024 году благодаря растущему спросу на интегрированные и масштабируемые программные платформы для повышения операционной эффективности.
- По режиму развертывания (облачное и локальное): облачный сегмент занимал 74,00% рынка в 2024 году, поскольку он быстрее развертывается, лучше масштабируется и обходится дешевле с точки зрения затрат на инфраструктуру.
- По размеру организации (крупное предприятие и малые и средние предприятия): сегмент крупных предприятий, как ожидается, вырастет до 5 045,8 млн долларов США к 2032 году благодаря росту инвестиций в цифровую трансформацию и усложнению требований к управлению несколькими облаками.
- По применению (управление соответствием, обнаружение угроз и реагирование на них, предотвращение потери данных, видимость и мониторинг, прочее): сегмент управления соответствием, по прогнозам, достигнет 2 379,5 млн долларов США к 2032 году из-за растущих нормативных требований и необходимости снижения рисков.
- По конечным пользователям (BFSI, здравоохранение, розничная торговля и электронная коммерция, ИТ и телекоммуникации, государственный сектор, прочее): к 2032 году сегмент BFSI должен вырасти до 2 074,94 млн долларов США благодаря приоритету, отдаваемому безопасности данных и соблюдению нормативных требований.
Региональный анализ
По регионам рынок подразделяется на Северную Америку, Европу, Азиатско-Тихоокеанский регион, Ближний Восток и Африку, а также Южную Америку.
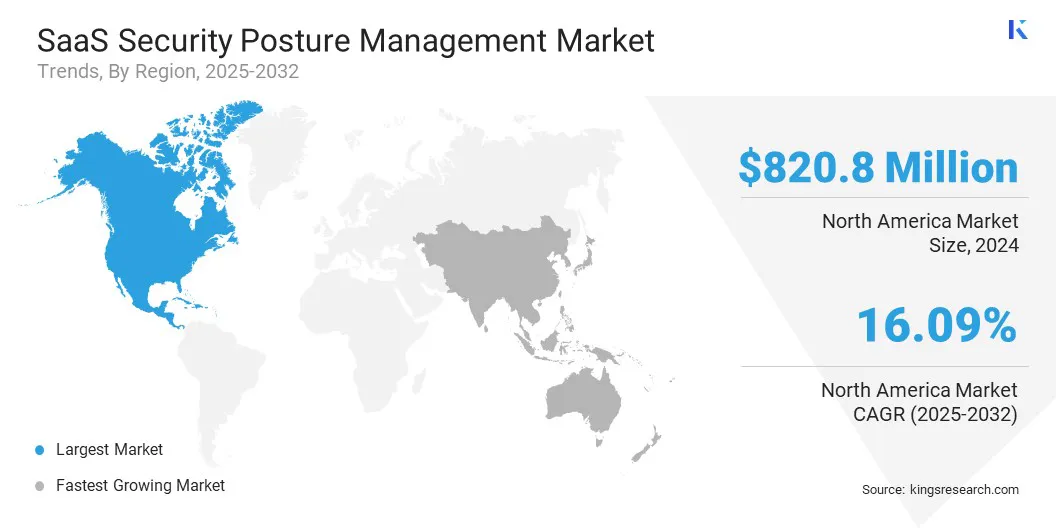
В 2024 году Северная Америка занимала значительную долю рынка в размере 36,00%, что соответствует 820,8 млн долларов США. Это неразрывно связано с высокоразвитой цифровой экосистемой, широким использованием облачных технологий и растущим вниманием к кибербезопасности.
Ведущие компании Северной Америки активно создают динамические платформы на базе ИИ для борьбы с разрастанием SaaS и теневыми приложениями с помощью автоматизированного анализа угроз. Компании также создают платформы управления состоянием безопасности идентичностей для борьбы с теневыми ИИ-агентами и несанкционированными инструментами ИИ.
Кроме того, единые центры безопасности объединяют облачные и партнерские технологии, чтобы обеспечить унифицированную корпоративную безопасность с упрощенными закупками и выставлением счетов. Помимо этого, полная безопасность цепочки поставок SaaS защищает интеграции SaaS, обеспечивая полную видимость для раннего обнаружения и сдерживания нарушений. Обеспечивая унифицированную видимость, соответствие требованиям и контроль в сложных средах SaaS, североамериканские компании укрепляют управление и снижают риски разрастания SaaS и теневых ИТ.
- В июне 2025 года DoControl запустила Dot, первого SaaS Data Security Assistant на базе искусственного интеллекта. Dot оптимизирует процесс управления безопасностью SaaS на основе взаимодействия на естественном языке, предоставляя данные в реальном времени, поведенческие тенденции и сводки по рискам. Ассистент построен на обширной платформе данных DoControl, которая позволяет командам безопасности принимать более разумные и быстрые решения в среде SaaS.
Ожидается, что CAGR рынка управления состоянием безопасности SaaS в Азиатско-Тихоокеанском регионе составит 16,79% в течение прогнозируемого периода. Это объясняется тем, что законы о защите данных и кибербезопасности в таких странах, как Китай, включая Закон о защите персональной информации (PIPL) и Закон о безопасности данных (DSL), а также Закон о защите цифровых персональных данных (DPDPA) в Индии, PDPA в Сингапуре, APPI в Японии и схема уведомления о нарушениях данных в Австралии, являются строгими. Такие законы предусматривают уведомление об утечках данных, контроль передачи данных, меры контроля безопасности, а также аудиторскую документацию, обязывая предприятия постоянно следить за настройками SaaS и управлением доступом.
Между тем быстрые темпы внедрения SaaS в секторе BFSI и государственном секторе повышают риск неправильной конфигурации и кражи личных данных. Поставщики реагируют на это, внедряя автоматизированные информационные панели соответствия, применяя политики наименьших привилегий и локальный контроль данных, а также сотрудничая с региональными компаниями, чтобы помочь им формировать готовые для аудита доказательства в режиме реального времени.
Нормативно-правовая база
- В США NIST 800-53 регулирует меры контроля кибербезопасности федеральных информационных систем. Документ содержит подробный перечень мер контроля безопасности и конфиденциальности, которые могут быть автоматизированы поставщиками SaaS для обеспечения высокого уровня состояния безопасности и соответствия требованиям.
- В Европейском союзе Общий регламент по защите данных (GDPR) устанавливает правила конфиденциальности и защиты персональных данных. Он обязывает SaaS-компании, работающие с данными физических лиц, обеспечивать строгую защиту данных и мониторинг, чтобы гарантировать соблюдение требований.
- На глобальном уровне ISO 27001 регулирует системы менеджмента информационной безопасности. Стандарт устанавливает глобальные нормы управления рисками информационной безопасности, которые SaaS-компании используют, чтобы продемонстрировать высокий уровень состояния безопасности и соответствия требованиям.
Конкурентная среда
Ключевые игроки на рынке управления состоянием безопасности SaaS внедряют приложения на основе ИИ для расширения возможностей обнаружения угроз, автоматизации соответствия требованиям и ускорения процесса устранения проблем. Эти разработки позволили лучше и точнее понимать сложную среду SaaS, что дает компаниям возможность выявлять неправильные конфигурации и проблемы безопасности в режиме реального времени.
В свою очередь, компании также создают комплексные решения для защиты цепочки поставок SaaS, обеспечивающие сквозную видимость интеграций SaaS, областей действия OAuth и активности ИИ-агентов. Это целостный подход к растущей поверхности атаки, устраняющий риски, связанные с идентичностями, неправильные конфигурации и уязвимости интеграций во всей экосистеме SaaS.
- В январе 2026 года Obsidian Security представила решение для защиты SaaS, комплексную платформу защиты цепочки поставок, обеспечивающую полную видимость интеграций SaaS, раннее обнаружение нарушений и быстрое сдерживание. Интегрированная платформа снижает угрозу со стороны взаимосвязанных приложений SaaS и ИИ-агентов и помогает компаниям проактивно защищать свои сложные среды SaaS и контролировать их.
Ключевые компании на рынке управления состоянием безопасности SaaS:
- Grip Security, Inc.
- AppOmni
- Cynet
- DoControl, Inc.
- Lumos
- Netskope
- Obsidian Security, Inc.
- Spin.AI
- Varonis
- Zygon Technologies, Inc.
- Zluri
- Zscaler, Inc.
- Axonius
- Valence Security
- CrowdStrike
Последние события (M&A/партнерства/соглашения/выпуск новых продуктов)
- В январе 2026 года iboss выпустила SSPM, решение для управления состоянием безопасности SaaS на базе ИИ, интегрированное в ее платформу Zero Trust SASE. SSPM непрерывно анализирует конфигурации приложений SaaS через API, выявляя риски и повышая безопасность с нулевым доверием, что позволяет организациям снижать скрытые риски SaaS и улучшать управление.
- В ноябре 2025 года Cyberhaven выпустила новое решение для управления состоянием безопасности данных, улучшив возможности отслеживания происхождения данных и DLP. Платформа предлагает объединенную видимость, глубокий контекстный анализ и практическую защиту в облаке, локально и на конечных устройствах, помогая командам безопасности выявлять и предотвращать риски для конфиденциальных данных в режиме реального времени.
- В феврале 2025 года Grip Security выпустила решение для управления состоянием безопасности SaaS, обеспечивающее автоматизацию. Платформа выявляет неправильные конфигурации, применяет политики, автоматизирует устранение проблем и обеспечивает непрерывное соответствие требованиям, позволяя организациям упрощать безопасность SaaS, снижать риски и сохранять контроль над всей своей экосистемой SaaS.
- В ноябре 2024 года CrowdStrike приобрела Adaptive Shield, чтобы объединить облачную безопасность и безопасность идентичностей с интегрированной защитой SaaS. Этот шаг обеспечивает комплексную защиту от атак с использованием идентичностей в гибридных средах, предоставляя сквозную видимость и контроль над идентичностями в SaaS, облаке и локальной инфраструктуре.
Часто задаваемые вопросы
Каков прогнозируемый рост мирового рынка управления состоянием безопасности SaaS?
Как этот отчет поможет мне объяснить моим клиентам преимущества внедрения SaaS Security Posture Management?
Как этот отчет поможет мне понять ключевые проблемы и риски на рынке?
Каковы основные сегменты рынка управления состоянием безопасности SaaS?
Какие проблемы создает разрастание SaaS для управления состоянием безопасности SaaS?
Как решения SSPM на базе искусственного интеллекта меняют безопасность SaaS?
Каковы ключевые факторы, способствующие росту рынка?
Какие регионы доминируют на рынке управления состоянием безопасности SaaS?
Как этот отчет поможет мне понять конкурентную среду и выявить ведущих поставщиков SSPM?
Как конвергенция платформ влияет на рынок?
Что такое управление состоянием безопасности SaaS (SSPM) и почему оно важно для организаций?
Автор

Сиддхи специализируется на первичных и вторичных исследованиях и имеет опыт разработки исследовательских рамок и официальных документов, которые преобразуют результаты в четкие бизнес-пояснения. Она поддерживала проекты в различных отраслях, предоставляя надежную информацию, соответствующую целям клиентов. Ее работа характеризуется сильной организацией, четкой коммуникацией и последовательным исполнением. Ее опыт в структурировании структур обеспечивает прочную основу для сбора данных, а ее разработка официального документа превращает цифры в убедительные сюжетные линии для руководителей. Сиддхи поддерживает последовательность в сложных, многоэтапных проектах, обеспечивая последовательные результаты, соответствующие установленным срокам. Она адаптирует свое общение к техническим и нетехническим заинтересованным сторонам, объединяя данные и принимая решения. В ее дисциплинированном рабочем процессе особое внимание уделяется безошибочной отчетности и логическому порядку, что неизменно заслуживает похвалы клиентов. Сиддхи синтезирует противоречивые данные, представляя сбалансированные точки зрения, учитывающие неопределенность рынка. Ее портфолио отражает опыт создания безупречных, действенных документов, которые улучшают бизнес-планирование. Обладая прагматичным мышлением, она отдает приоритет актуальности и удобству использования, следя за тем, чтобы ее работа отвечала стратегическим вопросам, которые задают клиенты.
Проверено

Хаби — опытный руководитель исследований и консалтинга с известным опытом консультирования клиентов по инициативам стратегического роста и трансформации на мировых рынках. Он возглавлял высокопроизводительные исследовательские группы, которые предоставляют действенную информацию о расширении рынка, стратегиях слияний и поглощений, оценке возможностей, развитии нового бизнеса и запуске продуктов. В его портфолио проектов входят крупные нефтехимические производители, производители электронного оборудования, компании по производству смазочных материалов и другие ведущие предприятия в различных промышленных и потребительских секторах. В настоящее время он возглавляет исследовательский отдел Kings Research, где отвечает за разработку программы исследований, наставничество для аналитиков и обеспечение готовых к использованию результатов для клиентов, которые поддерживают принятие решений руководителями. Обладая обширным опытом в области анализа рынка, стратегических исследований и консалтинга, Хаби хорошо понимает развивающуюся динамику отрасли, конкурентную среду, новые возможности и проблемы роста бизнеса. Его опыт включает разработку исследовательских рамок, преобразование сложных рыночных данных в практические стратегические рекомендации, а также тесное сотрудничество со старшими заинтересованными сторонами для решения важнейших бизнес-вопросов. Он также внес свой вклад в создание исследовательских возможностей, укрепление аналитических методологий и развитие культуры принятия решений на основе качества и знаний в исследовательских группах. Его межотраслевые знания позволяют ему связывать рыночные тенденции с более широкими последствиями для бизнеса и предлагать перспективы, которые помогают организациям выявлять возможности, снижать риски и принимать обоснованные стратегические решения.