Размер рынка безопасности с нулевым доверием, доля, рост и анализ отрасли, по предложениям (сетевая безопасность, безопасность данных, безопасность конечных точек, облачная безопасность, безопасность API), по режиму развертывания (облако, локально), по типу аутентификации, по типу организации, по конечному пользователю и региональному анализу, 2025-2032
Безопасность с нулевым доверием относится к парадигме кибербезопасности, которая не предполагает никакого неявного доверия к любому пользователю, устройству или сети как внутри, так и за пределами периметра. Он имеет постоянную проверку личности и строгий контроль доступа с принципами минимальных привилегий, мониторинга в реальном времени и сегментации. Это уменьшает поверхность атаки и сводит к минимуму перемещение внутри систем в поперечном направлении, что делает их более устойчивыми к современным киберугрозам.
Рынок включает в себя множество интегрированных решений кибербезопасности, таких как управление идентификацией и доступом (IAM) для регулирования аутентификации пользователей и устройств, многофакторная аутентификация (MFA) для улучшения проверки личности и микросегментация для разделения сегментов сети и ограничения доступа без авторизации.
Рынок безопасности с нулевым довериемОбзор
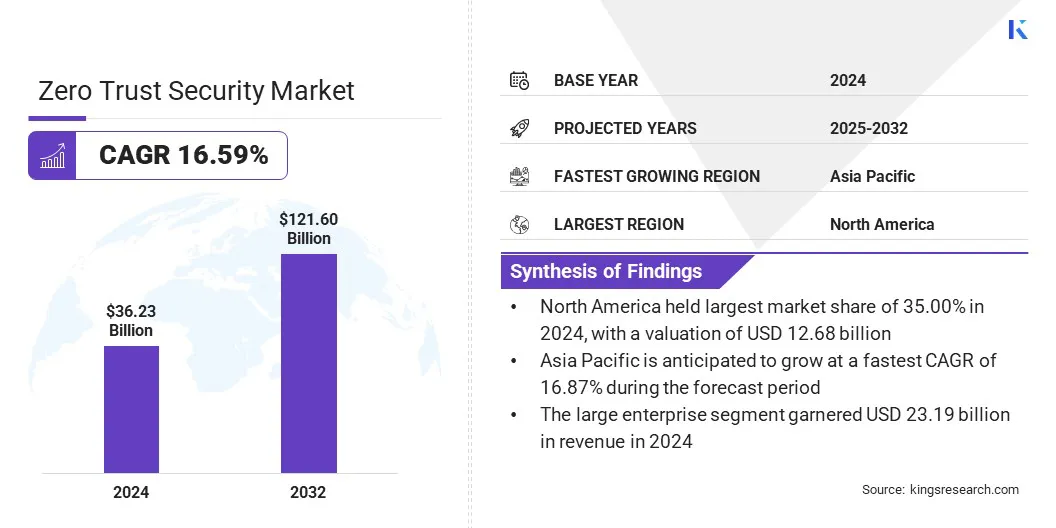
Объем глобального рынка безопасности с нулевым доверием оценивался в 36,23 миллиарда долларов США в 2024 году и, по прогнозам, вырастет с 41,52 миллиарда долларов США в 2025 году до 121,60 миллиарда долларов США к 2032 году, демонстрируя среднегодовой темп роста 16,59% в течение прогнозируемого периода.
Рынок переживает серьезную трансформацию, поскольку организации отказываются от старой защиты, основанной на периметре, и принимают более целостный подход, основанный на идентификации. Это развитие напрямую связано с ростом киберугроз, удаленной работой, внедрением облачных технологий и взрывом устройств Интернета вещей. Все эти факторы расширили поверхность атаки, сделав традиционные модели безопасности менее эффективными.
Основными компаниями, работающими в индустрии безопасности с нулевым доверием, являются Palo Alto Networks, Zscaler, Inc., Cloudflare, Microsoft, Akamai Technologies, CrowdStrike, Cisco Systems, Inc., Netskope, Check Point Software Technologies Ltd., IBM, Delinea, Ivanti, Fortinet, Inc., Broadcom и Nord Security.
Поскольку генеративный искусственный интеллект становится все более распространенным, организации принимают строгие меры безопасности, чтобы обеспечить безопасное и соответствующее требованиям использование технологий искусственного интеллекта. Реализацияархитектура нулевого доверияпредлагает расширенные функции безопасности, включая состояние безопасности ИИ в реальном времени, динамическое применение политик на границе сети и централизованный мониторинг взаимодействия моделей ИИ.
Эти интегрированные уровни безопасности позволяют организациям обеспечивать безопасность и соответствие требованиям своих данных, способствуя уверенному внедрению технологий искусственного интеллекта. Растущие достижения в области технологий искусственного интеллекта привели к быстрым инвестициям в архитектуру нулевого доверия, что сделало ее необходимой для обеспечения безопасности искусственного интеллекта.
В августе 2025 года Cloudflare запустит платформу Zero Trust, которая позволяет предприятиям безопасно создавать и внедрять в эксплуатацию приложения GenAI. Он имеет управление состоянием безопасности ИИ для выявления злонамеренного использования ИИ, шлюз для реализации политики ИИ на периферии, защиту от ИИ для предупреждения о рискованных взаимодействиях между сотрудниками с ИИ и централизованное управление сервером MCP для управления инструментами ИИ.
Ключевые моменты рынка
В 2024 году объем рынка безопасности с нулевым доверием оценивался в 36,23 миллиарда долларов США.
Прогнозируется, что в период с 2025 по 2032 год рынок будет расти в среднем на 16,59%.
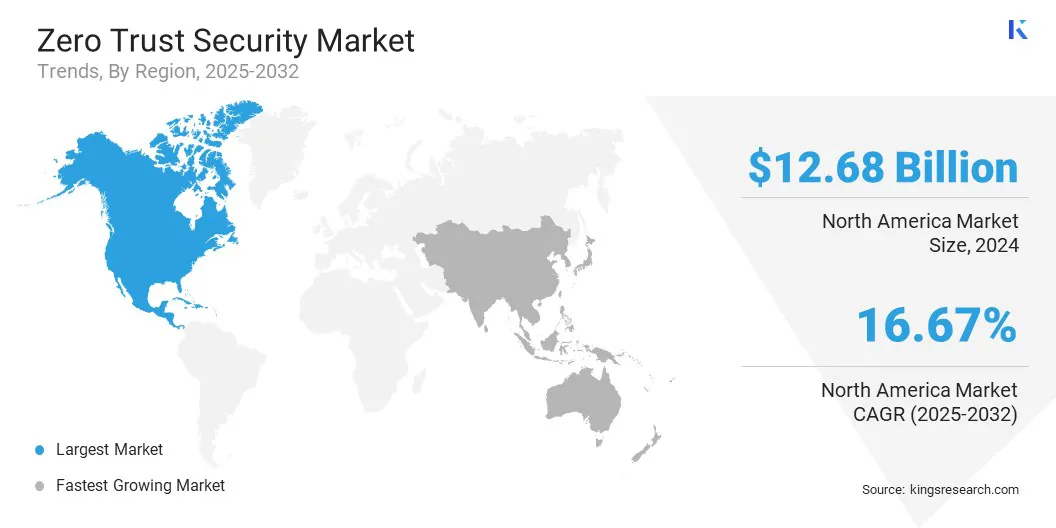
В 2024 году доля рынка Северной Америки составила 35,00% при оценке в 12,68 млрд долларов США.
В 2024 году выручка сегмента сетевой безопасности составила 11,59 млрд долларов США.
Ожидается, что к 2032 году объем облачного сегмента достигнет 77,17 млрд долларов США.
Ожидается, что к 2032 году сегмент однофакторной аутентификации достигнет 63,41 миллиарда долларов США.
Ожидается, что к 2032 году сегмент крупных предприятий достигнет 78,79 млрд долларов США.
Ожидается, что к 2032 году сегмент BFSI достигнет 42,53 миллиарда долларов США.
Ожидается, что рынок в Азиатско-Тихоокеанском регионе будет расти в среднем на 16,87% в течение прогнозируемого периода.
Как правительственные постановления и требования киберстрахования влияют на принятие рамок нулевого доверия?
Рост нормативных требований и изменение стандартов киберстрахования делают нулевое доверие стратегическим решением и непреложным оперативным императивом. В критически важных инфраструктурных отраслях правительства вводят строгую микросегментацию и контроль доступа на основе личных данных, в результате чего любые операционные сбои в этой области равносильны юридической ответственности.
В то же время страховщики используют принятие нулевого доверия в качестве ключевого критерия андеррайтинга, либо отказывая в страховании, либо налагая повышенные премии на компании, которые не демонстрируют всесторонний и явный надзор за всеми пользователями и устройствами. Такие правила создают постоянный цикл роста, когда организации принимают эти рамки для поддержания юридической приемлемости и финансовой защиты, ускоряя расширение рынка за счет обязательного соблюдения требований.
В феврале 2026 года Akamai разработала систему кибербезопасности нового типа, включающую программное обеспечение сегментации Guardicore и DPU NVIDIA BlueField. Это новое безагентное решение с нулевым доверием, которое обеспечивает сегментацию, обнаружение и изоляцию различных типов атак в режиме реального времени без ущерба для производительности. Это помогает избежать несоблюдения нормативных требований и страховых рисков из-за растущего числа кибератак.
Почему непрерывный мониторинг и проверка препятствуют нулевому доверию?
Комплексная проверка пользователей и устройств является проблемой в модели нулевого доверия, поскольку она требует изменения образа мышления от однократной проверки к непрерывной модели, которая никогда не предполагает доверия. Но достичь этого состояния технически сложно, поскольку организациям приходится отслеживать в режиме реального времени различные факторы, такие как работоспособность устройств, местоположение и поведенческие аномалии в сильно распределенных средах. Кроме того, могут существовать устаревшие среды, не имеющие современных возможностей API или MFA. Более того, командам безопасности приходится иметь дело с парадоксом трения, при котором более высокая частота проверок может негативно повлиять на взаимодействие с пользователем.
Чтобы смягчить проблему внедрения нулевого доверия, организации внедряют интегрированные и адаптивные решения безопасности, которые оснащены системами непрерывной проверки пользователей и устройств, а также бесшовными системами аутентификации. Многие организации сейчас стремятся интегрировать свои существующие системы с архитектурой нулевого доверия. Цель состоит в том, чтобы обеспечить соответствие требованиям и облегчить гибкое реагирование на угрозы, сохраняя при этом производительность и удобство работы пользователей.
В марте 2026 года Netskope объединила Imprivata Enterprise Access Management и свою систему нулевого доверия, чтобы повысить безопасность здравоохранения. Этот дистрибутив обеспечивает быстрый доступ без пароля, адаптивную стратегию с учетом личных данных и защиту PHI в режиме реального времени на общих клинических рабочих станциях, что гарантирует нормативные требования, угрозы программ-вымогателей и эффективность клинических процессов.
Как беспарольная ZTNA влияет на рынок?
Беспарольный доступ к сети с нулевым доверием (ZTNA) набирает обороты на рынке безопасности с нулевым доверием, поскольку большинство поставщиков сейчас ищут более совершенные и удобные способы аутентификации пользователей. Этот сдвиг положил конец использованию традиционных паролей, которые киберпреступники могут легко расшифровать.
Он также обеспечил использование других форм более безопасных аутентификаторов. Этот беспарольный подход применяет фундаментальную концепцию нулевого доверия, которая требует, чтобы каждый пользователь постоянно проходил аутентификацию перед доступом к любому ресурсу, поскольку он требует постоянной проверки вместо одного первоначального входа в систему.
В феврале 2026 года Portnox расширила свой беспарольный доступ к сети с нулевым доверием (ZTNA), включив в него консольные приложения, такие как RDP, SSH, VNC и Telnet. Он обеспечивает мониторинг устройств, автоматическое исправление и неаутентифицированный, контекстно-зависимый доступ без учетных данных и легко подключается к поставщикам удостоверений, улучшая взаимодействие с пользователем и повышая безопасность без использования VPN или агентов.
Снимок отчета о рынке безопасности с нулевым доверием
BFSI, ИТ и телекоммуникации, здравоохранение, розничная торговля и электронная коммерция, коммунальные услуги, прочее
По регионам
Северная Америка: США, Канада, Мексика
Европа: Франция, Великобритания, Испания, Германия, Италия, Россия, Остальная Европа.
Азиатско-Тихоокеанский регион: Китай, Япония, Индия, Австралия, АСЕАН, Южная Корея, остальные страны Азиатско-Тихоокеанского региона.
Ближний Восток и Африка: Турция, ОАЭ, Саудовская Аравия, Южная Африка, остальной Ближний Восток и Африка.
Южная Америка: Бразилия, Аргентина, остальная часть Южной Америки.
Сегментация рынка
По предложению (сетевая безопасность, безопасность данных, безопасность конечных точек, облачная безопасность, безопасность API и безопасность Интернета вещей): сегмент сетевой безопасности принес 11,59 млрд долларов США в 2024 году благодаря своей важной роли в качестве основного уровня обеспечения соблюдения принципа нулевого доверия. Организации могут динамически препятствовать горизонтальному смещению, изолируя рабочие нагрузки, заменяя плоские периметры микросегментацией. В то же время конвергенция SASE и ZTNA создает возможность подключения, ориентированного на идентификацию, которое заменяет предыдущие VPN, которые поддерживали удаленную работу. Эти достижения превращают сеть в источник телеметрии в реальном времени и динамического обеспечения соблюдения политик, что делает ее наиболее фундаментальным компонентом проверки каждого цифрового взаимодействия.
По способу развертывания (облако, локально): сегмент облачных технологий доминировал на рынке с долей 62,00% в 2024 году. Это связано с его способностью поддерживать распределенную рабочую силу с превосходной масштабируемостью и доступом на основе идентификации в реальном времени, что невозможно в устаревших локальных решениях. Облачные системы также эффективно устраняют любые возникающие угрозы. Исправление всех уязвимостей нулевого дня на конечных точках в режиме реального времени происходит мгновенно, а также поддерживается поведенческим анализом на основе искусственного интеллекта.
По типу аутентификации (однофакторная аутентификация, многофакторная аутентификация). По прогнозам, к 2032 году сегмент однофакторной аутентификации (SFA) достигнет 63,41 миллиарда долларов США. Учитывая, что однофакторная аутентификация эффективна и может быть легко интегрирована с моделями нулевого доверия. Хотя модели нулевого доверия делают упор на непрерывную проверку, многие организации предпочитают однофакторную аутентификацию, чтобы упростить доступ пользователей, тем самым не ставя под угрозу свою модель безопасности. Эту модель лучше всего использовать в сценариях, где критически важна необходимость быстрого развертывания и удобства пользователя. Более того, однофакторная аутентификация выступает в качестве базового уровня перед использованием более сложных моделей аутентификации.
По типу организации (крупное предприятие, малое и среднее предприятие): прогнозируется, что к 2032 году сегмент крупных предприятий достигнет 78,79 миллиардов долларов США из-за того, что крупные организации больше инвестируют в сложные решения с нулевым доверием и имеют более сложную ИТ-инфраструктуру. Крупные организации, как правило, имеют многочисленные внутренние сети, удаленные офисы, облачные среды и распределенную рабочую силу, что приводит к созданию сложной инфраструктуры, которую невозможно защитить с помощью старых методов периметра безопасности. Крупные организации имеют больше возможностей для внедрения передовых систем нулевого доверия. Эти системы используют сегментацию сети для защиты от сложных, постоянных киберугроз.
По конечным пользователям (BFSI, ИТ и телекоммуникации, здравоохранение, розничная торговля и электронная коммерция, коммунальные услуги и другие): прогнозируется, что к 2032 году сегмент BFSI достигнет 42,53 млрд долларов США из-за необходимости защиты конфиденциальной финансовой информации и соблюдения строгих правил сегмента BFSI. Его комплексная цифровая трансформация повышает угрозы кибербезопасности, что требует регулярной проверки и контроля на основе идентификации. Решения с нулевым доверием обеспечивают микросегментацию и доступ с наименьшими привилегиями, тем самым уменьшая поверхность риска и горизонтальное перемещение. Это помогает организациям BFSI безопасно работать и соблюдать правила.
Каков сценарий развития рынка в Северной Америке и Азиатско-Тихоокеанском регионе?
В зависимости от региона рынок безопасности с нулевым доверием подразделяется на Северную Америку, Европу, Азиатско-Тихоокеанский регион, Ближний Восток и Африку и Южную Америку.
Доля рынка безопасности с нулевым доверием в Северной Америке составит 35,00% в 2024 году на мировом рынке с оценкой 12,68 миллиардов долларов США. В регионе наблюдается рост благодаря стратегическим инновациям в форме упрощения процесса развертывания и повышения уровня автоматизации для повышения эффективности операций.
Основные игроки в регионе переходят от фрагментированных систем безопасности к унифицированным и облачным пакетам, которые включают адаптивную аутентификацию, мониторинг учетных данных даркнета ибезопасность конечной точкив один единый интерфейс.
Кроме того, передовые инструменты анализа в реальном времени и управления исправлениями повышают эффективность реагирования на инциденты. Эти стратегии предназначены для жестко регулируемых секторов региона, таких как финансы и правительство, что укрепляет лидерство Северной Америки в создании масштабируемых, интегрированных структур нулевого доверия.
Ожидается, что в Азиатско-Тихоокеанской отрасли безопасности с нулевым доверием будет зарегистрирован самый быстрый рост на рынке: прогнозируемый среднегодовой темп роста составит 16,87 % в течение прогнозируемого периода. Этот рост поддерживается стратегическим партнерством, которое объединяет превосходную безопасность с нулевым доверием, сотовый Интернет вещей и сети операционных технологий для устранения критических недостатков в распределенных средах по всей Юго-Восточной Азии.
Эти партнерства сочетают в себе опыт в управлении подключением и защите от угроз на основе искусственного интеллекта, что имеет решающее значение для непрерывного мониторинга и реагирования, необходимых для защиты растущей интеллектуальной инфраструктуры. Кроме того, масштабные инвестиции способствуют цифровой трансформации за счет улучшения облачной инфраструктуры, искусственного интеллекта и безопасных гибридных сред.
Как государственные, так и частные инвестиции направлены на создание мощных облачных сервисов и цифровых экосистем, которые необходимы для быстрого развития подключенных устройств и роста схем нулевого доверия в сложных и крупномасштабных условиях.
В марте 2026 года Zscaler заключила меморандум о взаимопонимании с Singtel Singapore, чтобы обеспечить безопасность нулевого доверия для сотовых устройств IoT и OT в Юго-Восточной Азии. Партнерство помогает обеспечить быструю и масштабируемую безопасность устройств, подключенных к SIM-карте, обеспечивая лучшую видимость и минимизируя операционные риски для обеспечения безопасной цифровой трансформации в критически важных отраслях.
Нормативно-правовая база
В США федеральная кибербезопасность и безопасность оборонного сектора регулируются Эталонной архитектурой нулевого доверия Министерства обороны и Руководящими принципами внедрения нулевого доверия Агентства национальной безопасности. Эти рамки и правила требуют принятия архитектур нулевого доверия оборонными организациями и федеральными агентствами.
В Европейском Союзе Общий регламент по защите данных представляет собой нормативную базу, которая содержит рекомендации по конфиденциальности и защите данных. Этот регламент соответствует модели нулевого доверия, которая гарантирует, что меры защиты данных реализуются и разрабатываются по умолчанию, обеспечивая тем самым безопасность, необходимую для доступа к личным данным только при необходимости.
Конкурентная среда
Ключевые игроки переходят от изолированных инструментов безопасности к унифицированным платформам, которые включают в себя идентификацию, аналитику устройств и доступ к облаку. Компании также сосредоточили внимание на автоматизации на основе искусственного интеллекта как способе превентивного обнаружения и устранения угроз, что в конечном итоге позволит снизить общую рабочую нагрузку на ИТ.
Основное внимание уделяется безопасности критически важной инфраструктуры: поставщики используют безагентные и аппаратно-ускоренные решения для защиты устаревшей инфраструктуры без ущерба для производительности. Рынок также стал свидетелем роста управления поколением ИИ, при этом множество инструментов отслеживают взаимодействие с ИИ. Предоставляя эти услуги в виде простых пакетов, компании сделали их масштабируемыми для различных отраслей.
В марте 2026 года Netskope и Forescout объединились, чтобы создать решение Zero Trust, объединяющее аналитику устройств Forescout с облачной безопасностью Netskope на основе искусственного интеллекта. Это решение защищает устройства ИТ, Интернета вещей и IoMT с помощью регулярной оценки рисков, контроля трафика и поддержки соответствия требованиям.
Ключевые компании на рынке безопасности с нулевым доверием:
Последние события (партнерство/соглашения/запуск продукта)
В марте 2026 года Tata Consultancy Services расширила сотрудничество с Zscaler, запустив TCS Workspace Experience Studio, созданную с помощью Zscaler Digital Experience (ZDX). Решение на основе искусственного интеллекта также включает в себя безопасность с нулевым доверием, мощный мониторинг цифрового взаимодействия и автоматическое исправление для повышения производительности на 25–30 % и улучшения пользовательского опыта, а также для упрощения проактивных ИТ-функций.
В декабре 2025 года WatchGuard представила пакет WatchGuard Zero Trust Bundle, объединяющий адаптивный MFA, SSO, мониторинг учетных данных Dark Web, EPDR и FireCloud Total Access в единую облачную платформу. Упрощает реализацию нулевого доверия для организаций и MSP и предлагает непрерывную проверку устройств, доступ на основе рисков и автоматическое сдерживание угроз без сложностей с VPN.
В декабре 2025 года Xage Security и LTIMindtree сформировали стратегическое партнерство для обеспечения масштабируемой кибербезопасности Zero Trust для наиболее уязвимых критически важных секторов инфраструктуры энергетики, коммунального хозяйства и транспорта. Сочетая доступ на основе идентификации и защиту на основе искусственного интеллекта Xage Fabric с глобальным опытом LTIMindtree, они обеспечивают безопасную конвергенцию ИТ, ОТ и облаков с упрощенным управлением и быстрым развертыванием.
В октябре 2025 года компания Siemens выпустила SINEC Secure Connect, который виртуализирует сетевые структуры с помощью оверлейных сетей. Оно обеспечивает защиту межмашинного взаимодействия, облака, центра обработки данных без VPN, несанкционированный доступ, упрощенное управление, локальные и облачные приложения, а также интегрируется с оборудованием Siemens SCALANCE.
Часто задаваемые вопросы
Как этот отчет поможет мне понять конкурентную среду и определить потенциальных партнеров в области безопасности с нулевым доверием?
Как Zero Trust Security обеспечивает соблюдение нормативных требований в разных регионах?
Кто являются основными игроками на рынке безопасности с нулевым доверием?
Какие региональные тенденции формируют рынок?
Как этот отчет поможет мне понять ключевые проблемы и риски при внедрении системы безопасности с нулевым доверием?
Каковы ключевые факторы, ускоряющие внедрение решений Zero Trust Security?
Как ИИ влияет на рынок безопасности с нулевым доверием?
В каких сегментах безопасности с нулевым доверием ожидается наибольший рост доходов?
С какими проблемами сталкиваются организации при внедрении системы безопасности с нулевым доверием?
Как этот отчет поможет мне объяснить моим клиентам преимущества внедрения технологии Zero Trust Security?
Как рынок безопасности с нулевым доверием демонстрирует потенциал роста с 2024 по 2032 год?
Сиддхи специализируется на первичных и вторичных исследованиях и имеет опыт разработки исследовательских рамок и официальных документов, которые преобразуют результаты в четкие бизнес-пояснения. Она поддерживала проекты в различных отраслях, предоставляя надежную информацию, соответствующую целям клиентов. Ее работа характеризуется сильной организацией, четкой коммуникацией и последовательным исполнением. Ее опыт в структурировании структур обеспечивает прочную основу для сбора данных, а ее разработка официального документа превращает цифры в убедительные сюжетные линии для руководителей. Сиддхи поддерживает последовательность в сложных, многоэтапных проектах, обеспечивая последовательные результаты, соответствующие установленным срокам. Она адаптирует свое общение к техническим и нетехническим заинтересованным сторонам, объединяя данные и принимая решения. В ее дисциплинированном рабочем процессе особое внимание уделяется безошибочной отчетности и логическому порядку, что неизменно заслуживает похвалы клиентов. Сиддхи синтезирует противоречивые данные, представляя сбалансированные точки зрения, учитывающие неопределенность рынка. Ее портфолио отражает опыт создания безупречных, действенных документов, которые улучшают бизнес-планирование. Обладая прагматичным мышлением, она отдает приоритет актуальности и удобству использования, следя за тем, чтобы ее работа отвечала стратегическим вопросам, которые задают клиенты.
Проверено
Ganapathy Subramaniam Suresh
Имея более десяти лет опыта руководства исследованиями на глобальных рынках, Ганапати обладает острым суждением, стратегической ясностью и глубокой отраслевой экспертизой. Известный своей точностью и непоколебимой приверженностью качеству, он направляет команды и клиентов с инсайтами, которые постоянно обеспечивают значимые бизнес-результаты.