


MERCADO DE GERENCIAMENTO DE POSTURA DE SEGURANÇA SAAS (2025-2032)
Pergunte agora
Definição de Mercado
O gerenciamento de postura de segurança SaaS (SSPM) é uma forma de ferramenta de segurança que visa abordar a segurança de aplicativos SaaS (software como serviço). O SSPM monitora, supervisiona e examina constantemente os aplicativos SaaS, rastreando o acesso do usuário e determinando riscos potenciais. O SSPM reduz o vazamento de dados e fecha lacunas de segurança que normalmente são difíceis de detectar com ferramentas convencionais, rastreando configurações e integrações de terceiros por meio de APIs.
Visão Geral do Mercado
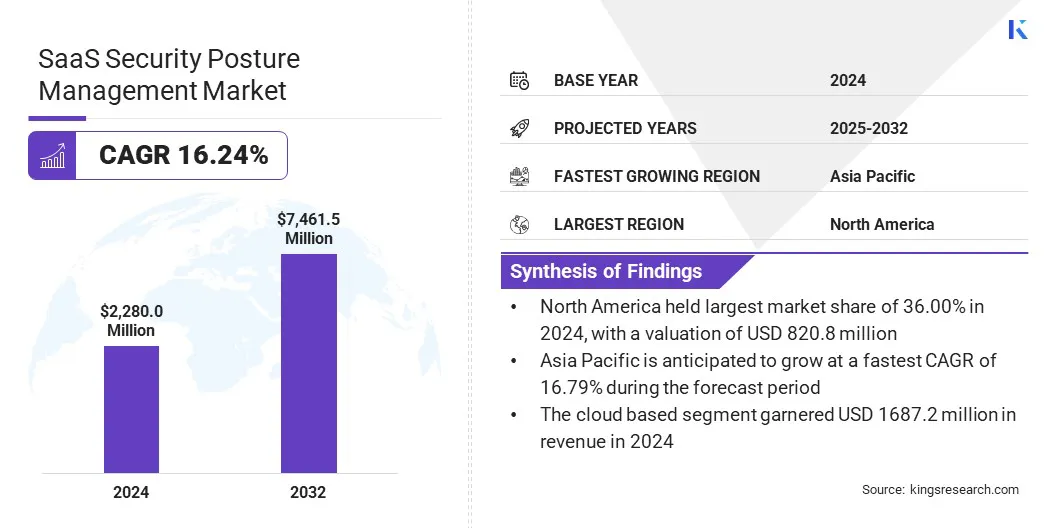
O tamanho global do mercado de gerenciamento de postura de segurança SaaS foi avaliado em US$ 2.280,0 milhões em 2024 e deve crescer de US$ 2.602,6 milhões em 2025 para US$ 7.461,5 milhões até 2032, com um CAGR de 16,24% durante o período de previsão.
Estima-se que o mercado experimente um crescimento expressivo à medida que se projeta o aumento do número de Identidades Não Humanas (NHIs), como contas de serviço, bots e APIs que devem ter amplo acesso a ativos SaaS críticos, o que pode representar um risco de violações de segurança e acesso não autorizado. As soluções SSPM resolvem esses problemas por meio do monitoramento em tempo real das atividades e dos comportamentos das NHIs para aprimorar a postura de segurança.
As principais empresas que atuam no setor de gerenciamento de postura de segurança SaaS são Grip Security, Inc., AppOmni, Cynet, DoControl, Inc., Lumos, Netskope, Obsidian Security, Inc., Spin.AI, Varonis, Zygon Technologies, Inc., Zluri, Zscaler, Inc., Axonius, Valence Security e CrowdStrike.
As organizações estão recorrendo a soluções centralizadas de descoberta e SSPM baseadas em IA para o monitoramento e o controle contínuos das posturas de segurança SaaS. Elas utilizam os recursos da IA para aprimorar a postura de segurança e detectar ameaças à segurança usando aprendizado de máquina para analisar dados comportamentais.
- Em abril de 2025, a Reco levantou US$ 25 milhões para expandir sua plataforma de segurança SaaS dinâmica nativa de IA. A Reco ajuda a resolver o problema da expansão descontrolada de SaaS e dos aplicativos invisíveis, oferecendo descoberta rápida de aplicativos, segurança contínua e análise automatizada de ameaças.
Principais Destaques do Mercado
- O tamanho do mercado de gerenciamento de postura de segurança SaaS foi de US$ 2.280,0 milhões em 2024.
- O mercado deve crescer a um CAGR de 16,24% de 2025 a 2032.
- A América do Norte deteve uma participação de 36,00% em 2024, avaliada em US$ 820,8 milhões.
- O segmento de soluções gerou US$ 1.504,8 milhões em receita em 2024.
- Espera-se que o segmento baseado em nuvem atinja US$ 5.652,3 milhões até 2032.
- Espera-se que o segmento de grandes empresas atinja US$ 5.045,8 milhões até 2032.
- Espera-se que o segmento de gestão de conformidade atinja US$ 2.379,5 milhões até 2032.
- Espera-se que o segmento BFSI atinja US$ 2.074,94 milhões até 2032.
- Prevê-se que o mercado da Ásia-Pacífico cresça a um CAGR de 16,79% durante o período de previsão.
Dinâmica de Mercado
Como a crescente prevalência de Identidades Não Humanas está impulsionando a expansão do mercado de gerenciamento de postura de segurança SaaS?
O número crescente de Identidades Não Humanas (NHIs), como contas de serviço, bots e APIs, está impulsionando o crescimento do gerenciamento de postura de segurança SaaS (SSPM). Essas NHIs costumam oferecer amplo acesso a ativos SaaS críticos, o que amplia a superfície de ataque e a exposição a acessos não autorizados.
Além da adoção de integrações OAuth, que permitem aos usuários acessar sistemas SaaS por meio de aplicativos de terceiros, as empresas enfrentam ambientes de segurança desafiadores quanto à autorização e ao rastreamento de uso. Para reduzir esses riscos, as soluções SSPM oferecem monitoramento em tempo real dos comportamentos das NHIs, do acesso com privilégio mínimo e do uso de autorizações OAuth, para ajudar as empresas a manter um alto grau de segurança.
Como a expansão descontrolada de SaaS está dificultando o crescimento do mercado de gerenciamento de postura de segurança SaaS?
Um dos principais desafios é a expansão descontrolada e descentralizada de SaaS, que ocorre quando diferentes departamentos ou indivíduos adotam vários aplicativos SaaS de forma independente, sem aprovação ou supervisão centralizada da TI.
A proliferação descontrolada reduz a visibilidade e aumenta a complexidade para as equipes de segurança, tornando difícil monitorar e proteger de perto todo o software em uso. Como resultado, a expansão descontrolada e descentralizada de SaaS eleva o risco de violações de segurança, violações de dados e falhas de conformidade, o que representa um grande desafio para as soluções de gerenciamento de postura de segurança SaaS manterem uma governança de segurança holística e eficaz.
Para superar esse desafio, as empresas estão adotando soluções centralizadas de descoberta de SaaS, seguindo políticas de TI rigorosas e incorporando soluções SSPM automatizadas para aprimorar a visibilidade, o controle e o monitoramento contínuo de todos os aplicativos SaaS.
- Em fevereiro de 2026, a Okta lançou o Agent Discovery em sua plataforma de gerenciamento de postura de segurança de identidade. Esse novo recurso foi projetado para identificar e gerenciar agentes de IA invisíveis. Ele funciona identificando minuciosamente os riscos relacionados a IA, mapeando permissões e aplicando políticas de segurança, para ajudar as organizações a controlar ferramentas de IA não autorizadas e, assim, proteger seus dados confidenciais de olhares indiscretos.
Como a convergência de plataformas e a consolidação de pilhas de segurança estão influenciando o mercado de gerenciamento de postura de segurança SaaS (SSPM)?
O mercado é cada vez mais moldado pela convergência de plataformas e pela consolidação da pilha de segurança. Em vez de funcionar como soluções isoladas, os recursos do SSPM estão sendo integrados a plataformas mais amplas de nuvem e de segurança corporativa. As organizações buscam visibilidade multiambiente em ambientes de SaaS, nuvem e identidade para reduzir a complexidade operacional e a proliferação de ferramentas.
Essa transição permite que as equipes de segurança combinem os resultados da postura com os riscos de identidade e infraestrutura em um único conjunto de painéis, para aprimorar a velocidade de resposta e a eficácia da remediação. Com a maturidade das arquiteturas de segurança, os fornecedores enfatizam a interoperabilidade, as integrações de ecossistema e os fluxos de trabalho simplificados, para oferecer sistemas de gerenciamento de risco mais integrados e completos.
- Em fevereiro de 2026, a AWS anunciou o Security Hub Extended, que reúne soluções de segurança da AWS e de parceiros para uma segurança corporativa de ponta a ponta em vários domínios. Ele oferece gerenciamento de risco eficiente, com aquisição simplificada, eficiência operacional, precificação baseada em consumo e resultados consolidados em um só lugar, com o Open Cybersecurity Framework.
Panorama do Relatório de Mercado
|
Segmentação |
Detalhes |
|
Por Componente |
Soluções, Serviços |
|
Por Modo de Implantação |
Baseado em Nuvem, Local |
|
Por Tamanho da Organização |
Grande Empresa, Pequenas e Médias Empresas |
|
Por Aplicação |
Gestão de Conformidade, Detecção e Resposta a Ameaças, Prevenção contra Perda de Dados, Visibilidade e Monitoramento, Outros |
|
Por Usuário Final |
BFSI, Saúde, Varejo e Comércio Eletrônico, TI e Telecomunicações, Governo, Outros |
|
Por Região |
América do Norte: EUA, Canadá, México |
|
Europa: França, Reino Unido, Espanha, Alemanha, Itália, Rússia, Resto da Europa | |
|
Ásia-Pacífico: China, Japão, Índia, Austrália, ASEAN, Coreia do Sul, Resto da Ásia-Pacífico | |
|
Oriente Médio e África: Turquia, Emirados Árabes Unidos, Arábia Saudita, África do Sul, Resto do Oriente Médio e África | |
|
América do Sul: Brasil, Argentina, Resto da América do Sul |
Segmentação de Mercado
- Por Solução (Soluções e Serviços): o segmento de soluções gerou US$ 1.504,8 milhões em 2024, devido à crescente demanda por plataformas de software integradas e escaláveis para melhorar a eficiência operacional.
- Por Modo de Implantação (Baseado em Nuvem e Local): o segmento baseado em nuvem deteve 74,00% do mercado em 2024, por ser mais rápido de implantar, ter melhor escalabilidade e ter custos de infraestrutura menores.
- Por Tamanho da Organização (Grande Empresa e Pequenas e Médias Empresas): espera-se que o segmento de grandes empresas cresça para US$ 5.045,8 milhões até 2032, devido ao aumento do investimento em transformação digital e a requisitos sofisticados de gerenciamento multinuvem.
- Por Aplicação (Gestão de Conformidade, Detecção e Resposta a Ameaças, Prevenção contra Perda de Dados, Visibilidade e Monitoramento e Outros): o segmento de gestão de conformidade deve atingir US$ 2.379,5 milhões até 2032, devido às crescentes exigências regulatórias e à necessidade de mitigar riscos.
- Por Usuário Final (BFSI, Saúde, Varejo e Comércio Eletrônico, TI e Telecomunicações, Governo e Outros): até 2032, o segmento BFSI deve crescer para US$ 2.074,94 milhões, devido à priorização da segurança de dados e da conformidade regulatória.
Análise Regional
Com base na região, o mercado foi classificado em América do Norte, Europa, Ásia-Pacífico, Oriente Médio e África e América do Sul.
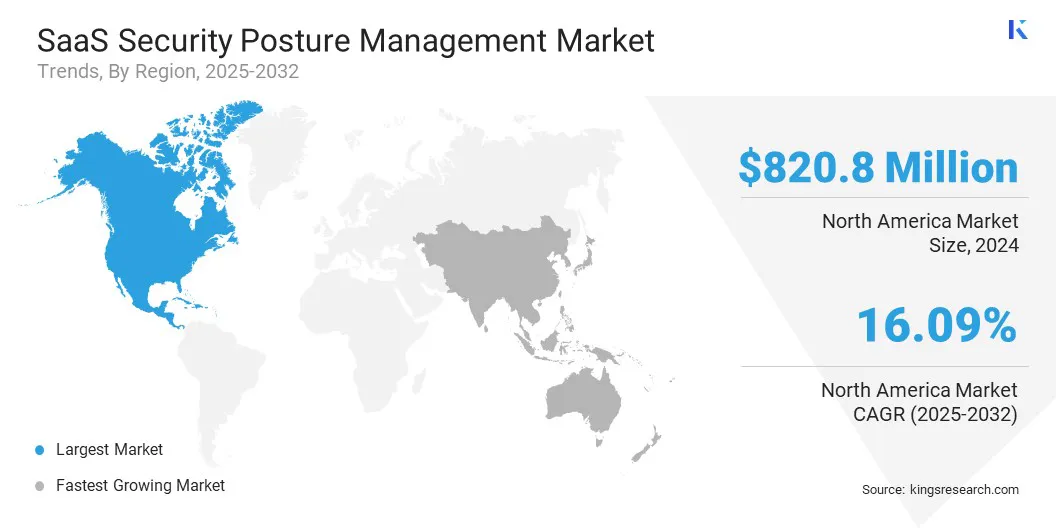
A América do Norte respondeu por uma participação substancial de 36,00% em 2024, avaliada em US$ 820,8 milhões. Isso está intimamente ligado ao ecossistema digital altamente avançado, ao uso disseminado de tecnologias em nuvem e ao foco crescente em cibersegurança.
As principais empresas da América do Norte estão construindo ativamente plataformas dinâmicas nativas de IA para combater a expansão descontrolada de SaaS e os aplicativos invisíveis com análise automatizada de ameaças. As empresas também estão construindo plataformas de gerenciamento de postura de segurança de identidade para combater agentes de IA invisíveis e ferramentas de IA não autorizadas.
Além disso, hubs de segurança unificados estão integrando tecnologias de nuvem e de parceiros para oferecer segurança corporativa unificada com aquisição e faturamento simplificados. Adicionalmente, a segurança completa da cadeia de suprimentos de SaaS protege as integrações de SaaS com visibilidade total para detectar e conter violações precocemente. Ao trazer visibilidade, conformidade e aplicação unificadas para ambientes SaaS complexos, as empresas norte-americanas estão fortalecendo a governança e mitigando a expansão descontrolada de SaaS e os riscos de TI invisível.
- Em junho de 2025, a DoControl lançou o Dot, o primeiro SaaS Data Security Assistant com tecnologia de IA. O Dot agiliza o processo de gerenciamento de segurança SaaS com base em interação em linguagem natural, fornecendo dados em tempo real, tendências comportamentais e resumos de riscos. Ele é construído sobre a rica plataforma de dados da DoControl, que permite às equipes de segurança tomar decisões mais inteligentes e rápidas em um ambiente SaaS.
Prevê-se que o mercado de gerenciamento de postura de segurança SaaS da Ásia-Pacífico registre um CAGR de 16,79% durante o período de previsão. Isso ocorre porque as leis de proteção de dados e cibersegurança em países como a China, incluindo a Lei de Proteção de Informações Pessoais (PIPL) e a Lei de Segurança de Dados (DSL), a Lei de Proteção de Dados Pessoais Digitais (DPDPA) na Índia, a PDPA em Cingapura e a APPI no Japão, além do esquema de Violações de Dados Notificáveis na Austrália, são rigorosas. Essas leis incluem relatórios de violações, controles de transferência de dados e controles de segurança, além de documentação de auditoria, obrigando as empresas a monitorar a todo momento as configurações de SaaS e a gestão de acesso.
Enquanto isso, o rápido ritmo de adoção de SaaS nos setores de BFSI e governo aumenta o risco de configurações incorretas e roubo de identidade. Os fornecedores estão respondendo com a integração de painéis de conformidade automatizados, a implementação de políticas de privilégio mínimo, controles de dados locais e a colaboração com empresas regionais, para permitir que elas criem evidências prontas para auditoria em tempo real.
Marcos Regulatórios
- Nos EUA, a NIST 800-53 rege os controles de cibersegurança dos sistemas de informação federais. Ela contém uma lista detalhada de controles de segurança e privacidade, que podem ser automatizados pelos provedores de SaaS para garantir uma postura de segurança elevada e a conformidade.
- Na União Europeia, o Regulamento Geral de Proteção de Dados (GDPR) estabelece as regras de privacidade e proteção de dados pessoais. Ele obriga as empresas de SaaS que lidam com informações de indivíduos a estabelecer proteção de dados e monitoramento rigorosos, para garantir a conformidade.
- Globalmente, a ISO 27001 rege os sistemas de gestão de segurança da informação. Ela oferece padrões globais de gerenciamento de risco de segurança da informação, que as empresas de SaaS utilizam para demonstrar uma postura de segurança elevada e a conformidade.
Panorama Competitivo
Os principais players do mercado de gerenciamento de postura de segurança SaaS estão introduzindo aplicativos baseados em IA para reforçar o processo de detecção de ameaças, automatizar a conformidade e acelerar o processo de remediação. Esses avanços permitiram uma compreensão melhor e mais precisa do complexo ambiente SaaS, possibilitando que as empresas detectem configurações incorretas e problemas de segurança em tempo real.
Por outro lado, as empresas também estão criando soluções completas de proteção da cadeia de suprimentos de SaaS, oferecendo visibilidade de ponta a ponta sobre integrações de SaaS, escopos OAuth e atividades de agentes de IA. Trata-se de uma abordagem holística para a crescente superfície de ataque, que aborda riscos de identidade, configurações incorretas e vulnerabilidades de integração em todo o ecossistema SaaS.
- Em janeiro de 2026, a Obsidian Security apresentou uma solução de proteção SaaS que é uma plataforma de proteção de ponta a ponta da cadeia de suprimentos, oferecendo visibilidade completa das integrações de SaaS, detecção precoce de violações e contenção rápida. A plataforma integrada mitiga a ameaça representada pelos aplicativos SaaS e pelos agentes de IA inter-relacionados, e ajuda as empresas a proteger e controlar proativamente seus ambientes SaaS complexos.
Principais Empresas no Mercado de Gerenciamento de Postura de Segurança SaaS:
- Grip Security, Inc.
- AppOmni
- Cynet
- DoControl, Inc.
- Lumos
- Netskope
- Obsidian Security, Inc.
- Spin.AI
- Varonis
- Zygon Technologies, Inc.
- Zluri
- Zscaler, Inc.
- Axonius
- Valence Security
- CrowdStrike
Desenvolvimentos Recentes (M&A/Parcerias/Acordos/Lançamento de Novos Produtos)
- Em janeiro de 2026, a iboss lançou o SSPM, uma solução de gerenciamento de postura de segurança SaaS baseada em IA integrada à sua plataforma Zero Trust SASE. O SSPM analisa continuamente as configurações dos aplicativos SaaS por meio de API, identificando riscos e aprimorando a segurança zero trust, permitindo que as organizações reduzam riscos ocultos de SaaS e melhorem a governança.
- Em novembro de 2025, a Cyberhaven lançou sua nova solução de gerenciamento de postura de segurança de dados, aprimorando sua linhagem de dados e seus recursos de DLP. A plataforma oferece visibilidade combinada, inteligência contextual profunda e proteção acionável na nuvem, em ambientes locais e em endpoints, ajudando as equipes de segurança a identificar e prevenir riscos a dados confidenciais em tempo real.
- Em fevereiro de 2025, a Grip Security lançou uma solução de gerenciamento de postura de segurança SaaS que permite automação. A plataforma identifica configurações incorretas, aplica políticas, automatiza a remediação e garante conformidade contínua, permitindo que as organizações simplifiquem a segurança SaaS, reduzam riscos e mantenham o controle em todo o seu ecossistema SaaS.
- Em novembro de 2024, a CrowdStrike adquiriu a Adaptive Shield para unificar a segurança de nuvem e de identidade com proteção SaaS integrada. Essa ação oferece uma defesa abrangente contra ataques baseados em identidade em ambientes híbridos, proporcionando visibilidade e controle de ponta a ponta sobre SaaS, nuvem e identidades locais.
Perguntas frequentes
Quais regiões dominam o mercado de gerenciamento de postura de segurança SaaS?
Qual é o crescimento projetado do mercado global de gerenciamento de postura de segurança SaaS?
Que desafios a expansão do SaaS representa para o gerenciamento da postura de segurança do SaaS?
Como a convergência de plataformas está impactando o mercado?
Como este relatório me ajuda a compreender o cenário competitivo e a identificar os principais fornecedores de SSPM?
Como este relatório pode me ajudar a explicar aos meus clientes os benefícios da adoção do gerenciamento de postura de segurança SaaS?
Como este relatório me ajuda a compreender os principais desafios e riscos do mercado?
O que é gerenciamento de postura de segurança SaaS (SSPM) e por que ele é essencial para as organizações?
Como as soluções SSPM orientadas por IA estão transformando a segurança SaaS?
Quais são os principais segmentos de mercado de gerenciamento de postura de segurança SaaS?
Quais são os principais impulsionadores que alimentam o crescimento do mercado?
Autor

Siddhi é especialista em pesquisa primária e secundária, com experiência no desenvolvimento de estruturas de pesquisa e white papers que traduzem descobertas em narrativas de negócios claras. Ela apoiou projetos em diversos setores, fornecendo insights confiáveis e alinhados aos objetivos do cliente. Seu trabalho é caracterizado por uma forte organização, comunicação clara e execução consistente. Sua experiência na estruturação de estruturas fornece uma base sólida para a coleta de dados, enquanto o desenvolvimento de seu white paper traduz números em histórias executivas atraentes. Siddhi mantém a consistência em projetos complexos e multifásicos, garantindo resultados coerentes e dentro dos prazos. Ela adapta sua comunicação para atender às partes interessadas técnicas e não técnicas, conectando dados e tomada de decisões. Seu fluxo de trabalho disciplinado enfatiza relatórios livres de erros e fluxo lógico, ganhando elogios consistentes dos clientes. Siddhi sintetiza dados conflitantes, apresentando pontos de vista equilibrados que levam em conta as incertezas do mercado. Seu portfólio reflete um histórico de fornecimento de documentos práticos e sofisticados que aprimoram o planejamento de negócios. Com uma mentalidade pragmática, ela prioriza relevância e usabilidade, garantindo que seu trabalho atenda às questões estratégicas colocadas pelos clientes.
Revisado por

Habi é um líder experiente em pesquisa e consultoria, com experiência renomada em orientar clientes em iniciativas estratégicas de crescimento e transformação em mercados globais. Ele liderou equipes de pesquisa de alto desempenho que fornecem insights práticos sobre expansão de mercado, estratégias de fusões e aquisições, avaliação de oportunidades, desenvolvimento de novos negócios e lançamentos de produtos. Seu portfólio de projetos abrange grandes produtores petroquímicos, fabricantes de dispositivos eletrônicos, empresas de lubrificantes e outras empresas líderes em diversos setores industriais e de consumo. Atualmente, ele chefia o departamento de pesquisa da Kings Research, onde é responsável por definir a agenda de pesquisa, orientar analistas e garantir resultados prontos para o cliente que apoiem a tomada de decisões executivas. Com ampla experiência em inteligência de mercado, pesquisa estratégica e consultoria, Habi traz uma forte compreensão da evolução da dinâmica da indústria, dos cenários competitivos, das oportunidades emergentes e dos desafios de crescimento dos negócios. Sua experiência inclui o desenvolvimento de estruturas de pesquisa, a tradução de dados complexos de mercado em recomendações estratégicas viáveis e o trabalho em estreita colaboração com as partes interessadas seniores para abordar questões críticas de negócios. Ele também contribuiu para a construção de capacidades de pesquisa, fortalecendo metodologias analíticas e impulsionando uma cultura de qualidade e tomada de decisão baseada em insights dentro das equipes de pesquisa. Sua exposição intersetorial permite-lhe conectar tendências de mercado com implicações comerciais mais amplas e fornecer perspectivas que ajudam as organizações a identificar oportunidades, mitigar riscos e tomar decisões estratégicas informadas.