Tamanho, Participação, Crescimento e Análise Setorial do Mercado de Segurança de Aplicações, Por Componente (Solução, Serviços), Por Implementação (Baseado em Nuvem, On-premises), Por Organização (Pequenas e Médias Empresas, Grandes Empresas), Por Teste de Segurança, Por Vertical Setorial e Análise Regional, 2026-2033
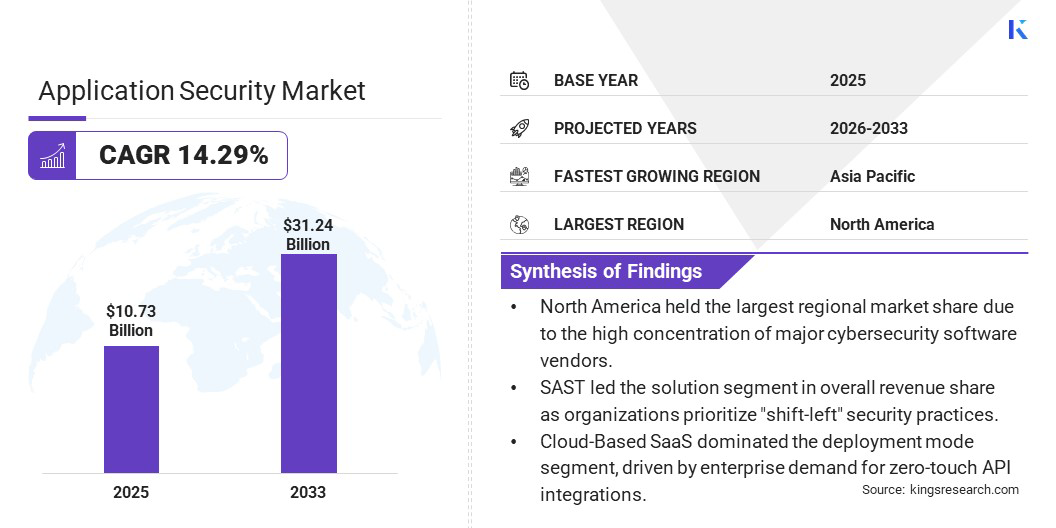
De acordo com a Kings Research, o mercado global de segurança de aplicações foi avaliado em USD 10.73 billion em 2025 e deve alcançar USD 31.24 billion até 2033, registrando um CAGR de 14.29% ao longo do período de previsão.
O mercado avança em resposta ao aumento das ameaças cibernéticas, à adoção crescente de aplicações baseadas em nuvem e às exigências de conformidade regulatória. As organizações vêm adotando soluções de segurança baseadas em AI, migrando para práticas de DevSecOps e ampliando seus investimentos em segurança de aplicações móveis e web.
O mercado é impulsionado pelo empenho das organizações em construir estruturas de segurança robustas para proteger suas aplicações diante de um cenário de riscos cibernéticos em constante evolução e de exigências regulatórias cada vez mais rigorosas.
Entre os principais players do mercado estão IBM Corporation, Qualys, Inc., Veracode, Hewlett Packard Enterprise Development LP, Rapid7, HCL Technologies Limited, Snyk Limited, LevelBlue, Black Duck Software, Inc., Checkmarx Ltd., Open Text Corporation, Broadcom, Thales e Oracle.
O mercado é impulsionado pela crescente conscientização sobre os riscos de cibersegurança. Os governos reconhecem o alto custo das violações de dados — tanto do ponto de vista financeiro quanto reputacional — e vêm ampliando seus investimentos em infraestrutura de segurança.
As empresas estão priorizando os gastos com segurança para proteger suas aplicações contra ataques cibernéticos e garantir a conformidade regulatória. Os orçamentos de segurança crescem em todos os setores, com organizações adotando soluções proativas de gerenciamento de ameaças. Em janeiro de 2024, por exemplo, o governo da Índia lançou o National Cybersecurity Reference Framework (NCRF), uma diretriz estratégica voltada a harmonizar as práticas de cibersegurança em todo o país. A estrutura é setorialmente específica e contempla segmentos críticos como telecomunicações, energia, transporte, finanças, entidades estratégicas, agências governamentais e saúde, oferecendo orientações para o aprimoramento da infraestrutura de cibersegurança. O framework também recomenda que as organizações destinem ao menos 10% do orçamento geral de TI à cibersegurança, com o respaldo da alta administração ou do conselho de administração, a fim de assegurar sua implementação bem-sucedida.
Ferramentas de segurança avançadas — como a arquitetura zero-trust e o runtime application self-protection (RASP) — ganham cada vez mais espaço à medida que as organizações fortalecem suas estruturas de segurança para ampliar a resiliência dos negócios e garantir a sustentabilidade no longo prazo. A demanda por soluções abrangentes de segurança de aplicações segue em expansão, impulsionada pela necessidade de estratégias de cibersegurança mais robustas.
Principais Destaques do Mercado
De acordo com a Kings Research, o tamanho do mercado foi avaliado em USD 10.73 billion em 2025.
O setor de segurança de aplicações deve crescer a um CAGR de 14.29% de 2026 a 2033.
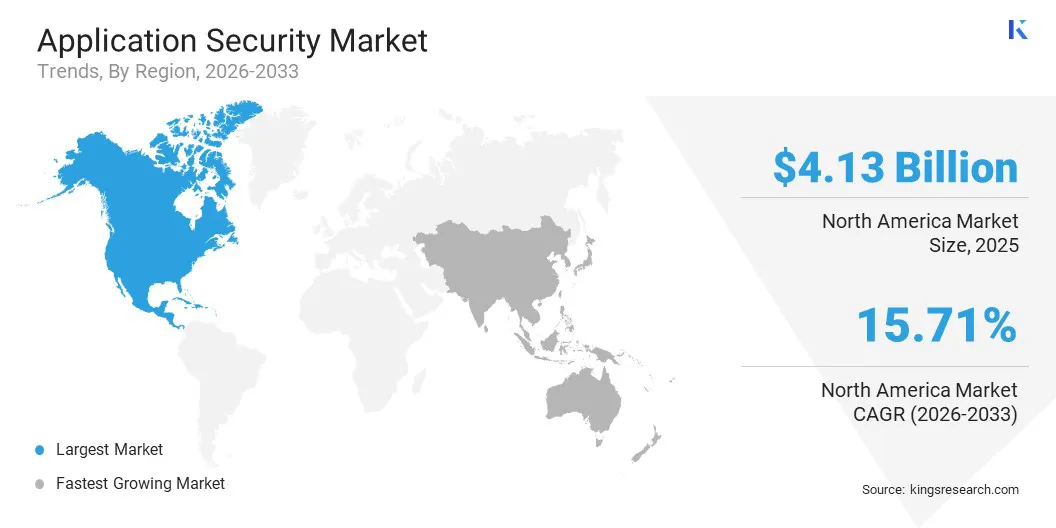
A North America deteve a maior participação de mercado em 2025, enquanto a Asia-Pacific deve ser a região de crescimento mais rápido durante o período de previsão.
Por componente, solução deteve a maior participação de mercado em 2025, enquanto serviços (serviços gerenciados) deve apresentar o maior crescimento no período de previsão.
Por modo de implementação, o segmento baseado em nuvem deteve a maior participação de mercado em 2025 e deve apresentar o maior crescimento no período de previsão.
Por organização, o segmento de grandes empresas deteve a maior participação de mercado em 2025, enquanto as SMEs devem apresentar o maior crescimento no período de previsão.
Por teste de segurança, o segmento static application security testing (SAST) deteve a maior participação de mercado em 2025, enquanto runtime application self-protection (RASP) deve apresentar o maior crescimento no período de previsão.
Por vertical setorial, o segmento BFSI deteve a maior participação de mercado em 2025, enquanto Healthcare deve apresentar o maior crescimento no período de previsão.
Impulsionador do Mercado
Aumento das Ameaças de Cibersegurança e Violações de Dados
A crescente frequência de ataques cibernéticos é um dos principais fatores que impulsionam o mercado de segurança de aplicações. Empresas de todos os setores enfrentam um volume cada vez maior de ameaças à segurança, incluindo ransomware, SQL injection e cross-site scripting.
Os invasores exploram vulnerabilidades em aplicações para obter acesso não autorizado, roubar dados confidenciais e interromper operações. Diante disso, as organizações vêm priorizando investimentos em soluções de segurança de aplicações para mitigar perdas financeiras e danos à reputação. De acordo com um estudo de 2024 da National University, as invasões em ambientes de nuvem aumentaram 75% em relação ao ano anterior. Em 2023, os ataques de ransomware afetaram mais de 72% das empresas globalmente. Dados baseados em nuvem estiveram envolvidos em 82% das violações de dados, consolidando o ransomware como a ameaça dominante. Além disso, 52% das organizações sofreram incidentes de ransomware que comprometeram gravemente seus sistemas e operações de negócios.
A demanda por ferramentas de segurança avançadas — como web application firewalls, proteção em runtime e detecção automatizada de ameaças — está em alta. Fortalecer as estruturas de segurança tornou-se uma prioridade estratégica, acelerando a adoção de soluções de segurança de aplicações nas empresas.
Desafio do Mercado
Alta Complexidade na Implementação de Soluções de Segurança
Integrar soluções de segurança de aplicações às infraestruturas de TI existentes representa um desafio significativo para o crescimento do setor, gerando problemas de compatibilidade, elevando os custos de implantação e exigindo conhecimento técnico especializado.
Para contornar esse cenário, as empresas recorrem a testes de segurança automatizados, detecção de ameaças orientada por AI e soluções de segurança nativas da nuvem, que simplificam a implantação. As organizações também adotam modelos DevSecOps, integrando a segurança ao ciclo de vida do desenvolvimento de software para evitar interrupções.
Além disso, as organizações recorrem a serviços gerenciados de segurança e a modelos de security-as-a-service (SECaaS) para aprimorar a proteção e reduzir a sobrecarga sobre as equipes internas de TI.
Tendência do Mercado
Expansão das Práticas de DevSecOps
A ênfase crescente em práticas seguras de desenvolvimento de software impulsiona o crescimento do mercado de segurança de aplicações. As organizações integram a segurança em todas as etapas do ciclo de vida do desenvolvimento de software (SDLC) por meio de práticas de DevSecOps.
A incorporação de controles de segurança em cada fase do desenvolvimento aumenta a resiliência das aplicações frente às ameaças cibernéticas. Ferramentas como static application security testing (SAST) e dynamic application security testing (DAST) permitem que os desenvolvedores identifiquem vulnerabilidades ainda nas fases iniciais do projeto.
O teste de segurança automatizado reduz os custos de remediação e fortalece a segurança das aplicações. As empresas priorizam estruturas DevSecOps para alinhar a segurança aos processos ágeis de desenvolvimento.
Em maio de 2024, a PlaxidityX apresentou a PlaxidityX Development Security Operations Platform (plataforma DevSecOps), projetada para enfrentar os complexos desafios de segurança dos fabricantes de veículos definidos por software (SDV) e seus fornecedores. Com uma estratégia “shift left”, a plataforma detecta vulnerabilidades de segurança precocemente no processo de desenvolvimento, reduzindo custos e aumentando a eficiência em comparação com a identificação de defeitos em estágios mais avançados.
Resumo do Relatório do Mercado de Segurança de Aplicações
IT & Telecommunications, BFSI, Healthcare, Government, Retail & e-commerce, Manufacturing, Outros
Por Região
North America: U.S., Canada, Mexico
Europe: France, UK, Spain, Germany, Italy, Russia, Rest of Europe
Asia Pacific: China, Japan, India, Australia, ASEAN, South Korea, Rest of Asia Pacific
Middle East & Africa: Turkey, UAE, Saudi Arabia, South Africa, Rest of Middle East & Africa
South & Central America: Brazil, Argentina, Rest of South & Central America
Análise Regional do Mercado de Segurança de Aplicações
Com base na região, o mercado foi classificado em North America, Europe, Asia Pacific, Middle East & Africa e South & Central America.
A North America concentrou a maior participação no mercado de segurança de aplicações em 2025. Na região, a crescente frequência e sofisticação de ataques cibernéticos — como ransomware e violações de dados — são os principais vetores de crescimento do mercado.
Incidentes de grande repercussão em setores como finanças, saúde e varejo expuseram vulnerabilidades críticas em aplicações, elevando a segurança ao topo das prioridades corporativas. A necessidade de proteger dados confidenciais de clientes, propriedade intelectual e ativos financeiros impulsionou a demanda por soluções avançadas de segurança.
As empresas ampliam continuamente seus investimentos em ferramentas de segurança de aplicações para prevenir acessos não autorizados e reduzir a exposição a ataques cibernéticos. O Internet Crime Report 2024 do FBI aponta que o público registrou 859532 denúncias de cibercrimes, com perdas relatadas superiores a USD 16 billion — um aumento de 33% em relação a 2023. Fraudes de investimento envolvendo criptomoedas responderam pelas maiores perdas, ultrapassando USD 6.5 billion. California, Texas e Florida concentraram o maior número de denúncias de cibercrimes.
Além disso, as organizações da North America estão sujeitas a legislações rigorosas de proteção de dados, como o General Data Protection Regulation (GDPR) e o California Consumer Privacy Act (CCPA), que as obrigam a adotar práticas robustas de cibersegurança para proteger informações sensíveis. Essas regulamentações têm estimulado investimentos crescentes em segurança de aplicações, tanto para garantir a conformidade quanto para evitar penalidades severas.
O mercado na Asia Pacific também apresenta perspectivas de crescimento expressivo ao longo do período de previsão. De acordo com a Kings Research, o ritmo acelerado da transformação digital em todos os setores da região é um dos principais fatores que impulsionam o setor de segurança de aplicações.
As empresas adotam cada vez mais tecnologias digitais — incluindo cloud computing, IoT e aplicações móveis — para ganhar eficiência operacional e aprimorar o relacionamento com os clientes. Segundo o relatório de 2025 do Asian Development Bank, os países do Sul da Ásia avançam na construção de infraestruturas públicas digitais (DPI), abrangendo identidade digital, pagamentos interoperáveis e plataformas de troca de dados, com o objetivo de fortalecer as economias digitais e ampliar o acesso a serviços públicos. A região aplica a DPI em setores como saúde, educação, agricultura, transporte e logística, criando oportunidades para maior inclusão digital, crescimento econômico e prestação de serviços mais eficiente.
À medida que esses ecossistemas digitais se expandem, a superfície de ataque também cresce, gerando novas vulnerabilidades. As organizações investem em soluções avançadas de segurança de aplicações para proteger dados confidenciais, preservar a confiança dos clientes e garantir a continuidade dos negócios em meio à digitalização acelerada de serviços em setores como finanças, saúde e manufatura.
Estruturas Regulatórias
Nos U.S., o Federal Information Security Modernization Act (FISMA) exige que as agências federais protejam seus sistemas de informação. O Health Insurance Portability and Accountability Act (HIPAA) estabelece padrões para a proteção de informações de saúde, enquanto o Gramm-Leach-Bliley Act (GLBA) foca na proteção de informações financeiras do consumidor. O Consumer Privacy Act (CCPA) da California, por sua vez, amplia os direitos de privacidade e a proteção dos residentes do estado, influenciando diretamente as práticas de segurança de aplicações.
Na European Union (EU), o General Data Protection Regulation (GDPR) define os padrões de proteção de dados e privacidade para todos os indivíduos na EU, impactando diretamente a segurança de aplicações ao impor a proteção de dados pessoais.
No UK, o Data Protection Act 2018 está alinhado ao GDPR e estabelece diretrizes para o tratamento de dados; já na Germany, o Federal Data Protection Act (BDSG) complementa o GDPR, regulando a proteção de dados pessoais e assegurando a conformidade na segurança de aplicações.
Na China, a Cybersecurity Law impõe medidas de segurança para proteger a infraestrutura crítica de informações e dados pessoais, com impacto direto na segurança de aplicações em diversos setores.
O Japan aplica o Act on the Protection of Personal Information (APPI), que regula o tratamento de dados pessoais e influencia a abordagem das empresas em relação à segurança de aplicações.
As India's Information Technology (Reasonable Security Practices and Procedures and Sensitive Personal Data or Information) Rules estabelecem padrões para a proteção de dados pessoais sensíveis, influenciando diretamente as práticas de segurança de aplicações no país.
O South Korea's Personal Information Protection Act (PIPA) regula a coleta, o uso e a proteção de informações pessoais, exercendo forte influência sobre as políticas de segurança de aplicações.
Cenário Competitivo
O setor de segurança de aplicações conta com um grande número de participantes, entre corporações consolidadas e empresas emergentes. Os principais players do mercado concentram esforços na captação de recursos e em investimentos estratégicos para fortalecer a resiliência de setores de infraestrutura crítica, como finanças, saúde e energia.
Muitas empresas captam recursos junto a agências governamentais e investidores privados para desenvolver tecnologias avançadas de segurança — como soluções orientadas por AI e sistemas baseados em blockchain — capazes de proteger contra ameaças cibernéticas em constante evolução. Esses aportes aceleram o desenvolvimento de soluções de segurança de ponta e permitem que as empresas ampliem suas operações.
Em julho de 2024, a IBM Corporation firmou um contrato de cinco anos com a U.S. Agency for International Development (USAID), com financiamento inicial de USD 26 million, para apoiar o programa Cybersecurity Protection and Response (CPR). A iniciativa visa reforçar e expandir as capacidades de resposta em cibersegurança da USAID junto aos governos parceiros na região da Europe and Eurasia (E&E).
Principais Empresas no Mercado de Segurança de Aplicações
IBM Corporation
Qualys, Inc.
Veracode
Hewlett Packard Enterprise Development LP
Rapid7
HCL Technologies Limited
Snyk Limited
LevelBlue
Black Duck Software, Inc.
Checkmarx Ltd.
Broadcom
Thales
Oracle
Open Text Corporation
Desenvolvimentos Recentes
Em maio de 2026, a Akamai Technologies anunciou um acordo de USD 205 million para adquirir a LayerX, empresa especializada em segurança de navegador. A aquisição visa fortalecer o portfólio de Zero Trust e segurança de aplicações da Akamai com controles nativos de navegador e proteção do uso de AI.
Em janeiro de 2025, a Veracode adquiriu ativos selecionados da Phylum, Inc., incluindo sua tecnologia para análise, detecção e mitigação de pacotes maliciosos. A aquisição reforça a capacidade da Veracode de identificar e bloquear código malicioso em bibliotecas open-source, ampliando seu investimento em gerenciamento de riscos da cadeia de suprimentos de software.
Em março de 2026, a OneSpan concluiu a aquisição da Build38, provedora de proteção de aplicações móveis. A tecnologia da Build38 está sendo integrada às capacidades de App Shielding da OneSpan, incluindo proteção contínua no aplicativo e defesas habilitadas por AI.
Metodologia de Pesquisa
Como Coletamos Essas Informações
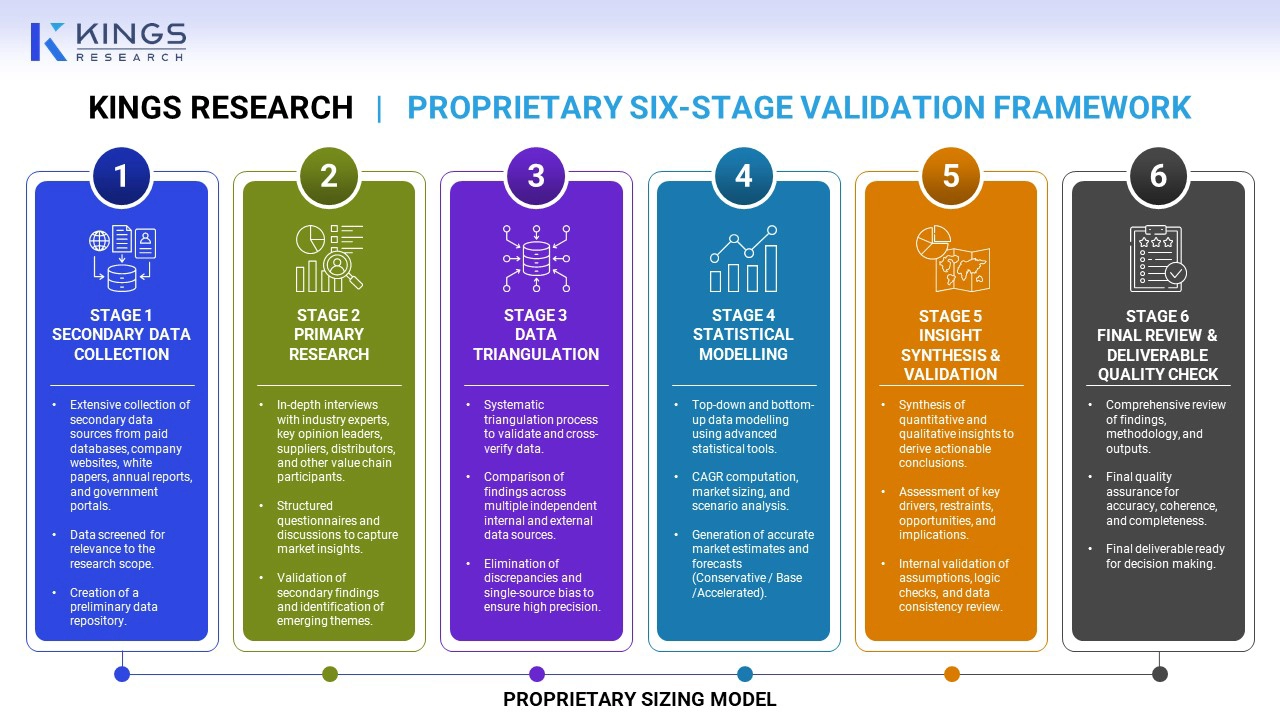
Nossa metodologia triangula insights provenientes de múltiplas bases de dados de pesquisa independentes e de acesso público, validando-os em relação a registros regulatórios e divulgações públicas de empresas. Todas as estimativas passam por verificação cruzada; nenhum dado de fonte única é apresentado sem validação prévia.
Perguntas frequentes
Qual é o CAGR esperado para o mercado de segurança de aplicativos durante o período de previsão?
Qual era o tamanho da indústria em 2023?
Quais são os principais fatores que impulsionam o mercado?
Quem são os principais players do mercado?
Qual é a região que mais cresce no mercado no período de previsão?
Qual segmento deverá deter a maior parte do mercado em 2031?
Sunanda é um analista de pesquisa proficiente com forte experiência em vários domínios, destacando-se na identificação de tendências de mercado e no fornecimento de análises criteriosas em vários setores, incluindo bens de consumo, alimentos e bebidas, saúde e muito mais. Sua capacidade de conectar insights de diversos setores permite que ela ofereça recomendações práticas que apoiam a tomada de decisões estratégicas em diversos contextos de negócios. A pesquisa de Sunanda é orientada por uma análise minuciosa de dados e pelo seu compromisso em fornecer insights relevantes e baseados em dados. Seu olhar aguçado para padrões permite que ela identifique oportunidades emergentes antes que elas se tornem populares. A síntese de aprendizados intersetoriais de Sunanda muitas vezes revela soluções não convencionais que os clientes consideram inestimáveis. Ela adapta suas estruturas analíticas para atender às nuances exclusivas de cada setor, garantindo que os relatórios sejam precisos e contextualmente relevantes. Os clientes apreciam sua capacidade de fornecer resultados nítidos e práticos em prazos apertados, superando consistentemente as expectativas com seu rigor e visão.
Habi é um líder experiente em pesquisa e consultoria, com experiência renomada em orientar clientes em iniciativas estratégicas de crescimento e transformação em mercados globais. Ele liderou equipes de pesquisa de alto desempenho que fornecem insights práticos sobre expansão de mercado, estratégias de fusões e aquisições, avaliação de oportunidades, desenvolvimento de novos negócios e lançamentos de produtos. Seu portfólio de projetos abrange grandes produtores petroquímicos, fabricantes de dispositivos eletrônicos, empresas de lubrificantes e outras empresas líderes em diversos setores industriais e de consumo. Atualmente, ele chefia o departamento de pesquisa da Kings Research, onde é responsável por definir a agenda de pesquisa, orientar analistas e garantir resultados prontos para o cliente que apoiem a tomada de decisões executivas. Com ampla experiência em inteligência de mercado, pesquisa estratégica e consultoria, Habi traz uma forte compreensão da evolução da dinâmica da indústria, dos cenários competitivos, das oportunidades emergentes e dos desafios de crescimento dos negócios. Sua experiência inclui o desenvolvimento de estruturas de pesquisa, a tradução de dados complexos de mercado em recomendações estratégicas viáveis e o trabalho em estreita colaboração com as partes interessadas seniores para abordar questões críticas de negócios. Ele também contribuiu para a construção de capacidades de pesquisa, fortalecendo metodologias analíticas e impulsionando uma cultura de qualidade e tomada de decisão baseada em insights dentro das equipes de pesquisa. Sua exposição intersetorial permite-lhe conectar tendências de mercado com implicações comerciais mais amplas e fornecer perspectivas que ajudam as organizações a identificar oportunidades, mitigar riscos e tomar decisões estratégicas informadas.