


MARCHÉ DE LA GESTION DE LA POSTURE DE SÉCURITÉ SAAS (2025-2032)
Renseignez-vous maintenant
Définition du marché
La gestion de la posture de sécurité SaaS (SSPM) est une forme d’outil de sécurité qui vise à assurer la sécurité des applications SaaS (logiciel en tant que service). Le SSPM surveille, supervise et examine en permanence les applications SaaS en suivant l’accès des utilisateurs et en déterminant les risques potentiels. Le SSPM réduit les fuites de données et comble les failles de sécurité généralement difficiles à détecter avec les outils conventionnels, en suivant les paramètres et les intégrations tierces via des API.
Aperçu du marché
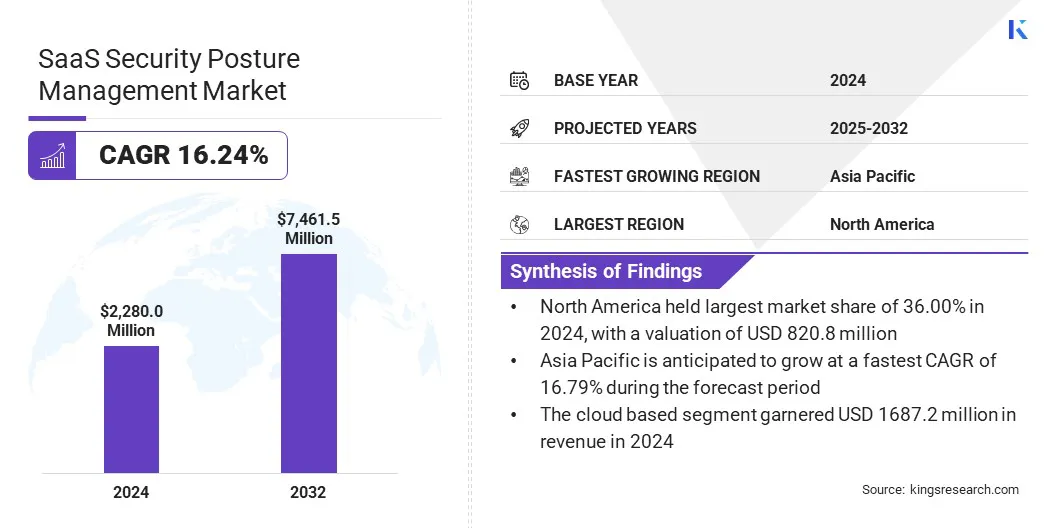
La taille du marché mondial de la gestion de la posture de sécurité SaaS était évaluée à 2 280,0 millions de dollars en 2024 et devrait passer de 2 602,6 millions de dollars en 2025 à 7 461,5 millions de dollars d’ici 2032, avec un TCAC de 16,24 % au cours de la période de prévision.
Le marché devrait connaître une croissance considérable, le nombre d’identités non humaines (NHI) telles que les comptes de service, les robots et les API censés disposer d’un accès étendu aux actifs SaaS critiques étant appelé à augmenter, ce qui pourrait présenter un risque de failles de sécurité et d’accès non autorisé. Les solutions SSPM répondent à ces problèmes grâce à la surveillance en temps réel des activités et des comportements des NHI afin d’améliorer la posture de sécurité.
Les principales entreprises opérant dans le secteur de la gestion de la posture de sécurité SaaS sont Grip Security, Inc., AppOmni, Cynet, DoControl, Inc., Lumos, Netskope, Obsidian Security, Inc., Spin.AI, Varonis, Zygon Technologies, Inc., Zluri, Zscaler, Inc., Axonius, Valence Security et CrowdStrike.
Les organisations se tournent vers des solutions de découverte centralisée et des solutions SSPM basées sur l’IA pour une surveillance et un contrôle continus des postures de sécurité SaaS. Elles exploitent les capacités de l’IA pour améliorer la posture de sécurité et détecter les menaces de sécurité en analysant les données comportementales à l’aide de l’apprentissage automatique.
- En avril 2025, Reco a levé 25 millions de dollars pour développer sa plateforme de sécurité SaaS dynamique et native en IA. Reco aide à résoudre le problème de la prolifération du SaaS et des applications fantômes en proposant une découverte rapide des applications, une sécurité continue et une analyse automatisée des menaces.
Points clés du marché
- La taille du marché de la gestion de la posture de sécurité SaaS s’élevait à 2 280,0 millions de dollars en 2024.
- Le marché devrait croître à un TCAC de 16,24 % de 2025 à 2032.
- L’Amérique du Nord détenait une part de 36,00 % en 2024, valorisée à 820,8 millions de dollars.
- Le segment des solutions a généré 1 504,8 millions de dollars de revenus en 2024.
- Le segment basé sur le cloud devrait atteindre 5 652,3 millions de dollars d’ici 2032.
- Le segment des grandes entreprises devrait atteindre 5 045,8 millions de dollars d’ici 2032.
- Le segment de la gestion de la conformité devrait atteindre 2 379,5 millions de dollars d’ici 2032.
- Le segment BFSI devrait atteindre 2 074,94 millions de dollars d’ici 2032.
- Le marché en Asie-Pacifique devrait croître à un TCAC de 16,79 % au cours de la période de prévision.
Dynamique du marché
Comment la prévalence croissante des identités non humaines alimente-t-elle l’expansion du marché de la gestion de la posture de sécurité SaaS ?
Le nombre croissant d’identités non humaines (NHI) telles que les comptes de service, les robots et les API stimule la croissance de la gestion de la posture de sécurité SaaS (SSPM). Ces NHI offrent souvent un large accès aux actifs SaaS critiques, ce qui élargit la surface d’attaque et l’exposition aux accès non autorisés.
Outre l’adoption des intégrations OAuth qui permettent aux utilisateurs d’accéder aux systèmes SaaS via des applications tierces, les entreprises sont confrontées à des environnements de sécurité complexes en matière d’autorisation et de suivi des usages. Pour limiter ces risques, les solutions SSPM assurent la surveillance en temps réel des comportements des NHI, de l’accès au moindre privilège et de l’utilisation des autorisations OAuth afin d’aider les entreprises à maintenir un niveau de sécurité élevé.
Comment la prolifération du SaaS entrave-t-elle la croissance du marché de la gestion de la posture de sécurité SaaS ?
L’un des principaux défis est la prolifération décentralisée du SaaS, qui se produit lorsque différents services ou individus adoptent plusieurs applications SaaS de manière indépendante, sans approbation ni supervision informatique centralisée.
Cette prolifération incontrôlée réduit la visibilité et accroît la complexité pour les équipes de sécurité, rendant difficile la surveillance étroite et la sécurisation de tous les logiciels utilisés. Il en résulte que la prolifération décentralisée du SaaS accroît le risque de failles de sécurité, de violations de données et de manquements à la conformité, ce qui constitue un défi majeur pour les solutions de gestion de la posture de sécurité SaaS chargées d’assurer une gouvernance de sécurité globale et efficace.
Pour relever ce défi, les entreprises adoptent des solutions centralisées de découverte SaaS, appliquent des politiques informatiques strictes et intègrent des solutions SSPM automatisées afin d’améliorer la visibilité, le contrôle et la surveillance continue de toutes les applications SaaS.
- En février 2026, Okta a dévoilé Agent Discovery au sein de sa plateforme de gestion de la posture de sécurité des identités. Cette nouvelle fonctionnalité a été conçue pour repérer et gérer les agents d’IA fantômes. Elle fonctionne en identifiant minutieusement les risques liés à l’IA, en cartographiant les autorisations et en appliquant des politiques de sécurité, afin d’aider les organisations à maîtriser les outils d’IA non autorisés et, ainsi, à protéger leurs données sensibles des regards indiscrets.
Comment la convergence des plateformes et la consolidation des piles de sécurité influencent-elles le marché de la gestion de la posture de sécurité SaaS (SSPM) ?
Le marché est de plus en plus façonné par la convergence des plateformes et la consolidation des piles de sécurité. Plutôt que de fonctionner comme des solutions isolées, les fonctionnalités SSPM sont désormais intégrées à des plateformes de sécurité cloud et d’entreprise plus larges. Les organisations recherchent une visibilité multi-environnements sur les environnements SaaS, cloud et d’identité afin de réduire la complexité opérationnelle et la prolifération des outils.
Cette évolution permet aux équipes de sécurité de rapprocher les résultats de posture des risques liés à l’identité et à l’infrastructure au sein d’un même ensemble de tableaux de bord, afin d’améliorer la rapidité de réponse et l’efficacité des mesures correctives. Avec la maturité des architectures de sécurité, les fournisseurs mettent l’accent sur l’interopérabilité, les intégrations d’écosystème et la simplification des flux de travail afin de proposer des systèmes de gestion des risques plus intégrés et plus complets.
- En février 2026, AWS a annoncé Security Hub Extended, qui réunit les solutions de sécurité AWS et de ses partenaires pour une sécurité d’entreprise de bout en bout dans divers domaines. Il propose une gestion efficace des risques grâce à des achats simplifiés, une efficacité opérationnelle, une tarification à l’usage et des résultats consolidés en un seul endroit avec l’Open Cybersecurity Framework.
Aperçu du rapport de marché
|
Segmentation |
Détails |
|
Par composant |
Solutions, Services |
|
Par mode de déploiement |
Basé sur le cloud, sur site |
|
Par taille d’organisation |
Grandes entreprises, petites et moyennes entreprises |
|
Par application |
Gestion de la conformité, détection et réponse aux menaces, prévention des pertes de données, visibilité et surveillance, autres |
|
Par utilisateur final |
BFSI, santé, commerce de détail et e-commerce, informatique et télécommunications, secteur public, autres |
|
Par région |
Amérique du Nord : États-Unis, Canada, Mexique |
|
Europe : France, Royaume-Uni, Espagne, Allemagne, Italie, Russie, reste de l’Europe | |
|
Asie-Pacifique : Chine, Japon, Inde, Australie, ASEAN, Corée du Sud, reste de l’Asie-Pacifique | |
|
Moyen-Orient et Afrique : Turquie, Émirats arabes unis, Arabie saoudite, Afrique du Sud, reste du Moyen-Orient et de l’Afrique | |
|
Amérique du Sud : Brésil, Argentine, reste de l’Amérique du Sud |
Segmentation du marché
- Par solution (solutions et services) : le segment des solutions a généré 1 504,8 millions de dollars en 2024, porté par la demande croissante de plateformes logicielles intégrées et évolutives pour améliorer l’efficacité opérationnelle.
- Par mode de déploiement (basé sur le cloud et sur site) : le segment basé sur le cloud détenait 74,00 % du marché en 2024, car il se déploie plus rapidement, s’adapte mieux et coûte moins cher en termes d’infrastructure.
- Par taille d’organisation (grandes entreprises et petites et moyennes entreprises) : le segment des grandes entreprises devrait atteindre 5 045,8 millions de dollars d’ici 2032, en raison de l’augmentation des investissements dans la transformation numérique et des exigences sophistiquées de gestion multi-cloud.
- Par application (gestion de la conformité, détection et réponse aux menaces, prévention des pertes de données, visibilité et surveillance, et autres) : le segment de la gestion de la conformité devrait atteindre 2 379,5 millions de dollars d’ici 2032, en raison des exigences réglementaires croissantes et de la nécessité d’atténuer les risques.
- Par utilisateur final (BFSI, santé, commerce de détail et e-commerce, informatique et télécommunications, secteur public, et autres) : d’ici 2032, le segment BFSI devrait atteindre 2 074,94 millions de dollars, en raison de la priorité accordée à la sécurité des données et à la conformité réglementaire.
Analyse régionale
Selon la région, le marché est réparti entre l’Amérique du Nord, l’Europe, l’Asie-Pacifique, le Moyen-Orient et l’Afrique, et l’Amérique du Sud.
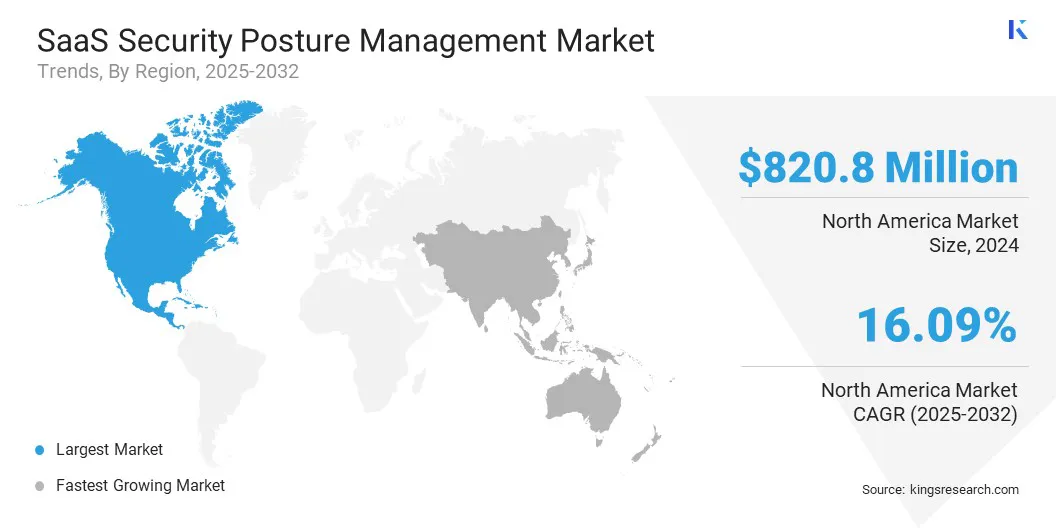
L’Amérique du Nord représentait une part substantielle de 36,00 % en 2024, valorisée à 820,8 millions de dollars. Cela est indissociable d’un écosystème numérique très avancé, de l’usage généralisé des technologies cloud et de l’attention croissante portée à la cybersécurité.
Les principales entreprises d’Amérique du Nord développent activement des plateformes dynamiques natives en IA pour lutter contre la prolifération du SaaS et les applications fantômes grâce à une analyse automatisée des menaces. Elles développent également des plateformes de gestion de la posture de sécurité des identités pour lutter contre les agents d’IA fantômes et les outils d’IA non autorisés.
Par ailleurs, des hubs de sécurité unifiés intègrent les technologies cloud et partenaires pour offrir une sécurité d’entreprise unifiée avec des achats et une facturation simplifiés. De plus, la sécurité de bout en bout de la chaîne d’approvisionnement SaaS protège les intégrations SaaS grâce à une visibilité complète permettant de détecter et de contenir les violations dès leur apparition. En apportant une visibilité, une conformité et une application unifiées aux environnements SaaS complexes, les entreprises nord-américaines renforcent la gouvernance et atténuent les risques liés à la prolifération du SaaS et au shadow IT.
- En juin 2025, DoControl a lancé Dot, le premier SaaS Data Security Assistant propulsé par l’IA. Dot simplifie la gestion de la sécurité SaaS grâce à une interaction en langage naturel, en fournissant des données en temps réel, des tendances comportementales et des synthèses de risques. Il s’appuie sur la riche plateforme de données de DoControl, ce qui permet aux équipes de sécurité de prendre des décisions plus intelligentes et plus rapides dans un environnement SaaS.
Le marché de la gestion de la posture de sécurité SaaS en Asie-Pacifique devrait enregistrer un TCAC de 16,79 % au cours de la période de prévision. Cela s’explique par le fait que les lois sur la protection des données et la cybersécurité sont particulièrement strictes dans des pays tels que la Chine, avec la loi sur la protection des informations personnelles (PIPL) et la loi sur la sécurité des données (DSL), ainsi qu’en Inde avec la loi sur la protection des données personnelles numériques (DPDPA), à Singapour avec la PDPA, au Japon avec l’APPI, et en Australie avec le dispositif de notification des violations de données. Ces lois portent notamment sur le signalement des violations, les contrôles de transfert de données, les contrôles de sécurité ainsi que la documentation d’audit, obligeant les entreprises à surveiller en permanence les paramètres SaaS et la gestion des accès.
Parallèlement, le rythme rapide d’adoption du SaaS dans les secteurs BFSI et public accroît le risque d’erreurs de configuration et d’usurpation d’identité. Les fournisseurs réagissent en intégrant des tableaux de bord de conformité automatisés, en appliquant des politiques de moindre privilège et des contrôles de données locaux, et en collaborant avec des cabinets régionaux pour leur permettre de constituer des preuves prêtes pour l’audit en temps réel.
Cadres réglementaires
- Aux États-Unis, NIST 800-53 régit les contrôles de cybersécurité des systèmes d’information fédéraux. Il contient une liste détaillée de contrôles de sécurité et de confidentialité, que les fournisseurs SaaS peuvent automatiser pour garantir un niveau élevé de posture de sécurité et de conformité.
- Dans l’Union européenne, le Règlement général sur la protection des données (RGPD) fixe les règles de confidentialité et de protection des données personnelles. Il oblige les entreprises SaaS traitant des informations relatives à des personnes à mettre en place une protection des données et une surveillance strictes afin de garantir leur conformité.
- À l’échelle mondiale, la norme ISO 27001 encadre les systèmes de gestion de la sécurité de l’information. Elle fournit des normes internationales de gestion des risques liés à la sécurité de l’information, que les entreprises SaaS utilisent pour démontrer un niveau élevé de posture de sécurité et de conformité.
Paysage concurrentiel
Les principaux acteurs du marché de la gestion de la posture de sécurité SaaS introduisent des applications basées sur l’IA pour renforcer le processus de détection des menaces, automatiser la conformité et accélérer le processus de remédiation. Ces avancées ont permis une compréhension plus fine et plus précise de l’environnement SaaS complexe, permettant aux entreprises de détecter les erreurs de configuration et les problèmes de sécurité en temps réel.
À l’inverse, les entreprises développent également des solutions de protection de bout en bout de la chaîne d’approvisionnement SaaS, offrant une visibilité de bout en bout sur les intégrations SaaS, les portées OAuth et les activités des agents d’IA. Il s’agit d’une approche globale de la surface d’attaque croissante, traitant les risques liés à l’identité, les erreurs de configuration et les vulnérabilités d’intégration dans l’ensemble de l’écosystème SaaS.
- En janvier 2026, Obsidian Security a lancé une solution de protection SaaS, plateforme de protection de bout en bout de la chaîne d’approvisionnement offrant une visibilité complète des intégrations SaaS, une détection précoce des violations et un confinement rapide. Cette plateforme intégrée atténue la menace posée par les applications SaaS interdépendantes et les agents d’IA, et aide les entreprises à protéger et à contrôler de manière proactive leurs environnements SaaS complexes.
Entreprises clés du marché de la gestion de la posture de sécurité SaaS :
- Grip Security, Inc.
- AppOmni
- Cynet
- DoControl, Inc.
- Lumos
- Netskope
- Obsidian Security, Inc.
- Spin.AI
- Varonis
- Zygon Technologies, Inc.
- Zluri
- Zscaler, Inc.
- Axonius
- Valence Security
- CrowdStrike
Développements récents (M&A/Partenariats/Accords/Lancement de nouveaux produits)
- En janvier 2026, iboss a lancé SSPM, une solution de gestion de la posture de sécurité SaaS basée sur l’IA, intégrée à sa plateforme Zero Trust SASE. SSPM analyse en permanence les configurations des applications SaaS via API, identifiant les risques et améliorant la sécurité zero-trust, ce qui permet aux organisations de réduire les risques SaaS cachés et d’améliorer la gouvernance.
- En novembre 2025, Cyberhaven a lancé sa nouvelle solution de gestion de la posture de sécurité des données, améliorant sa traçabilité des données et ses capacités DLP. La plateforme offre une visibilité combinée, une intelligence contextuelle approfondie et une protection exploitable sur le cloud, sur site et sur les terminaux, aidant les équipes de sécurité à identifier et à prévenir les risques liés aux données sensibles en temps réel.
- En février 2025, Grip Security a lancé une solution de gestion de la posture de sécurité SaaS permettant l’automatisation. La plateforme identifie les erreurs de configuration, applique les politiques, automatise la remédiation et garantit une conformité continue, permettant aux organisations de rationaliser la sécurité SaaS, de réduire les risques et de maintenir le contrôle sur l’ensemble de leur écosystème SaaS.
- En novembre 2024, CrowdStrike a acquis Adaptive Shield pour unifier la sécurité du cloud et des identités avec une protection SaaS intégrée. Cette opération apporte une défense complète contre les attaques basées sur l’identité dans les environnements hybrides, offrant une visibilité et un contrôle de bout en bout sur les identités SaaS, cloud et sur site.
Questions fréquemment posées
Quels sont les principaux segments de marché de la gestion de la posture de sécurité SaaS ?
Comment ce rapport m’aide-t-il à comprendre les principaux défis et risques du marché ?
Qu'est-ce que la gestion de la posture de sécurité SaaS (SSPM) et pourquoi est-elle essentielle pour les organisations ?
Comment ce rapport peut-il m'aider à expliquer à mes clients les avantages de l'adoption de la gestion de la posture de sécurité SaaS ?
Quelle est la croissance projetée du marché mondial de la gestion de la posture de sécurité SaaS ?
Quel est l’impact de la convergence des plateformes sur le marché ?
Quels sont les principaux moteurs de la croissance du marché ?
Quelles régions dominent le marché de la gestion de la posture de sécurité SaaS ?
Comment ce rapport m'aide-t-il à comprendre le paysage concurrentiel et à identifier les principaux fournisseurs de SSPM ?
Quels défis l’expansion du SaaS pose-t-elle à la gestion de la posture de sécurité du SaaS ?
Comment les solutions SSPM basées sur l'IA transforment-elles la sécurité SaaS ?
Auteur

Siddhi se spécialise dans la recherche primaire et secondaire, avec une expérience dans l'élaboration de cadres de recherche et de livres blancs qui traduisent les résultats en récits commerciaux clairs. Elle a soutenu des projets dans divers secteurs, fournissant des informations fiables alignées sur les objectifs des clients. Son travail se caractérise par une organisation solide, une communication claire et une exécution cohérente. Son expertise dans la structuration des cadres fournit une base solide pour la collecte de données, tandis que l'élaboration de son livre blanc traduit les chiffres en scénarios de direction convaincants. Siddhi maintient la cohérence entre des projets complexes et en plusieurs phases, garantissant des livrables cohérents et respectueux des délais. Elle adapte sa communication aux parties prenantes techniques et non techniques, faisant le lien entre les données et la prise de décision. Son flux de travail discipliné met l'accent sur des rapports sans erreurs et un flux logique, ce qui lui vaut les éloges constants des clients. Siddhi synthétise des données contradictoires, présentant des points de vue équilibrés qui tiennent compte des incertitudes du marché. Son portfolio reflète une expérience en matière de fourniture de documents soignés et exploitables qui améliorent la planification commerciale. Avec un état d'esprit pragmatique, elle donne la priorité à la pertinence et à la convivialité, en s'assurant que son travail répond aux questions stratégiques posées par les clients.
Révisé par

Habi est un leader chevronné en recherche et en conseil doté d'une expérience reconnue dans l'accompagnement de clients sur des initiatives stratégiques de croissance et de transformation sur les marchés mondiaux. Il a dirigé des équipes de recherche très performantes qui fournissent des informations exploitables sur l'expansion du marché, les stratégies de fusions et acquisitions, l'évaluation des opportunités, le développement de nouvelles affaires et les lancements de produits. Son portefeuille de projets couvre de grands producteurs pétrochimiques, des fabricants d'appareils électroniques, des sociétés de lubrifiants et d'autres entreprises de premier plan dans divers secteurs industriels et de consommation. Il dirige actuellement le département de recherche chez Kings Research, où il est chargé d'établir le programme de recherche, d'encadrer les analystes et de garantir que les livrables soient prêts pour le client et soutiennent la prise de décision de la direction. Fort d'une vaste expérience en matière d'intelligence de marché, de recherche stratégique et de conseil, Habi apporte une solide compréhension de l'évolution de la dynamique de l'industrie, des paysages concurrentiels, des opportunités émergentes et des défis de croissance des entreprises. Son expertise comprend le développement de cadres de recherche, la traduction de données de marché complexes en recommandations stratégiques exploitables et la collaboration étroite avec des parties prenantes de haut niveau pour répondre à des questions commerciales critiques. Il a également contribué au renforcement des capacités de recherche, au renforcement des méthodologies analytiques et à la promotion d’une culture de qualité et de prise de décision éclairée au sein des équipes de recherche. Son exposition intersectorielle lui permet de relier les tendances du marché aux implications commerciales plus larges et de fournir des perspectives qui aident les organisations à identifier les opportunités, à atténuer les risques et à prendre des décisions stratégiques éclairées.