
Renseignez-vous maintenant


Marché de la détection et de la réponse aux menaces basées sur l’IA
Taille du marché de la détection et de la réponse aux menaces basées sur l’IA, part, croissance et analyse du secteur, par taille d’organisation (grandes entreprises, PME), par utilisateur final (BFSI, informatique et télécommunications, secteur public, santé) et analyse régionale, 2025-2032
Définition du marché
La détection et la réponse aux menaces basées sur l’IA désignent le recours à des technologies nouvelles, dont l’apprentissage automatique, l’analyse comportementale, l’Internet des objets (IoT) et l’orchestration, pour détecter les cybermenaces et y répondre au sein de l’infrastructure numérique mondiale. Elles s’appuient sur la télémétrie en temps réel, la modélisation prédictive et la remédiation autonome des incidents afin de renforcer la sécurité des grandes entreprises et des PME dans des secteurs tels que le BFSI, l’informatique et les télécommunications, le secteur public et la santé.
Aperçu du marché
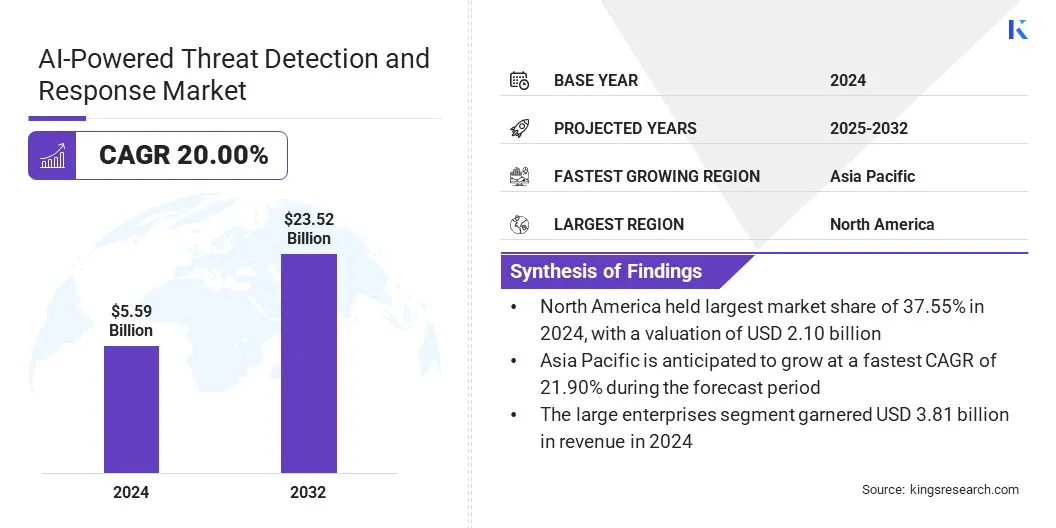
La taille du marché mondial de la détection et de la réponse aux menaces basées sur l’IA était évaluée à 5,59 milliards USD en 2024 et devrait passer de 6,56 milliards USD en 2025 à 23,52 milliards USD d’ici 2032, avec un taux de croissance annuel composé (TCAC) de 20,00 % pendant la période de prévision.
Cette expansion est principalement portée par l’urgence de renforcer la résilience numérique, qui pousse les organisations à adopter des systèmes de défense autonomes pour assurer la continuité de leurs opérations. L’évolution mondiale vers des cadres d’identification plus rapides et plus intelligents permet en outre aux équipes de sécurité de neutraliser des risques sophistiqués avec un délai humain minimal.
Les principales entreprises du secteur mondial de la détection et de la réponse aux menaces basées sur l’IA sont CrowdStrike, Palo Alto Networks, Darktrace Holdings Limited, SentinelOne, Cisco Systems, Inc., Fortinet, Inc., Vectra AI, Inc., Check Point Software Technologies Ltd., Splunk LLC, Rapid7, Abnormal AI, Inc., Cybereason, Musarubra US LLC et Recorded Future, Sophos Ltd.
L’urgence d’atténuer le risque interne stimule l’adoption de la détection et de la réponse aux menaces basées sur l’IA, car elle exige une surveillance comportementale plus fine et adaptative. Les entreprises s’en servent pour surveiller l’accès aux données internes, repérer les anomalies en un temps record et réduire les risques de fuite d’informations sensibles.
Ces architectures intelligentes peuvent accélérer les processus de remédiation et de triage en classant automatiquement les alertes internes les plus importantes et en mettant en œuvre des mesures de réponse rapides pour maîtriser les attaques possibles. Ce système automatisé réduit la charge de travail des équipes de sécurité et garantit que les opérations internes suspectes sont traitées avant qu’elles ne puissent nuire à la gouvernance de l’entreprise.
- En septembre 2025, Gurucul a lancé sa plateforme native de gestion du risque interne (AI-IRM) fondée sur l’IA agentique, qui propose la première détection et réponse autonomes aux menaces du secteur. La plateforme combine analyse comportementale, analyse des identités et DLP intelligente, dans le but de réduire le risque interne de plus de 50 % et de raccourcir les délais de triage.
Points clés du marché
- La taille du marché mondial de la détection et de la réponse aux menaces basées sur l’IA était de 5,59 milliards USD en 2024.
- Le marché devrait croître à un TCAC de 20,00 % de 2025 à 2032.
- L’Amérique du Nord détenait une part de 37,55 % en 2024, soit 2,10 milliards USD.
- Le segment des grandes entreprises a généré 3,81 milliards USD de revenus en 2024.
- Le segment BFSI devrait atteindre 6,59 milliards USD d’ici 2032.
- L’Asie-Pacifique devrait connaître une croissance à un TCAC de 21,90 % pendant la période de prévision.
Dynamique du marché
Comment la demande croissante d’une meilleure résilience numérique influence-t-elle l’adoption de la détection et de la réponse aux menaces basées sur l’IA ?
Le marché connaît une croissance rapide pour répondre au besoin d’une résilience numérique renforcée dans les infrastructures des entreprises du monde entier. Cette adoption permet aux organisations de maintenir la continuité de leurs activités en repérant et en neutralisant de façon proactive les vulnérabilités avant qu’elles ne dégénèrent en défaillances systémiques. Outre le renforcement des périmètres réseau, la résilience fondée sur l’IA est utilisée dans l’analyse comportementale, la remédiation automatisée des incidents, la modélisation prédictive des risques et l’orchestration de la sécurité.
Des technologies telles que la télémétrie cloud native et l’analyse des données en temps réel améliorent l’efficacité de l’identification des exploits zero-day. Elles constituent le socle des centres d’opérations de sécurité (SOC) actuels et soutiennent la protection des données clés, en garantissant la stabilité de l’organisation face à des cybermenaces avancées en constante évolution.
- En avril 2025, Cisco a annoncé des évolutions de Cisco XDR et de Splunk Security fondées sur l’IA agentique pour améliorer la détection des menaces, l’investigation automatisée et les systèmes de réponse. L’entreprise a également approfondi sa collaboration avec ServiceNow pour favoriser une adoption sûre de l’IA et lancé Foundation AI, qui fournit des outils d’applications de sécurité open source.
Comment les coûts d’exploitation élevés et les difficultés techniques freinent-ils la croissance du marché de la détection et de la réponse aux menaces basées sur l’IA ?
L’un des principaux obstacles du marché tient à l’investissement en capital élevé et aux compétences techniques nécessaires pour déployer et maintenir des modèles d’apprentissage automatique avancés. Ces systèmes coûtent aussi cher en formation et en personnel très qualifié pour gérer le réglage complexe des algorithmes, ce qui dépasse le plus souvent les capacités budgétaires et en ressources humaines de la plupart des organisations.
Pour surmonter cette difficulté, les entreprises se tournent de plus en plus vers des modèles de sécurité en tant que service (Security-as-a-Service) dans le cloud et de détection automatisée managée. Ces solutions fournissent des services d’IA évolutifs et prêts à l’emploi, ce qui supprime le besoin d’une infrastructure spécialisée sur site et réduit la complexité du déploiement dans un large éventail d’environnements d’entreprise.
Quel est l’impact d’une détection et d’une réponse aux menaces plus rapides et plus intelligentes sur le marché de la détection et de la réponse aux menaces basées sur l’IA ?
Une tendance majeure du marché est l’adoption croissante de systèmes d’identification automatisés et très rapides pour atténuer les risques. Ces cadres intelligents sont conçus pour travailler aux côtés des analystes de sécurité sur des tâches telles que le triage des incidents, l’analyse comportementale et l’orchestration de la réponse en temps réel. Ils diffèrent des outils traditionnels fondés sur les signatures, qui ne permettent pas la détection autonome de vulnérabilités inconnues ou zero-day.
Les solutions plus rapides et plus intelligentes sont de plus en plus utilisées à mesure que les cybermenaces se diversifient et se complexifient, ce qui en fait une solution de sécurité largement déployée dans des environnements d’entreprise variés.
- En mai 2025, Check Point Software Technologies Ltd. a lancé ses appliances de gestion Quantum Smart-1 de nouvelle génération, destinées à accélérer le traitement de la détection et de la réponse aux menaces grâce à des outils fondés sur l’IA et à une architecture maillée hybride. Ces appliances de 7e génération offrent une capacité de gestion de passerelle 2 fois supérieure et des vitesses de traitement des journaux jusqu’à 70 % plus rapides, et fonctionnent également avec plus de 250 solutions tierces pour renforcer la sécurité dans les environnements hybrides.
Aperçu du rapport sur le marché
|
Segmentation |
Détails |
|
Par taille d’organisation |
Grandes entreprises, PME |
|
Par utilisateur final |
BFSI, informatique et télécommunications, secteur public, santé, autres |
|
Par région |
Amérique du Nord : États-Unis, Canada, Mexique |
|
Europe : France, Royaume-Uni, Espagne, Allemagne, Italie, Russie, reste de l’Europe | |
|
Asie-Pacifique : Chine, Japon, Inde, Australie, ASEAN, Corée du Sud, reste de l’Asie-Pacifique | |
|
Moyen-Orient et Afrique : Turquie, Émirats arabes unis, Arabie saoudite, Afrique du Sud, reste du Moyen-Orient et de l’Afrique | |
|
Amérique du Sud : Brésil, Argentine, reste de l’Amérique du Sud |
Segmentation du marché
- Par taille d’organisation (grandes entreprises et PME) : le segment des grandes entreprises a généré 3,81 milliards USD en 2024, principalement en raison de leur vaste présence numérique et de la nécessité d’orchestrer des dispositifs de sécurité multicouches complexes sur des réseaux mondiaux. Le besoin opérationnel de disposer d’un renseignement sur les menaces de haute fidélité, capable d’autoprotéger des parcs de terminaux variés et une propriété intellectuelle sensible face à des adversaires très compétents, conforte cette position sur le marché.
- Par utilisateur final (BFSI, informatique et télécommunications, secteur public, santé et autres) : le segment BFSI détenait une part de 28,53 % en 2024, principalement du fait du durcissement des normes de conformité réglementaire et de l’urgence de détecter en temps réel et avec une grande fidélité les fraudes financières sophistiquées et les vulnérabilités des actifs cyber-physiques. Ce secteur privilégie la résilience fondée sur l’IA pour préserver la confiance des consommateurs et garantir l’intégrité absolue des systèmes de transactions à haut volume face à l’évolution des cybermenaces mondiales.
Analyse régionale
Quelle est la situation du marché en Asie-Pacifique et en Amérique du Nord ?
Selon la région, le marché a été segmenté en Amérique du Nord, Europe, Asie-Pacifique, Moyen-Orient et Afrique, et Amérique du Sud.
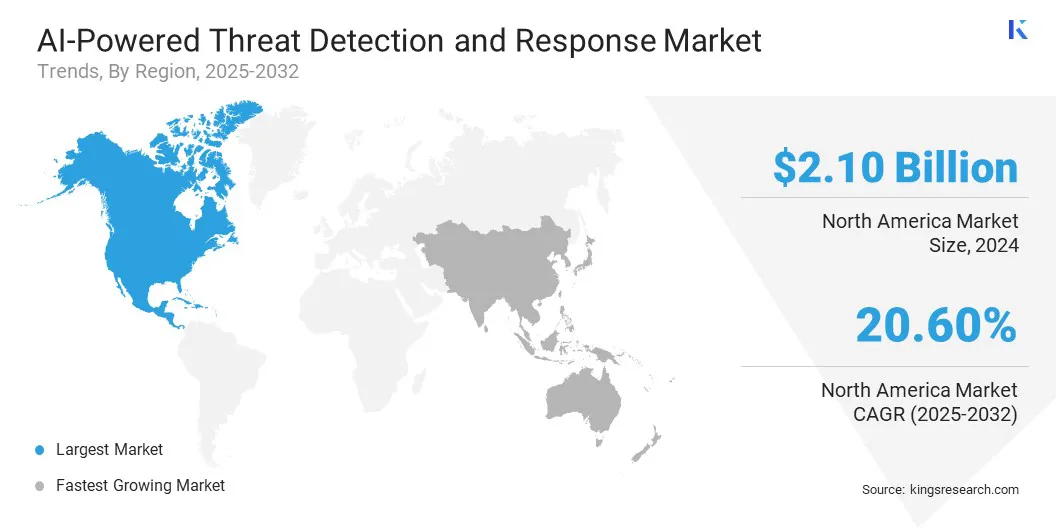
L’Amérique du Nord représentait une part substantielle de 37,55 % en 2024, soit 2,10 milliards USD. Cette domination est renforcée par la présence d’acteurs majeurs spécialisés dans l’offre de services de détection et de réponse aux menaces, qui répondent à la demande croissante de systèmes de détection améliorés. Le marché local bénéficie d’un écosystème technologique mature qui permet une meilleure orchestration de la sécurité et une remédiation des incidents en temps réel.
Cette part de marché est encore renforcée par l’adoption précoce et généralisée de structures de sécurité cloud natives par les entités publiques comme par les entreprises, et par des cadres réglementaires stricts qui imposent une surveillance proactive des menaces.
- En février 2025, OpenText a annoncé la disponibilité générale de sa solution Core Threat Detection and Response au sein de son Cybersecurity Cloud. La plateforme repose sur l’IA et vise à accélérer la chasse aux menaces et l’atténuation du risque interne grâce à une intégration étroite avec les écosystèmes de sécurité cloud et des algorithmes avancés de détection des menaces. L’annonce est disponible dans son intégralité sur le site d’OpenText.
Le marché de la détection et de la réponse aux menaces basées sur l’IA en Asie-Pacifique devrait enregistrer le TCAC le plus élevé, soit 21,90 %, pendant la période de prévision. Cette croissance est soutenue par la mutation numérique rapide et la pénétration croissante d’Internet dans les économies émergentes.
Ces pays se numérisent, passent à des systèmes financiers numériques et lancent des initiatives de villes intelligentes, ce qui a créé un besoin pressant de protéger les données contre des attaques cyber-physiques de plus en plus sophistiquées. L’essor des entreprises technologiques locales et les politiques publiques favorables à l’adoption de technologies de cybersécurité avancées stimulent le développement de la surveillance fondée sur l’IA.
Cadres réglementaires
- Aux États-Unis, l’Artificial Intelligence Risk Management Framework du National Institute of Standards and Technology fournit des lignes directrices pour sécuriser les outils automatisés. La Cybersecurity and Infrastructure Security Agency publie également des avis afin de garantir la résilience de ces systèmes.
- En Europe, le règlement de l’Union européenne sur l’intelligence artificielle classe les systèmes d’IA liés à la sécurité dans la catégorie à haut risque, ce qui implique une documentation technique et une supervision humaine. Ce règlement exige également des jeux de données de qualité afin d’éviter les biais de l’algorithme dans les systèmes de réponse automatisés.
- Au Japon, les lignes directrices sur la gouvernance de l’intelligence artificielle du ministère de l’Économie, du Commerce et de l’Industrie (METI) encouragent un modèle de défense automatisée fondé sur les risques. La loi fondamentale sur la cybersécurité favorise également la collaboration entre l’État et le secteur privé afin d’optimiser les procédures de traitement des incidents.
- En Inde, la loi sur la protection des données personnelles numériques (DPDP) régit l’utilisation des données personnelles dans les analyses automatisées. Le ministère de l’Électronique et des Technologies de l’information (MeitY) élabore également des lignes directrices nationales pour normaliser les pratiques éthiques dans les secteurs de la finance et de la santé.
Paysage concurrentiel
Les principaux acteurs du secteur de la détection et de la réponse aux menaces basées sur l’IA nouent activement des alliances et améliorent leurs technologies de nouvelle génération pour prendre l’avantage sur les entreprises qui déploient l’IA à grande échelle. Les grands fournisseurs de sécurité s’associent à des développeurs d’infrastructures cloud pour mettre en place une surveillance adaptative en temps réel, utilisable pour déployer une architecture zero-trust et optimiser les risques liés à d’énormes jeux de données en temps réel.
Parallèlement, les développeurs de technologies s’appuient sur l’infrastructure AWS et sur des configurations cloud évolutives pour permettre la synchronisation des données à l’échelle mondiale, le traitement distribué de la sécurité et une intégration fluide aux écosystèmes d’entreprise existants. Ces alliances et ces technologies émergentes peuvent rendre les opérations de sécurité plus adaptables, soutenir la transition vers une protection définie par logiciel et accélérer la mise en œuvre de modèles de défense automatisée.
- En avril 2025, Trend Micro Incorporated a introduit de nouvelles fonctionnalités de détection des menaces fondées sur l’IA, développées en partenariat avec NVIDIA et construites sur l’infrastructure AWS. Ce partenariat vise à prendre en charge des charges de travail d’IA d’entreprise à grande échelle, grâce à des cadres d’IA avancés et à du calcul accéléré, afin de permettre une réponse en temps réel au vol et au sabotage de données et d’assurer une protection proactive.
Principales entreprises du marché de la détection et de la réponse aux menaces basées sur l’IA
- CrowdStrike
- Palo Alto Networks
- Darktrace Holdings Limited
- SentinelOne
- Cisco Systems, Inc.
- Fortinet, Inc.
- Vectra AI, Inc.
- Check Point Software Technologies Ltd.
- Splunk LLC
- Rapid7
- Abnormal AI, Inc.
- Cybereason
- Musarubra US LLC
- Recorded Future
- Sophos Ltd.
Développements récents (partenariats, accords, lancements de nouveaux produits)
- En octobre 2025, Corelight a annoncé que ses détections de menaces fondées sur l’IA avaient été nettement améliorées grâce à l’introduction de la fonctionnalité Corelight Threat Intelligence. Cette innovation visait à réunir le flux d’indicateurs liés aux adversaires et les preuves réseau fournies par CrowdStrike pour identifier les menaces furtives, notamment le mouvement latéral et le commandement et contrôle (command-and-control), tout en allégeant la charge de travail des analystes grâce à des modèles d’apprentissage automatique automatisés.
- En mai 2025, Vectra AI et StarHub ont annoncé une collaboration pour fournir aux entreprises singapouriennes une base de cybersécurité fondée sur l’IA. Cette coopération visait à coordonner la technologie de détection et réponse réseau (NDR) avec l’infrastructure informatique hybride afin de rendre la détection des menaces encore plus intelligente et de renforcer la résilience numérique de l’écosystème économique local.
- En septembre 2024, Tata Consultancy Services (TCS) a étendu sa collaboration avec Google Cloud pour déployer la détection et réponse managées (MDR) de Tata et une base cloud sécurisée comme solutions fondées sur l’IA pour renforcer la cybersécurité. Cette collaboration consistait à améliorer la capacité de détection et de réponse aux menaces en intégrant Google Security Operations aux connaissances contextuelles de TCS, afin de permettre des détections de sécurité continues dans tous les types de clouds.
- En août 2024, IBM a lancé l’IBM Consulting Cybersecurity Assistant, une application fondée sur l’intelligence artificielle et hébergée sur la plateforme de données et d’IA waters x. Cette avancée visait à perfectionner les services de détection et de réponse aux menaces managés en permettant aux analystes de sécurité d’enquêter plus vite sur les alertes et en réduisant les services d’exploitation manuels grâce à une identification proactive et précise des risques.
Questions fréquemment posées
Auteur

Tejasv se spécialise dans la recherche secondaire et la validation des données, transformant des informations complexes en informations claires sur le marché. Il soutient les initiatives de recherche multisectorielles en fournissant des renseignements fiables qui éclairent la planification et l'orientation stratégique. Avec une approche disciplinée et axée sur les détails, il met l’accent sur la clarté analytique et l’application pratique. Son intérêt pour la géopolitique et l’histoire éclaire sa perspective plus large du marché. Cette perspective unique lui permet de contextualiser les changements industriels dans des cadres sociopolitiques plus larges, ajoutant ainsi de la profondeur à ses analyses. Il maintient des normes de documentation rigoureuses, rendant ses conclusions vérifiables et facilement reproductibles. Sa capacité à distiller de grandes quantités de données secondaires en résumés concis et prêts à prendre des décisions lui a valu la confiance des chefs de projet dans plusieurs secteurs verticaux. Tejasv suit activement les changements réglementaires et les indicateurs économiques, qu'il intègre dans ses recherches pour améliorer leur pertinence prospective. Son éthique de travail méthodique, combinée à son calme dans des délais serrés, garantit que ses contributions restent à la fois opportunes et percutantes.
Révisé par

Habi est un leader chevronné en recherche et en conseil doté d'une expérience reconnue dans l'accompagnement de clients sur des initiatives stratégiques de croissance et de transformation sur les marchés mondiaux. Il a dirigé des équipes de recherche très performantes qui fournissent des informations exploitables sur l'expansion du marché, les stratégies de fusions et acquisitions, l'évaluation des opportunités, le développement de nouvelles affaires et les lancements de produits. Son portefeuille de projets couvre de grands producteurs pétrochimiques, des fabricants d'appareils électroniques, des sociétés de lubrifiants et d'autres entreprises de premier plan dans divers secteurs industriels et de consommation. Il dirige actuellement le département de recherche chez Kings Research, où il est chargé d'établir le programme de recherche, d'encadrer les analystes et de garantir que les livrables soient prêts pour le client et soutiennent la prise de décision de la direction. Fort d'une vaste expérience en matière d'intelligence de marché, de recherche stratégique et de conseil, Habi apporte une solide compréhension de l'évolution de la dynamique de l'industrie, des paysages concurrentiels, des opportunités émergentes et des défis de croissance des entreprises. Son expertise comprend le développement de cadres de recherche, la traduction de données de marché complexes en recommandations stratégiques exploitables et la collaboration étroite avec des parties prenantes de haut niveau pour répondre à des questions commerciales critiques. Il a également contribué au renforcement des capacités de recherche, au renforcement des méthodologies analytiques et à la promotion d’une culture de qualité et de prise de décision éclairée au sein des équipes de recherche. Son exposition intersectorielle lui permet de relier les tendances du marché aux implications commerciales plus larges et de fournir des perspectives qui aident les organisations à identifier les opportunités, à atténuer les risques et à prendre des décisions stratégiques éclairées.