Uygulama Güvenliği Pazarı Büyüklüğü, Payı, Büyümesi ve Sektör Analizi, Bileşene Göre (Çözüm, Hizmetler), Dağıtıma Göre (Bulut Tabanlı, Şirket İçi), Kuruluşa Göre (Küçük ve Orta Ölçekli İşletmeler, Büyük İşletmeler), Güvenlik Testine Göre, Sektör Dikeyine Göre ve Bölgesel Analiz, 2026-2033
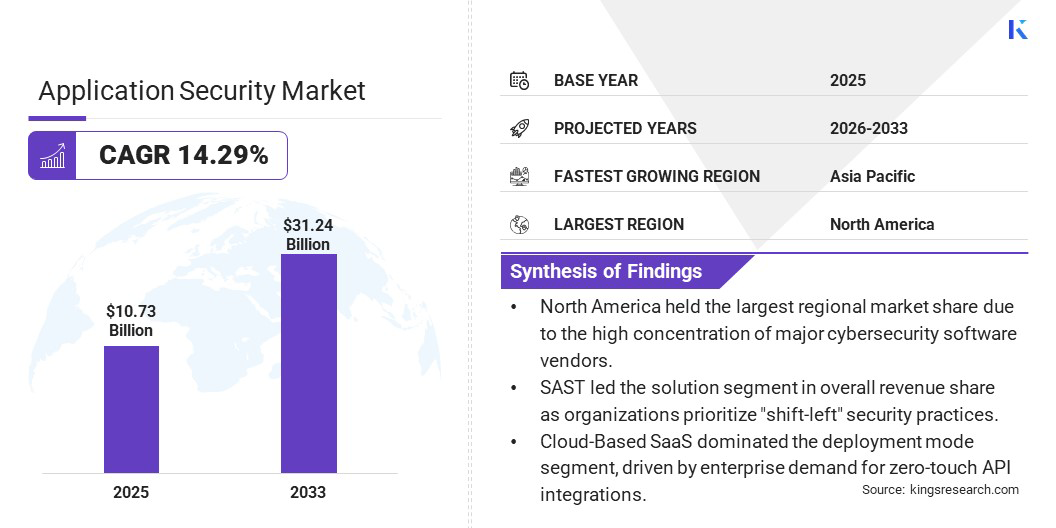
Kings Research verilerine göre, küresel uygulama güvenliği pazarının 2025 yılındaki büyüklüğü USD 10.73 billion olarak gerçekleşmiş olup tahmin döneminde %14,29 CAGR ile büyüyerek 2033 yılında USD 31.24 milyar değerine ulaşması beklenmektedir.
Siber tehditlerin yoğunlaşması, bulut tabanlı uygulamaların yaygınlaşması ve düzenleyici uyumluluk gerekliliklerinin artması pazarın büyümesini destekleyen başlıca etkenler arasında yer almaktadır. Kuruluşlar AI tabanlı güvenlik çözümlerine yönelirken DevSecOps uygulamalarını hayata geçirmekte ve mobil ile web uygulama güvenliğine yönelik yatırımlarını artırmaktadır.
Kuruluşların gelişen siber riskler ve düzenleyici yükümlülükler karşısında uygulamalarını korumak amacıyla sağlam güvenlik çerçevelerine yönelmesi, pazarın ilerlemesini sürdürmesini sağlamaktadır.
Pazardaki başlıca oyuncular arasında IBM Corporation, Qualys, Inc., Veracode, Hewlett Packard Enterprise Development LP, Rapid7, HCL Technologies Limited, Snyk Limited, LevelBlue, Black Duck Software, Inc., Checkmarx Ltd., Open Text Corporation, Broadcom, Thales ve Oracle yer almaktadır.
Siber güvenlik risklerine ilişkin artan farkındalık pazar için önemli bir itici güç olmaya devam etmektedir. Hükümetler, veri ihlallerinin hem finansal hem de itibar açısından yol açabileceği ağır sonuçların bilincinde olarak güvenlik altyapısına yönelik yatırımlarını artırmaktadır.
İşletmeler, uygulamaları siber saldırılara karşı korumak ve düzenleyici uyumluluğu güvence altına almak için güvenlik harcamalarını öncelikli kalem olarak değerlendirmektedir. Kuruluşların proaktif tehdit yönetimi çözümlerini benimsemesiyle birlikte güvenlik bütçeleri sektörler genelinde genişlemektedir. Nitekim Ocak 2024'te Hindistan hükümeti, ülke genelinde siber güvenlik uygulamalarını uyumlaştırmayı hedefleyen stratejik bir kılavuz niteliğindeki Ulusal Siber Güvenlik Referans Çerçevesi'ni (NCRF) hayata geçirdi. Sektöre özgü bir yapıya sahip olan çerçeve; telekomünikasyon, enerji, ulaşım, finans, stratejik varlıklar, devlet kurumları ve sağlık gibi kritik alanları kapsamakta ve siber güvenlik altyapısının güçlendirilmesine yönelik rehberlik sunmaktadır. Çerçeve ayrıca, etkin biçimde uygulanabilmesi için üst yönetim ya da yönetim kurulunun desteğiyle kuruluşların toplam BT bütçelerinin en az yüzde 10'unu siber güvenliğe ayırmalarını önermektedir.
Sıfır güven mimarisi ve çalışma zamanı uygulama öz koruması (RASP) gibi gelişmiş güvenlik araçları, kuruluşların iş dayanıklılığını artırmak ve uzun vadeli sürdürülebilirliği sağlamak amacıyla güvenlik çerçevelerini güçlendirmesiyle birlikte giderek daha fazla ilgi görmektedir. Kapsamlı uygulama güvenlik çözümlerine yönelik talep, gelişmiş siber güvenlik stratejilerine duyulan ihtiyaçla paralel olarak artmayı sürdürmektedir.
Pazarın Başlıca Öne Çıkanları
Kings Research'e göre, pazar büyüklüğü 2025 yılında USD 10.73 billion olarak gerçekleşmiştir.
Uygulama güvenliği sektörünün 2026-2033 döneminde %14,29 CAGR ile büyümesi öngörülmektedir.
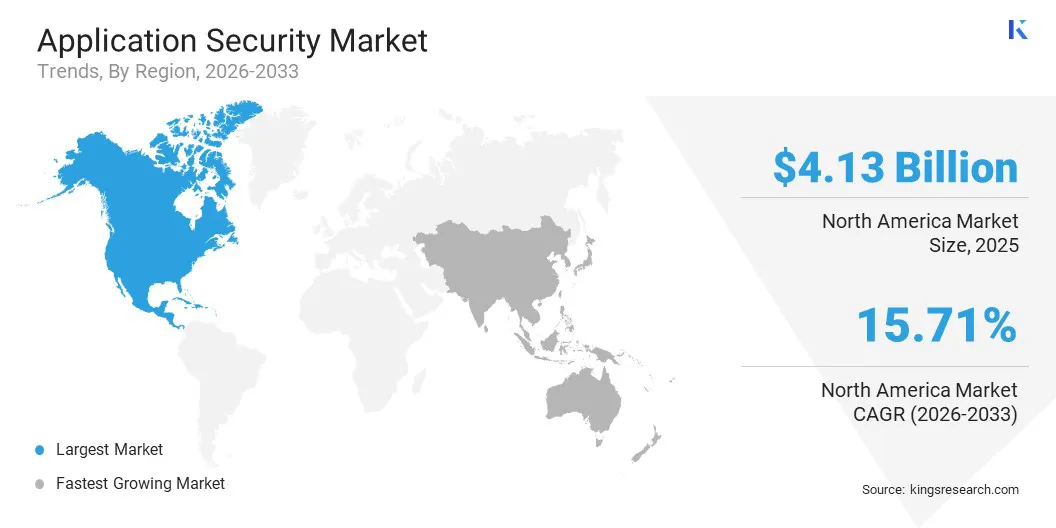
2025 yılında en büyük pazar payına North America sahip olurken, tahmin döneminde en hızlı büyüyen bölge olması beklenen Asia-Pacific öne çıkmaktadır.
Bileşen bazında değerlendirildiğinde, 2025 yılında en büyük pazar payı çözüm segmentine aittir; hizmetler (yönetilen hizmetler) ise tahmin döneminde en yüksek büyümeyi kaydetmesi beklenen segment olarak öne çıkmaktadır.
Dağıtım modeli açısından bakıldığında, bulut tabanlı segment 2025 yılında en büyük pazar payına sahip olmuş ve tahmin döneminde de en yüksek büyümeyi göstermesi beklenmektedir.
Kuruluş büyüklüğüne göre, büyük işletmeler segmenti 2025 yılında en yüksek pazar payını elinde bulundururken, KOBİ'lerin tahmin döneminde en hızlı büyüyen segment olması öngörülmektedir.
Güvenlik testi türüne göre, statik uygulama güvenliği testi (SAST) segmenti 2025 yılında en yüksek pazar payına sahipken, çalışma zamanı uygulama öz korumasının (RASP) tahmin döneminde en hızlı büyüyen segment olması beklenmektedir.
Sektör dikeyine göre, BFSI segmenti 2025 yılında en yüksek pazar payını korurken, Sağlık sektörünün tahmin döneminde en hızlı büyüyen segment olması öngörülmektedir.
Pazar Sürücüsü
Artan Siber Güvenlik Tehditleri ve Veri İhlalleri
Siber saldırıların giderek artması, uygulama güvenliği pazarının temel büyüme dinamiklerinden birini oluşturmaktadır. Farklı sektörlerdeki işletmeler; fidye yazılımı, SQL enjeksiyonu ve siteler arası betik çalıştırma gibi tehditlerin de dahil olduğu geniş bir güvenlik riski yelpazesiyle mücadele etmek durumundadır.
Saldırganlar, yetkisiz erişim sağlamak, hassas verileri ele geçirmek ve operasyonları sekteye uğratmak için uygulamalardaki güvenlik açıklarından yararlanmaktadır. Kuruluşlar, finansal kayıpları ve itibar zararını en aza indirmek amacıyla uygulama güvenliği çözümlerine yatırımı öncelikli gündem maddesi olarak benimsemektedir. National University'nin 2024 yılında yürüttüğü bir araştırmaya göre, bulut ortamı sızmaları bir önceki yıla kıyasla %75 oranında artış gösterdi. 2023 yılında fidye yazılımı saldırıları küresel ölçekte işletmelerin %72'sinden fazlasını etkilerken, veri ihlallerinin %82'sinde bulut tabanlı veriler yer aldı ve fidye yazılımı baskın tehdit konumuna yükseldi. Öte yandan kuruluşların %52'si, iş sistemlerini ve operasyonlarını ciddi biçimde aksatan fidye yazılımı olaylarıyla karşılaştı.
Web uygulama güvenlik duvarları, çalışma zamanı koruması ve otomatik tehdit tespiti gibi ileri güvenlik araçlarına yönelik talep hız kesmeden artmaktadır. Güvenlik çerçevelerini güçlendirmek stratejik bir öncelik haline gelmiş ve bu durum işletmeler genelinde uygulama güvenliği çözümlerinin benimsenmesini hızlandırmıştır.
Pazar Zorluğu
Güvenlik Çözümlerinin Uygulanmasındaki Yüksek Karmaşıklık
Uygulama güvenliği çözümlerinin mevcut BT altyapılarıyla entegrasyonu, sektörün önündeki önemli engellerden biri olmayı sürdürmektedir. Bu süreç kuruluşlar için uyumluluk sorunlarına zemin hazırlamakta, dağıtım maliyetlerini yükseltmekte ve ileri düzey uzmanlık gerektirmektedir.
Şirketler; otomatik güvenlik testi, AI odaklı tehdit tespiti ve dağıtımı kolaylaştıran bulut yerel güvenlik çözümleri gibi alanlara yönelmektedir. Kuruluşlar ayrıca olası aksaklıkların önüne geçmek amacıyla güvenliği yazılım geliştirme yaşam döngüsüne entegre eden DevSecOps modellerini hayata geçirmektedir.
Bunun yanı sıra kuruluşlar, koruma düzeyini iyileştirmek ve dahili BT departmanlarının üzerindeki yükü hafifletmek için yönetilen güvenlik hizmetlerine ve hizmet olarak güvenlik (SECaaS) modellerine başvurmaktadır.
Pazar Eğilimi
DevSecOps Uygulamalarının Genişlemesi
Güvenli yazılım geliştirme pratiklerine verilen önemin artması, uygulama güvenliği pazarındaki büyümeyi besleyen temel eğilimler arasında yer almaktadır. Kuruluşlar, DevSecOps yaklaşımı çerçevesinde güvenliği yazılım geliştirme yaşam döngüsünün (SDLC) her aşamasına entegre etmektedir.
Güvenlik kontrollerinin geliştirme sürecinin her adımına yerleştirilmesi, uygulamaların siber tehditlere karşı direncini önemli ölçüde artırmaktadır. Statik uygulama güvenliği testi (SAST) ve dinamik uygulama güvenliği testi (DAST) gibi araçlar, geliştiricilerin güvenlik açıklarını erken aşamada tespit etmesine olanak tanımaktadır.
Otomatik güvenlik testi, iyileştirme maliyetlerini düşürürken uygulama güvenliğini de pekiştirmektedir. İşletmeler, güvenliği çevik geliştirme süreçleriyle uyumlu kılmak için DevSecOps çerçevelerini öncelikli gündem maddesi olarak benimsemektedir.
Mayıs 2024'te, PlaxidityX, yazılım tanımlı araç (SDV) üreticileri ve tedarikçilerinin karşılaştığı karmaşık güvenlik zorluklarının üstesinden gelmek üzere tasarlanmış PlaxidityX Development Security Operations Platform (DevSecOps platformu) tanıttı. "Sola kaydırma" stratejisini benimseyen platform, güvenlik açıklarını geliştirme sürecinin erken aşamalarında tespit ederek, kusurların sonraki aşamalarda belirlenmesine kıyasla maliyetleri azaltır ve verimliliği artırır.
Uygulama Güvenliği Pazarı Raporu Özeti
Segmentasyon
Detaylar
Bileşene Göre
Çözüm, Hizmetler (Yönetilen, Profesyonel)
Dağıtıma Göre
Bulut Tabanlı, Şirket İçi
Kuruluşa Göre
Küçük ve Orta Ölçekli İşletmeler, Büyük İşletmeler
Güvenlik Testine Göre
Statik Uygulama Güvenliği Testi (SAST), Dinamik Uygulama Güvenliği Testi (DAST), Etkileşimli Uygulama Güvenliği Testi (IAST), Çalışma Zamanı Uygulama Öz Koruması (RASP)
Europe: Fransa, İngiltere, İspanya, Almanya, İtalya, Rusya, Avrupa'nın Geri Kalanı
Asia Pacific: Çin, Japonya, Hindistan, Avustralya, ASEAN, Güney Kore, Asya Pasifik'in Geri Kalanı
Middle East & Africa: Türkiye, BAE, Suudi Arabistan, Güney Afrika, Orta Doğu & Afrika'nın Geri Kalanı
South & Central America: Brezilya, Arjantin, Güney & Orta Amerika'nın Geri Kalanı
Uygulama Güvenliği Pazarı Bölgesel Analizi
Pazar bölgesel olarak North America, Europe, Asia Pacific, Middle East & Africa ve South & Central America şeklinde sınıflandırılmaktadır.
North America, 2025 yılında uygulama güvenliği pazarının en büyük payına sahip bölge konumundadır. Bölgede fidye yazılımı ve veri ihlalleri başta olmak üzere siber saldırıların artan sıklığı ve karmaşıklığı pazarın temel itici güçleri arasında yer almaktadır.
Finans, sağlık ve perakende gibi sektörlerde yaşanan yüksek profilli ihlaller, uygulamalardaki güvenlik açıklarını gün yüzüne çıkarmış ve güvenliği kritik bir öncelik haline getirmiştir. Hassas müşteri verilerini, fikri mülkiyeti ve finansal varlıkları koruma zorunluluğu, gelişmiş güvenlik çözümlerine olan talebi önemli ölçüde artırmıştır.
Şirketler, yetkisiz erişimi engellemek ve siber saldırı riskini en aza indirmek için uygulama güvenliği araçlarına yönelik yatırımlarını sürdürmektedir. FBI'ın 2024 Internet Crime Report'una göre, halk 859.532 siber suç şikayeti iletirken bildirilen kayıplar USD 16 milyarı aşarak 2023'e kıyasla %33'lük bir artışa işaret etmiştir. Kripto para içeren yatırım dolandırıcılığı, USD 6.5 milyarı aşan kayıplarla en yüksek finansal zararın kaynağı olmuştur. California, Texas ve Florida ise en fazla siber suç şikayeti bildiren eyaletler arasında yer almıştır.
Öte yandan North America'daki kuruluşlar, hassas verilerin korunması için güçlü siber güvenlik uygulamaları benimsenmesini zorunlu kılan General Data Protection Regulation (GDPR) ve California Consumer Privacy Act (CCPA) gibi katı veri koruma mevzuatına tabidir. Bu düzenlemeler, uyumluluğun sağlanması ve ağır yaptırımlardan kaçınılması amacıyla uygulama güvenliğine yapılan yatırımları artıran önemli bir baskı unsuru olmuştur.
Asia Pacific pazarının da tahmin döneminde kayda değer bir büyüme sergilemesi öngörülmektedir. Kings Research'e göre, bölgedeki sektörler genelinde hız kazanan dijital dönüşüm süreci, uygulama güvenliği sektörünü şekillendiren temel faktörlerin başında gelmektedir.
İşletmeler, operasyonel verimliliği ve müşteri etkileşimini artırmak amacıyla bulut bilişim, IoT ve mobil uygulamalar gibi dijital teknolojileri giderek daha yaygın biçimde kullanmaktadır. Asian Development Bank'ın 2025 raporuna göre, Güney Asya ülkeleri dijital ekonomileri desteklemek ve kamu hizmetlerine erişimi iyileştirmek için dijital kimlik, birlikte çalışabilir ödemeler ve veri değişim platformları dahil olmak üzere Dijital Kamu Altyapısı'nı (DPI) hızla geliştirmektedir. Bölge, DPI'yi sağlık, eğitim, tarım, ulaşım ve lojistik gibi alanlarda etkin biçimde kullanarak daha kapsayıcı bir dijital ekonomi, sürdürülebilir büyüme ve daha verimli hizmet sunumu için yeni fırsatlar yaratmaktadır.
Bu dijital ekosistemler büyüdükçe saldırı yüzeyi de genişlemekte ve yeni güvenlik açıkları ortaya çıkmaktadır. Finans, sağlık ve imalat gibi sektörlerde hizmetlerin hızla dijitalleşmesi karşısında kuruluşlar; hassas verileri korumak, müşteri güvenini pekiştirmek ve iş sürekliliğini güvence altına almak için gelişmiş uygulama güvenliği çözümlerine yatırım yapmaktadır.
Düzenleyici Çerçeveler
ABD'de, Federal Information Security Modernization Act (FISMA) federal kurumların bilgi sistemlerini güvence altına almasını zorunlu kılmaktadır. Health Insurance Portability and Accountability Act (HIPAA) sağlık bilgilerinin korunmasına ilişkin standartları belirlerken, Gramm-Leach-Bliley Act (GLBA) tüketici finansal bilgilerinin korunmasına odaklanmaktadır. California Consumer Privacy Act (CCPA) ise California sakinlerinin gizlilik haklarını ve tüketici korumalarını güçlendirerek uygulama güvenliği pratiklerini doğrudan etkilemektedir.
European Union (EU)'da, General Data Protection Regulation (GDPR) AB sınırları içindeki tüm bireyler için veri koruma ve gizlilik standartlarını belirleyerek kişisel verilerin korunmasını zorunlu kılmakta ve uygulama güvenliğini doğrudan etkilemektedir.
İngiltere'de, Data Protection Act 2018 GDPR ile uyumlu olup veri işlemeye ilişkin kılavuzlar ortaya koymaktadır. Almanya'da ise Federal Data Protection Act (BDSG) GDPR'yi tamamlayarak kişisel verilerin korunmasını düzenlemekte ve uygulama güvenliği uyumluluğunu desteklemektedir.
Çin'de, Cybersecurity Law kritik bilgi altyapısı ve kişisel verilerin korunmasına yönelik güvenlik önlemlerini hayata geçirmekte ve çeşitli sektörlerdeki uygulama güvenliğini doğrudan etkilemektedir.
Japonya, kişisel verilerin işlenmesini düzenleyen Act on the Protection of Personal Information (APPI) kapsamında hareket etmekte; bu durum şirketlerin uygulama güvenliğine yaklaşımını şekillendirmektedir.
Hindistan'ın Information Technology (Reasonable Security Practices and Procedures and Sensitive Personal Data or Information) Kuralları, hassas kişisel verilerin korunmasına yönelik standartlar belirlemekte ve ülkedeki uygulama güvenliği pratiklerini doğrudan etkilemektedir.
Güney Kore'nin Personal Information Protection Act (PIPA), kişisel bilgilerin toplanmasını, kullanılmasını ve korunmasını kapsamlı biçimde düzenlemekte ve uygulama güvenliği politikaları üzerinde belirleyici bir etki yaratmaktadır.
Rekabet Ortamı
Uygulama güvenliği sektörü, köklü şirketlerin yanı sıra hızla büyüyen yeni oyuncuları da bünyesinde barındıran çok katmanlı bir rekabet yapısına sahiptir. Önde gelen pazar oyuncuları, finans, sağlık ve enerji gibi kritik altyapı sektörlerinin dayanıklılığını artırmak amacıyla finansman sağlamaya ve stratejik yatırımlar yapmaya odaklanmaktadır.
Pek çok firma, gelişen siber tehditlere karşı etkin koruma sağlayan AI odaklı güvenlik çözümleri ve blockchain tabanlı sistemler gibi ileri teknolojileri geliştirmek için hem kamu kurumlarından hem de özel yatırımcılardan finansman temin etmektedir. Bu yatırımlar, son teknoloji güvenlik çözümlerinin geliştirilmesini hızlandırırken şirketlerin operasyonlarını ölçeklendirmesine de zemin hazırlamaktadır.
Temmuz 2024'te, IBM Corporation, Cybersecurity Protection and Response (CPR) programını desteklemek üzere U.S. Agency for International Development (USAID)'den ilk dilim olarak USD 26 milyon finansmanı kapsayan beş yıllık bir sözleşme aldı. Bu girişim, USAID'in Europe ve Eurasia (E&E) bölgesindeki ev sahibi hükümetlerin siber güvenlik müdahale kapasitesini güçlendirmeyi ve genişletmeyi hedeflemektedir.
Uygulama Güvenliği Pazarındaki Kilit Şirketler
IBM Corporation
Qualys, Inc.
Veracode
Hewlett Packard Enterprise Development LP
Rapid7
HCL Technologies Limited
Snyk Limited
LevelBlue
Black Duck Software, Inc.
Checkmarx Ltd.
Broadcom
Thales
Oracle
Open Text Corporation
Son Gelişmeler
Mayıs 2026'da, Akamai Technologies, tarayıcı güvenliği alanında faaliyet gösteren LayerX'i satın almak için USD 205 milyon değerinde bir anlaşma duyurdu. Söz konusu satın alma, Akamai'nin Zero Trust ve uygulama güvenliği portföyünü tarayıcı yerel kontrolleri ve AI kullanım korumasıyla zenginleştirmeyi amaçlamaktadır.
Ocak 2025'te, Veracode, kötü amaçlı paketleri analiz etme, tespit etme ve etkisiz hale getirme teknolojisi de dahil olmak üzere Phylum, Inc.'in seçili varlıklarını bünyesine kattı. Bu satın alma, Veracode'un açık kaynak kütüphanelerindeki kötü amaçlı kodu tanımlama ve engelleme kapasitesini güçlendirerek yazılım tedarik zinciri risk yönetimine yaptığı yatırımı bir adım daha ileri taşımaktadır.
Mart 2026'da, OneSpan, mobil uygulama koruma çözümleri sağlayıcısı Build38'in satın alımını tamamladı. Build38'in teknolojisi; sürekli uygulama içi koruma ve AI destekli savunmalar dahil olmak üzere OneSpan'ın App Shielding yetenekleriyle bütünleştirilmektedir.
Araştırma Metodolojisi
Bu Bilgileri Nasıl Topluyoruz
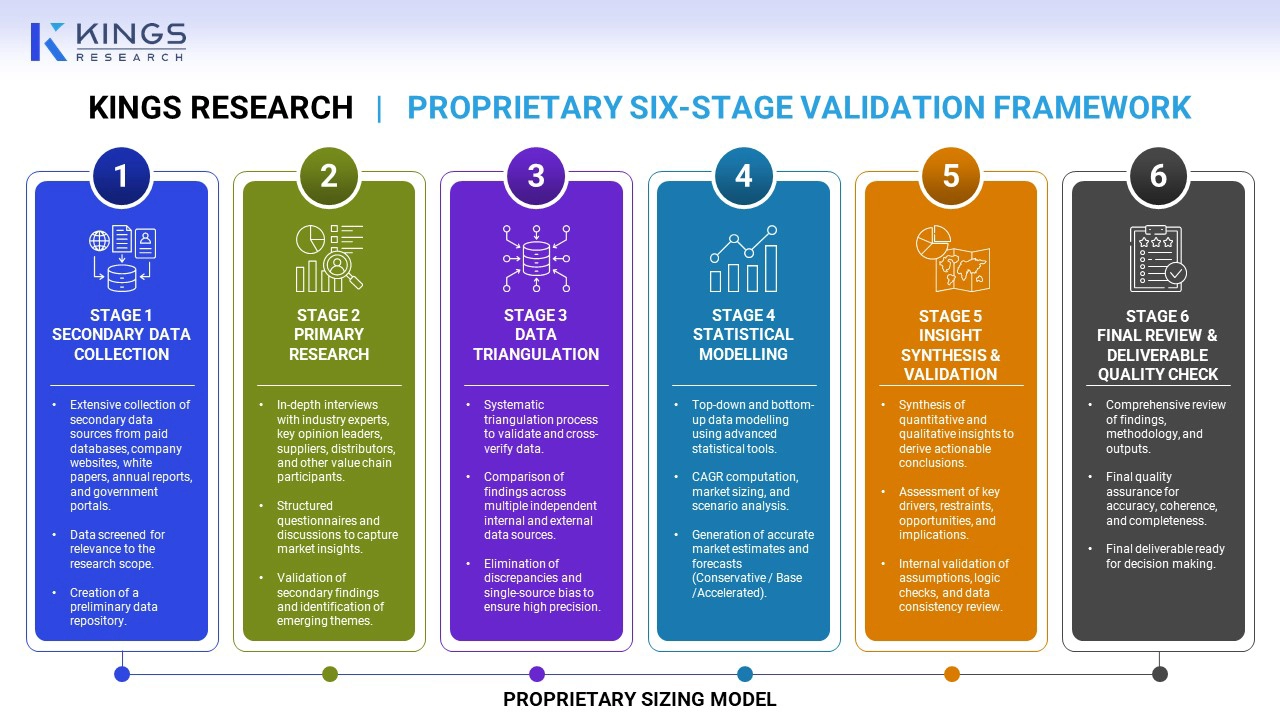
Metodolojimiz kapsamında birden fazla bağımsız ve kamuya açık araştırma veri tabanından derlenen bilgiler, düzenleyici dosyalar ve halka açık şirket açıklamalarıyla karşılaştırılarak ayrıca doğrulanmaktadır. Tüm tahminler çapraz doğrulama sürecinden geçirilmekte; tek kaynağa dayanan hiçbir veri doğrulanmadan sunulmamaktadır.
Sıkça Sorulan Sorular
Uygulama güvenliği pazarı için tahmin dönemindeki beklenen CAGR nedir?
2025 yılında sektörün büyüklüğü ne kadardı?
Pazarı yönlendiren başlıca faktörler nelerdir?
Pazardaki kilit oyuncular kimlerdir?
Tahmin döneminde pazardaki en hızlı büyüyen bölge hangisidir?
2033 yılında pazarın en büyük payına hangi segmentin sahip olması beklenmektedir?
Sunanda, güçlü alanlar arası uzmanlığa sahip, pazar eğilimlerini belirlemede ve tüketim malları, yiyecek ve içecek, sağlık hizmetleri ve daha fazlası dahil olmak üzere çeşitli sektörlerde anlayışlı analizler sunmada uzman, yetkin bir araştırma analistidir. Farklı sektörlerden içgörüleri birleştirme yeteneği, çeşitli iş bağlamlarında stratejik karar almayı destekleyen eyleme dönüştürülebilir öneriler sunmasına olanak tanıyor. Sunanda'nın araştırması, kapsamlı veri analizi ve ilgili, veriye dayalı içgörüler sağlama konusundaki kararlılığı tarafından yönlendirilmektedir. Kalıplara olan keskin bakış açısı, ortaya çıkan fırsatları ana akım haline gelmeden önce tespit etmesine olanak tanıyor. Sunanda'nın sektörler arası öğrenmelerin sentezi, çoğu zaman müşterilerin paha biçilmez bulduğu alışılmadık çözümleri ortaya çıkarıyor. Analitik çerçevelerini her sektörün benzersiz nüanslarına uyacak şekilde uyarlayarak raporların hem doğru hem de bağlamsal olarak alakalı olmasını sağlar. Müşteriler, onun titizlik ve içgörüyle beklentileri sürekli olarak aşan, kısa teslim tarihleri altında net, eyleme dönüştürülebilir bulgular sunma yeteneğini takdir ediyor.
Habi, küresel pazarlarda stratejik büyüme ve dönüşüm girişimleri konusunda müşterilere rehberlik etme konusunda tanınmış deneyime sahip deneyimli bir araştırma ve danışmanlık lideridir. Pazarın genişletilmesi, birleşme ve satın alma stratejileri, fırsat değerlendirmesi, yeni iş geliştirme ve ürün lansmanları hakkında eyleme dönüştürülebilir bilgiler sunan yüksek performanslı araştırma ekiplerine liderlik etti. Proje portföyü büyük petrokimya üreticilerini, elektronik cihaz imalatçılarını, madeni yağ şirketlerini ve çeşitli endüstriyel ve tüketici sektörlerindeki diğer önde gelen işletmeleri kapsamaktadır. Şu anda Kings Research'te araştırma departmanının başkanlığını yapıyor ve burada araştırma gündeminin belirlenmesinden, analistlere danışmanlık yapılmasından ve yöneticinin karar verme sürecini destekleyen müşteriye hazır çıktıların sağlanmasından sorumludur. Pazar istihbaratı, stratejik araştırma ve danışmanlık alanlarındaki kapsamlı deneyimiyle Habi, gelişen endüstri dinamikleri, rekabetçi ortamlar, ortaya çıkan fırsatlar ve ticari büyüme zorlukları hakkında güçlü bir anlayış getiriyor. Uzmanlığı, araştırma çerçeveleri geliştirmeyi, karmaşık pazar verilerini eyleme geçirilebilir stratejik önerilere dönüştürmeyi ve kritik iş sorularını ele almak için üst düzey paydaşlarla yakın çalışmayı içerir. Ayrıca araştırma yeteneklerinin geliştirilmesine, analitik metodolojilerin güçlendirilmesine ve araştırma ekipleri içinde kalite ve içgörü odaklı karar alma kültürünün geliştirilmesine katkıda bulunmuştur. Sektörler arası deneyimi, pazar eğilimlerini daha geniş iş sonuçlarıyla ilişkilendirmesine ve kuruluşların fırsatları tanımlamasına, riskleri azaltmasına ve bilinçli stratejik kararlar almasına yardımcı olan perspektifler sunmasına olanak tanıyor.