Объем, доля, рост и отраслевой анализ рынка безопасности приложений, по компоненту (решение, услуги), по типу развертывания (облачное, локальное), по организации (малые и средние предприятия, крупные предприятия), по тестированию безопасности, по отраслевой вертикали и региональный анализ, 2026-2033
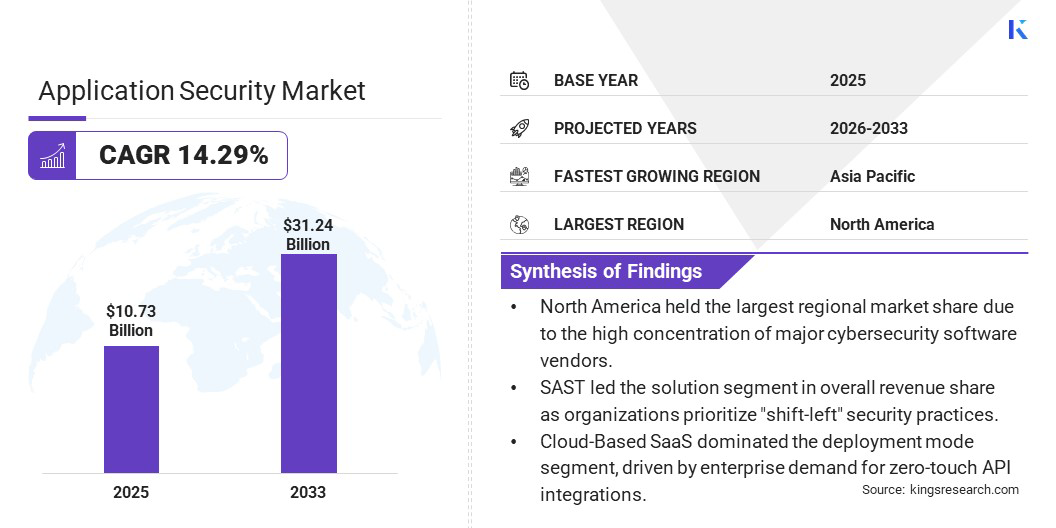
По данным Kings Research, объем мирового рынка безопасности приложений в 2025 году составил USD 10.73 billion и, по прогнозам, достигнет USD 31.24 billion к 2033 году при CAGR 14.29% в течение прогнозного периода.
Рост рынка обусловлен усилением киберугроз, широким распространением облачных приложений и ужесточением требований регуляторов. Организации внедряют решения безопасности на базе AI, переходят на практики DevSecOps и наращивают инвестиции в защиту мобильных и веб-приложений.
Развитие рынка определяется стремлением организаций выстроить надёжные системы защиты приложений в условиях постоянно меняющегося ландшафта киберрисков и усиливающегося регуляторного давления.
Среди ключевых игроков рынка — IBM Corporation, Qualys, Inc., Veracode, Hewlett Packard Enterprise Development LP, Rapid7, HCL Technologies Limited, Snyk Limited, LevelBlue, Black Duck Software, Inc., Checkmarx Ltd., Open Text Corporation, Broadcom, Thales и Oracle.
Дополнительным стимулом для рынка служит рост осведомлённости о рисках кибербезопасности. Правительства всё отчётливее осознают масштаб финансовых и репутационных потерь от утечек данных и увеличивают инвестиции в инфраструктуру безопасности.
Предприятия наращивают расходы на безопасность, стремясь защитить приложения от кибератак и выполнить требования регуляторов. Бюджеты на информационную безопасность растут во всех отраслях, а организации переходят к проактивным подходам управления угрозами. Так, в январе 2024 года правительство Индии запустило National Cybersecurity Reference Framework (NCRF) — стратегический документ, призванный унифицировать практики кибербезопасности в стране. Фреймворк носит отраслевой характер и охватывает критически важные секторы: телекоммуникации, энергетику, транспорт, финансы, стратегические организации, государственные ведомства и здравоохранение, предоставляя рекомендации по укреплению инфраструктуры кибербезопасности. В частности, организациям рекомендуется направлять на кибербезопасность не менее 10 процентов совокупного IT-бюджета при непосредственной поддержке высшего руководства или совета директоров.
Передовые инструменты защиты — в том числе архитектура нулевого доверия и самозащита приложений в реальном времени (RASP) — пользуются всё большим спросом по мере того, как организации укрепляют системы безопасности ради повышения операционной устойчивости. Спрос на комплексные решения безопасности приложений продолжает расти на фоне необходимости совершенствования стратегий кибербезопасности.
Ключевые тенденции рынка
По данным Kings Research, объем рынка в 2025 году составил USD 10.73 billion.
Ожидается, что рынок безопасности приложений будет расти с CAGR 14.29% в период с 2026 по 2033 год.
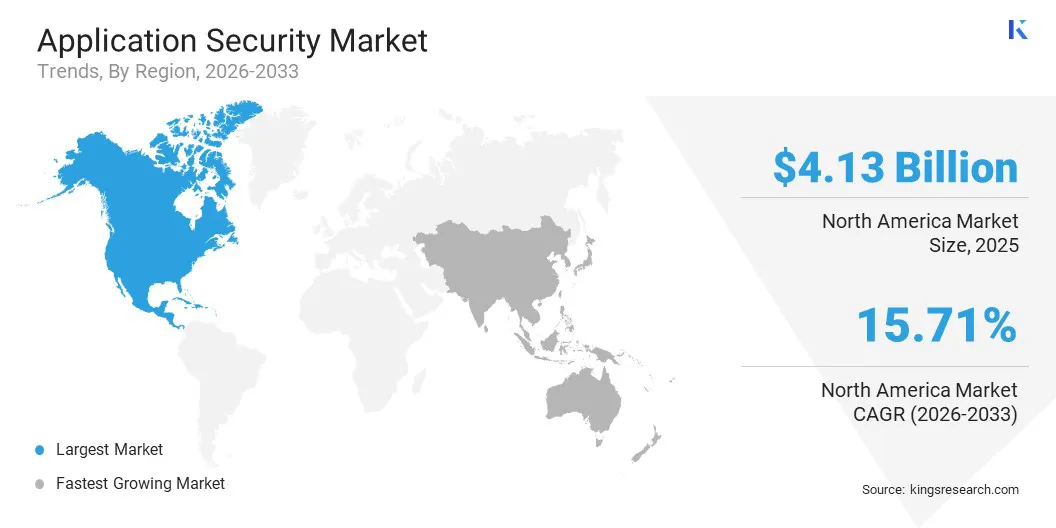
В 2025 году лидирующие позиции по доле рынка занимала North America; наиболее высокие темпы роста в прогнозном периоде ожидаются в регионе Asia-Pacific.
В разрезе компонентов наибольшую долю рынка в 2025 году занимал сегмент решений; максимальный рост в прогнозном периоде прогнозируется в сегменте услуг (управляемые услуги).
По типу развертывания наибольшую долю рынка в 2025 году занимал облачный сегмент; он же, по прогнозам, продемонстрирует наиболее высокие темпы роста в прогнозном периоде.
В разрезе организаций наибольшую долю рынка в 2025 году занимал сегмент крупных предприятий; наиболее высокий рост в прогнозном периоде ожидается в сегменте SMEs.
По типу тестирования безопасности наибольшую долю рынка в 2025 году занимал сегмент static application security testing (SAST); наиболее высокий рост в прогнозном периоде прогнозируется в сегменте runtime application self-protection (RASP).
В разрезе отраслевых вертикалей наибольшую долю рынка в 2025 году занимал сегмент BFSI; наиболее высокие темпы роста в прогнозном периоде ожидаются в сегменте Healthcare.
Драйвер рынка
Рост угроз кибербезопасности и утечек данных
Нарастающая частота кибератак выступает одним из ключевых драйверов рынка безопасности приложений. Предприятия во всех отраслях сталкиваются с расширяющимся спектром угроз — программами-вымогателями, SQL-инъекциями, межсайтовым скриптингом и другими видами атак.
Злоумышленники эксплуатируют уязвимости в приложениях для получения несанкционированного доступа, хищения конфиденциальных данных и нарушения операционной деятельности. Организации наращивают инвестиции в решения безопасности приложений, стремясь минимизировать финансовые потери и репутационный ущерб. Согласно исследованию National University 2024 года, число вторжений в облачные среды выросло на 75% по сравнению с предыдущим годом. В 2023 году атаки программ-вымогателей затронули более 72% предприятий по всему миру. Облачные данные фигурировали в 82% случаев утечек, что подтверждает доминирующую роль программ-вымогателей среди актуальных угроз. При этом 52% организаций столкнулись с инцидентами, которые серьёзно нарушили их бизнес-процессы и операционную деятельность.
Спрос на передовые инструменты защиты — межсетевые экраны веб-приложений, средства защиты во время выполнения и системы автоматизированного обнаружения угроз — неуклонно растёт. Укрепление систем безопасности превратилось в стратегический приоритет, ускоряя внедрение решений безопасности приложений на предприятиях.
Вызов рынка
Высокая сложность внедрения решений безопасности
Интеграция решений безопасности приложений в существующую IT-инфраструктуру остаётся одним из главных сдерживающих факторов для отрасли. Она порождает проблемы совместимости, увеличивает затраты на развертывание и требует узкоспециализированных компетенций.
В ответ компании обращаются к автоматизированному тестированию безопасности, обнаружению угроз на базе AI и облачным решениям, упрощающим процесс развертывания. Всё шире применяются модели DevSecOps, встраивающие функции безопасности непосредственно в жизненный цикл разработки ПО и позволяющие избежать операционных сбоев.
Помимо этого, организации активно используют управляемые услуги безопасности и модели security-as-a-service (SECaaS), что позволяет повысить уровень защиты и снизить нагрузку на внутренние IT-подразделения.
Тренд рынка
Расширение практик DevSecOps
Усиление внимания к принципам безопасной разработки ПО становится важным фактором роста рынка безопасности приложений. Организации интегрируют требования безопасности на всех этапах жизненного цикла разработки ПО (SDLC) в рамках практик DevSecOps.
Встраивание средств контроля безопасности на каждом этапе разработки повышает устойчивость приложений к киберугрозам. Инструменты тестирования — static application security testing (SAST) и dynamic application security testing (DAST) — позволяют разработчикам выявлять уязвимости на ранних стадиях.
Автоматизированное тестирование безопасности сокращает затраты на устранение уязвимостей и повышает защищённость приложений. Предприятия делают ставку на DevSecOps, чтобы органично встроить требования безопасности в гибкие процессы разработки.
В мае 2024 года компания PlaxidityX представила PlaxidityX Development Security Operations Platform (платформу DevSecOps), предназначенную для решения сложных задач безопасности, стоящих перед производителями программно-определяемых автомобилей (SDV) и их поставщиками. Применяя стратегию «shift left», платформа обнаруживает уязвимости безопасности на ранних этапах разработки, снижая затраты и повышая эффективность по сравнению с выявлением дефектов на более поздних стадиях.
Краткий обзор отчета о рынке безопасности приложений
Europe: France, UK, Spain, Germany, Italy, Russia, остальная Europe
Asia Pacific: China, Japan, India, Australia, ASEAN, South Korea, остальная Asia Pacific
Middle East & Africa: Turkey, UAE, Saudi Arabia, South Africa, остальная Middle East & Africa
South & Central America: Brazil, Argentina, остальная South & Central America
Региональный анализ рынка безопасности приложений
В региональном разрезе рынок охватывает North America, Europe, Asia Pacific, Middle East & Africa и South & Central America.
В 2025 году наибольшую долю рынка безопасности приложений занимала North America. Ключевым фактором роста в регионе служит нарастающая частота и сложность кибератак — прежде всего программ-вымогателей и утечек данных.
Резонансные инциденты в финансовом секторе, здравоохранении и розничной торговле обнажили уязвимости приложений и вывели информационную безопасность в число стратегических приоритетов. Необходимость защиты персональных данных клиентов, интеллектуальной собственности и финансовых активов обусловила резкий рост спроса на передовые решения в области безопасности.
Компании активно инвестируют в инструменты безопасности приложений для предотвращения несанкционированного доступа и снижения рисков кибератак. Согласно отчёту FBI Internet Crime Report 2024, от населения поступило 859,532 жалобы на киберпреступления, а совокупный ущерб превысил USD 16 billion — рост на 33% по сравнению с 2023 годом. Наибольшие потери пришлись на инвестиционное мошенничество с криптовалютой — свыше USD 6.5 billion. Больше всего жалоб на киберпреступления зафиксировано в California, Texas и Florida.
Помимо этого, организации North America обязаны соблюдать жёсткие требования законодательства о защите данных — в частности, General Data Protection Regulation (GDPR) и California Consumer Privacy Act (CCPA), — которые предписывают внедрение надёжных практик кибербезопасности для защиты конфиденциальной информации. Эти нормативные требования стимулируют рост инвестиций в безопасность приложений и побуждают компании избегать значительных регуляторных штрафов.
Высокий потенциал роста в прогнозном периоде демонстрирует и рынок Asia Pacific. По оценке Kings Research, главным драйвером отрасли безопасности приложений в регионе служат ускоряющиеся темпы цифровой трансформации в различных секторах экономики.
Предприятия всё активнее внедряют цифровые технологии — облачные вычисления, IoT и мобильные приложения — для повышения операционной эффективности и улучшения взаимодействия с клиентами. Согласно докладу Asian Development Bank за 2025 год, страны Южной Азии планомерно развивают Digital Public Infrastructure (DPI), включая системы цифровой идентификации, интероперабельные платёжные решения и платформы обмена данными, в целях поддержки цифровой экономики и расширения доступа к государственным услугам. DPI находит применение в здравоохранении, образовании, сельском хозяйстве, транспорте и логистике, открывая возможности для более широкого цифрового вовлечения, экономического роста и повышения качества предоставляемых услуг.
По мере расширения цифровых экосистем увеличивается и поверхность атаки, порождая новые уязвимости. Организации инвестируют в передовые решения безопасности приложений для защиты конфиденциальных данных, поддержания доверия клиентов и обеспечения непрерывности бизнеса в условиях масштабной цифровизации финансового, медицинского и производственного секторов.
Нормативно-правовая база
В U.S. Federal Information Security Modernization Act (FISMA) обязывает федеральные ведомства обеспечивать безопасность информационных систем. Health Insurance Portability and Accountability Act (HIPAA) устанавливает стандарты защиты медицинской информации, а Gramm-Leach-Bliley Act (GLBA) регулирует защиту финансовых данных потребителей. Кроме того, California's Consumer Privacy Act (CCPA) расширяет права жителей California в сфере конфиденциальности и защиты персональных данных, оказывая непосредственное влияние на практики безопасности приложений.
В European Union (EU) General Data Protection Regulation (GDPR) устанавливает единые стандарты защиты данных и конфиденциальности для всех лиц на территории EU, напрямую определяя требования к безопасности приложений в части защиты персональных данных.
В UK Data Protection Act 2018 приведён в соответствие с GDPR и закрепляет принципы обработки данных; в Germany Federal Data Protection Act (BDSG) дополняет GDPR, регулируя защиту персональных данных и обеспечивая соблюдение требований к безопасности приложений.
В China Cybersecurity Law предусматривает комплекс мер по защите критической информационной инфраструктуры и персональных данных, оказывая влияние на безопасность приложений в различных секторах экономики.
Japan обеспечивает соблюдение Act on the Protection of Personal Information (APPI), регулирующего обращение с персональными данными и определяющего подходы компаний к безопасности приложений.
India's Information Technology (Reasonable Security Practices and Procedures and Sensitive Personal Data or Information) Rules устанавливают стандарты защиты конфиденциальных персональных данных, напрямую влияя на практики безопасности приложений в стране.
South Korea's Personal Information Protection Act (PIPA) регулирует сбор, использование и защиту персональной информации, оказывая существенное влияние на политику безопасности приложений.
Конкурентная среда
Рынок безопасности приложений отличается высокой насыщенностью: на нём представлены как крупные корпорации, так и быстрорастущие компании. Ведущие игроки сосредоточены на привлечении финансирования и стратегических инвестициях, направленных на повышение устойчивости критически важных секторов — финансов, здравоохранения и энергетики.
Многие компании привлекают финансирование как от государственных структур, так и от частных инвесторов для разработки передовых технологий защиты — решений на основе AI и систем на базе блокчейна, способных противостоять эволюционирующим киберугрозам. Эти инвестиции ускоряют создание инновационных решений безопасности и позволяют компаниям масштабировать бизнес.
В июле 2024 года IBM Corporation заключила пятилетний контракт с первоначальным финансированием в размере USD 26 million с U.S. Agency for International Development (USAID) для поддержки программы Cybersecurity Protection and Response (CPR). Инициатива направлена на укрепление и развитие потенциала кибербезопасности USAID применительно к правительствам принимающих стран в регионе Europe и Eurasia (E&E).
Ключевые компании на рынке безопасности приложений
IBM Corporation
Qualys, Inc.
Veracode
Hewlett Packard Enterprise Development LP
Rapid7
HCL Technologies Limited
Snyk Limited
LevelBlue
Black Duck Software, Inc.
Checkmarx Ltd.
Broadcom
Thales
Oracle
Open Text Corporation
Последние события
В мае 2026 годаAkamai Technologies объявила о соглашении на сумму USD 205 million о приобретении LayerX — компании, специализирующейся на безопасности браузеров. Сделка направлена на расширение портфеля решений Zero Trust и безопасности приложений Akamai за счёт нативных браузерных средств контроля и защиты от злоупотреблений AI.
В январе 2025 годаVeracode приобрела отдельные активы Phylum, Inc., включая технологию анализа, обнаружения и нейтрализации вредоносных пакетов. Приобретение усиливает возможности Veracode по выявлению и блокированию вредоносного кода в библиотеках с открытым исходным кодом и продвигает её инвестиции в управление рисками цепочки поставок ПО.
В марте 2026 годаOneSpan завершила приобретение Build38 — поставщика решений для защиты мобильных приложений. Технология Build38 интегрируется в функциональность App Shielding компании OneSpan, дополняя её непрерывной внутриприложенческой защитой и средствами защиты с поддержкой AI.
Методология исследования
Как мы собираем эту информацию
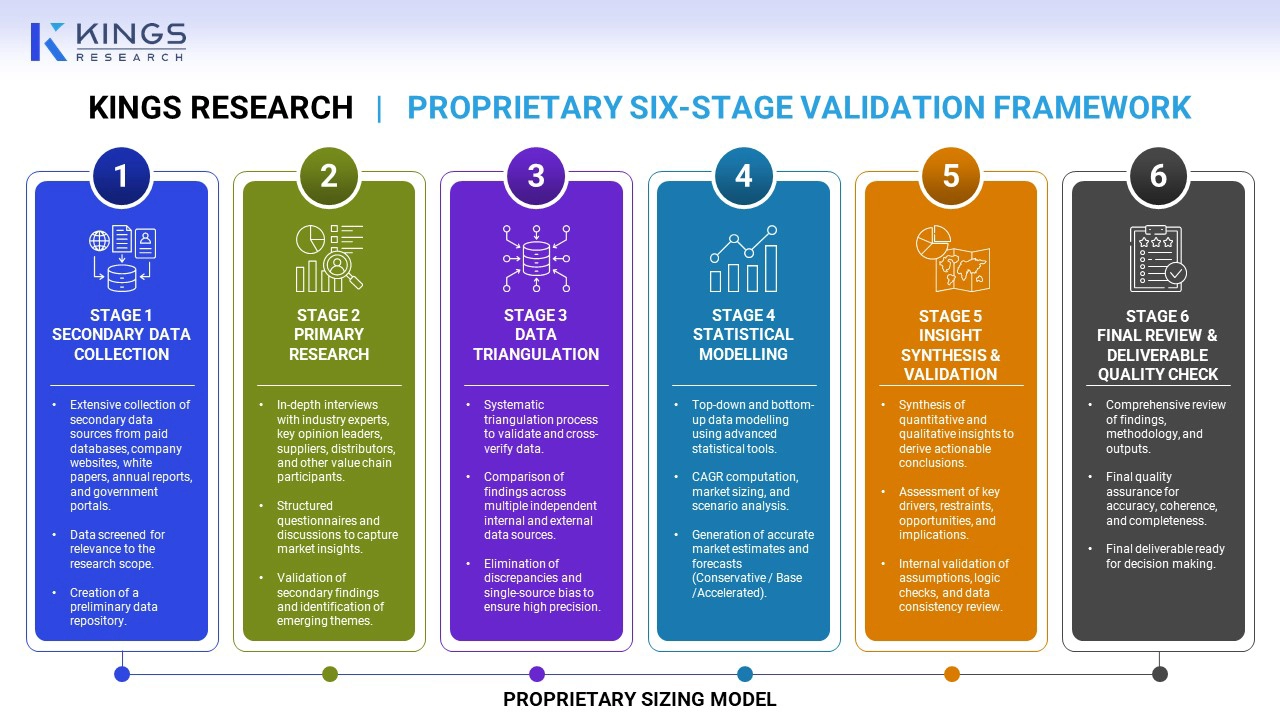
В основе нашей методологии лежит триангуляция данных из нескольких независимых и общедоступных исследовательских баз данных с последующей верификацией на основе регуляторных документов и публичных корпоративных раскрытий. Все оценки проходят перекрёстную проверку; данные из единственного источника не используются без дополнительного подтверждения.
Часто задаваемые вопросы
Какой ожидаемый CAGR для рынка безопасности приложений в прогнозный период?
Каков был объем отрасли в 2025 году?
Каковы основные факторы, стимулирующие рынок?
Кто ключевые игроки на рынке?
Какой регион является самым быстрорастущим на рынке в прогнозный период?
Какой сегмент, как ожидается, будет занимать наибольшую долю рынка в 2033 году?
Сунанда — опытный аналитик-исследователь с глубоким междисциплинарным опытом, превосходно определяющий рыночные тенденции и предоставляющий глубокий анализ в различных отраслях, включая потребительские товары, продукты питания и напитки, здравоохранение и многое другое. Ее способность объединять идеи из различных секторов позволяет ей предлагать действенные рекомендации, которые поддерживают принятие стратегических решений в различных бизнес-контекстах. Исследования Сунанды основаны на тщательном анализе данных и ее стремлении предоставить актуальную информацию на основе данных. Ее острый взгляд на закономерности позволяет ей замечать новые возможности до того, как они станут мейнстримом. Синтез межотраслевых знаний, проведенный Сунандой, часто выявляет нетрадиционные решения, которые клиенты считают бесценными. Она адаптирует свои аналитические системы с учетом уникальных нюансов каждой отрасли, обеспечивая точность и контекстуальность отчетов. Клиенты ценят ее способность предоставлять четкие и действенные результаты в сжатые сроки, постоянно превосходя ожидания благодаря ее тщательности и проницательности.
Хаби — опытный руководитель исследований и консалтинга с известным опытом консультирования клиентов по инициативам стратегического роста и трансформации на мировых рынках. Он возглавлял высокопроизводительные исследовательские группы, которые предоставляют действенную информацию о расширении рынка, стратегиях слияний и поглощений, оценке возможностей, развитии нового бизнеса и запуске продуктов. В его портфолио проектов входят крупные нефтехимические производители, производители электронного оборудования, компании по производству смазочных материалов и другие ведущие предприятия в различных промышленных и потребительских секторах. В настоящее время он возглавляет исследовательский отдел Kings Research, где отвечает за разработку программы исследований, наставничество для аналитиков и обеспечение готовых к использованию результатов для клиентов, которые поддерживают принятие решений руководителями. Обладая обширным опытом в области анализа рынка, стратегических исследований и консалтинга, Хаби хорошо понимает развивающуюся динамику отрасли, конкурентную среду, новые возможности и проблемы роста бизнеса. Его опыт включает разработку исследовательских рамок, преобразование сложных рыночных данных в практические стратегические рекомендации, а также тесное сотрудничество со старшими заинтересованными сторонами для решения важнейших бизнес-вопросов. Он также внес свой вклад в создание исследовательских возможностей, укрепление аналитических методологий и развитие культуры принятия решений на основе качества и знаний в исследовательских группах. Его межотраслевые знания позволяют ему связывать рыночные тенденции с более широкими последствиями для бизнеса и предлагать перспективы, которые помогают организациям выявлять возможности, снижать риски и принимать обоснованные стратегические решения.