


今すぐお問い合わせ
アプリケーションセキュリティ市場の概要
Kings Researchによると、グローバルアプリケーションセキュリティ市場規模は2025年にUSD 10.73 billionと評価され、2033年までにUSD 31.24 billionに達すると予測されており、予測期間中のCAGRは14.29%となっています。
サイバー脅威の増加、クラウドベースアプリケーションの普及、規制コンプライアンスへの対応強化を背景に、市場は拡大を続けています。各組織はAIベースのセキュリティソリューションを導入し、DevSecOpsの実践へと移行するとともに、モバイルおよびウェブアプリケーションのセキュリティへの投資を積極的に進めています。
進化するサイバーリスクや規制要件への対応として、組織はアプリケーションを保護する強固なセキュリティフレームワークの整備に力を入れており、これが市場成長の主要な推進力となっています。
市場における主要企業としては、IBM Corporation、Qualys, Inc.、Veracode、Hewlett Packard Enterprise Development LP、Rapid7、HCL Technologies Limited、Snyk Limited、LevelBlue、Black Duck Software, Inc.、Checkmarx Ltd.、Open Text Corporation、Broadcom、Thales、およびOracleが挙げられます。
サイバーセキュリティリスクへの意識の高まりが市場を牽引しています。各国政府はデータ侵害が財務面・評判面に与える深刻な影響を認識し、セキュリティインフラへの投資を拡大しています。
企業はサイバー攻撃からアプリケーションを守り、規制コンプライアンスを確保するため、セキュリティ投資を優先課題に位置づけています。業界全体でセキュリティ予算は拡大傾向にあり、組織は積極的な脅威管理ソリューションの採用を進めています。例えば、2024年1月にインド政府は、国内のサイバーセキュリティ実践の標準化を目的とした戦略的ガイドラインである国家サイバーセキュリティ参照フレームワーク(NCRF)を策定しました。このフレームワークはセクター別に構成されており、通信、電力、交通、金融、戦略的組織、政府機関、医療などの重要セクターを対象に、サイバーセキュリティインフラ強化に向けたガイダンスを提供しています。また、フレームワークの実効性を確保するため、組織が上級管理職または取締役会の支援のもと、IT予算全体の少なくとも10%をサイバーセキュリティに充てることを推奨しています。
ビジネスレジリエンスの強化と長期的な持続可能性の確保を目指す組織がセキュリティフレームワークを高度化する中、ゼロトラストアーキテクチャやランタイムアプリケーション自己防御(RASP)といった先進的なセキュリティツールへの注目が高まっています。サイバーセキュリティ戦略の高度化に対するニーズを背景に、包括的なアプリケーション セキュリティソリューション への需要は引き続き拡大しています。
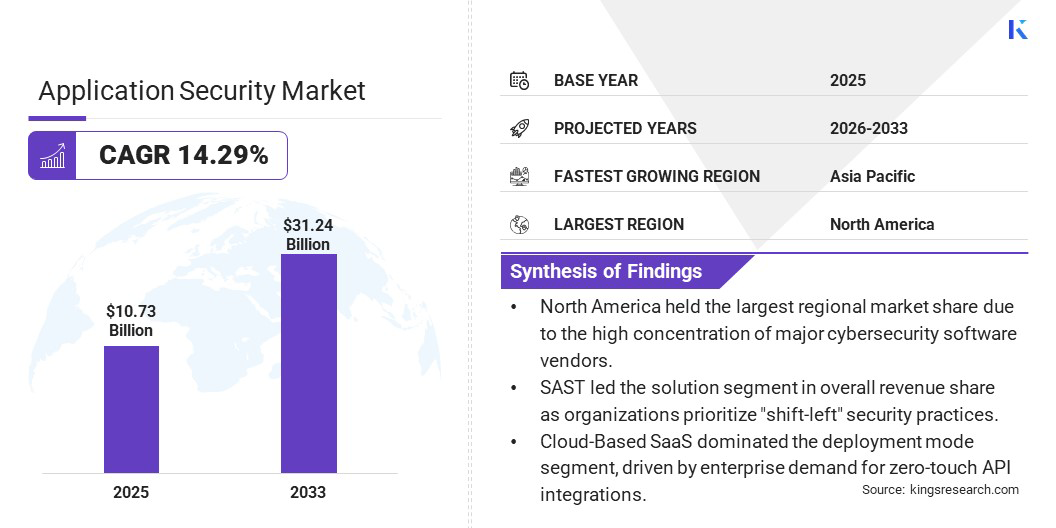
主要な市場ハイライト
- Kings Researchによると、市場規模は2025年にUSD 10.73 billionと評価されました。
- アプリケーションセキュリティ業界は、2026年から2033年にかけてCAGR14.29%での成長が予測されています。
- 2025年はNorth Americaが最大の市場シェアを占めており、予測期間を通じてAsia-Pacificが最も急速に成長する地域になると見込まれています。
- コンポーネント別では、2025年にソリューションが最大の市場シェアを占め、予測期間中はサービス(マネージドサービス)が最も高い成長を示すと予想されます。
- 展開モード別では、クラウドベースセグメントが2025年に最大の市場シェアを占め、予測期間中も最も高い成長を示すと予想されます。
- 組織別では、大企業セグメントが2025年に最大の市場シェアを占め、予測期間中は中小企業(SMEs)が最も高い成長を示すと予想されます。
- セキュリティテスト別では、静的アプリケーションセキュリティテスト(SAST)セグメントが2025年に最大の市場シェアを占め、予測期間中はランタイムアプリケーション自己防御(RASP)が最も高い成長を示すと予想されます。
- 業界垂直別では、BFSIセグメントが2025年に最大の市場シェアを占め、予測期間中は医療分野が最も高い成長を示すと予想されます。
市場の推進要因
サイバーセキュリティの脅威とデータ侵害の増加
サイバー攻撃の増加が、アプリケーションセキュリティ市場の成長を後押ししています。業界を問わず、企業はランサムウェア、SQLインジェクション、クロスサイトスクリプティングをはじめとする多様なセキュリティ脅威にさらされています。
攻撃者はアプリケーションの脆弱性を悪用して不正アクセスを試み、機密データの窃取や業務妨害を引き起こします。経済的損失と評判の毀損を防ぐため、組織はアプリケーションセキュリティソリューションへの投資を優先しています。National Universityの2024年の調査によると、クラウド環境への侵入は前年比75%増加しました。2023年には、世界の企業の72%以上がランサムウェア攻撃の影響を受けました。データ侵害の82%にクラウドベースのデータが関与しており、ランサムウェアが主要な脅威となっています。さらに、組織の52%がビジネスシステムと業務を大きく混乱させるランサムウェア事案を経験しました。
ウェブアプリケーションファイアウォール、ランタイム保護、自動脅威検出といった高度なセキュリティツールへの需要が高まっています。セキュリティフレームワークの強化は戦略的優先事項として位置づけられており、企業全体でアプリケーションセキュリティソリューションの導入が加速しています。
市場の課題
セキュリティソリューション実装の高い複雑性
既存のITインフラへのアプリケーションセキュリティソリューションの統合は、業界の成長における大きな課題の一つです。互換性の問題、展開コストの増大、専門知識の確保など、組織にとって多くの障壁が生じています。
こうした課題への対応として、企業は展開を効率化する自動化されたセキュリティテスト、AIを活用した脅威検出、クラウドネイティブセキュリティソリューションへの関心を高めています。また、業務への影響を最小限に抑えながらセキュリティをソフトウェア開発ライフサイクルに組み込むDevSecOpsモデルの採用も広がっています。
さらに、保護水準の向上と社内IT部門の負担軽減を目的として、マネージドセキュリティサービスやセキュリティ・アズ・ア・サービス(SECaaS)モデルを活用する組織も増えています。
市場のトレンド
DevSecOps実践の拡大
セキュアなソフトウェア開発への関心が高まる中、DevSecOpsの実践を通じてソフトウェア開発ライフサイクル(SDLC)全体にセキュリティを組み込む取り組みが広がっており、アプリケーションセキュリティ市場の成長を後押ししています。
各開発フェーズにセキュリティ制御を組み込むことで、サイバー脅威に対するアプリケーションのレジリエンスが向上します。静的アプリケーションセキュリティテスト(SAST)や動的アプリケーションセキュリティテスト(DAST)などのセキュリティテストツールを活用することで、開発者は脆弱性を早期に発見・対処できます。
自動化されたセキュリティテストは修復コストの削減とアプリケーションセキュリティの強化に貢献します。アジャイル開発プロセスとセキュリティを一体化させるため、DevSecOpsフレームワークを優先的に導入する企業が増えています。
- 2024年5月、PlaxidityXは、ソフトウェア定義車両(SDV)メーカーとそのサプライヤーが直面する複雑なセキュリティ課題に対応するために設計されたPlaxidityX Development Security Operations Platform(DevSecOpsプラットフォーム)を発表しました。「シフトレフト」戦略を採用することで、同プラットフォームは開発プロセスの早期段階でセキュリティの脆弱性を検出し、後工程での欠陥発見と比較してコスト削減と効率向上を実現します。
アプリケーションセキュリティ市場レポートスナップショット
| セグメンテーション | 詳細 |
| コンポーネント別 | ソリューション、サービス(マネージド、プロフェッショナル) |
| 展開別 | クラウドベース、オンプレミス |
| 組織別 | 中小企業、大企業 |
| セキュリティテスト別 | 静的アプリケーションセキュリティテスト(SAST)、動的アプリケーションセキュリティテスト(DAST)、インタラクティブアプリケーションセキュリティテスト(IAST)、ランタイムアプリケーション自己防御(RASP) |
| 業界垂直別 | IT・通信、BFSI、医療、政府、小売・eコマース、製造、その他 |
| 地域別 | North America: U.S.、Canada、Mexico |
| Europe: France、UK、Spain、Germany、Italy、Russia、Rest of Europe | |
| Asia Pacific: China、Japan、India、Australia、ASEAN、South Korea、Rest of Asia Pacific | |
| Middle East & Africa: Turkey、UAE、Saudi Arabia、South Africa、Rest of Middle East & Africa | |
| South & Central America: Brazil、Argentina、Rest of South & Central America |
アプリケーションセキュリティ市場の地域分析
地域別に、市場はNorth America、Europe、Asia Pacific、Middle East & Africa、およびSouth & Central Americaに分類されています。
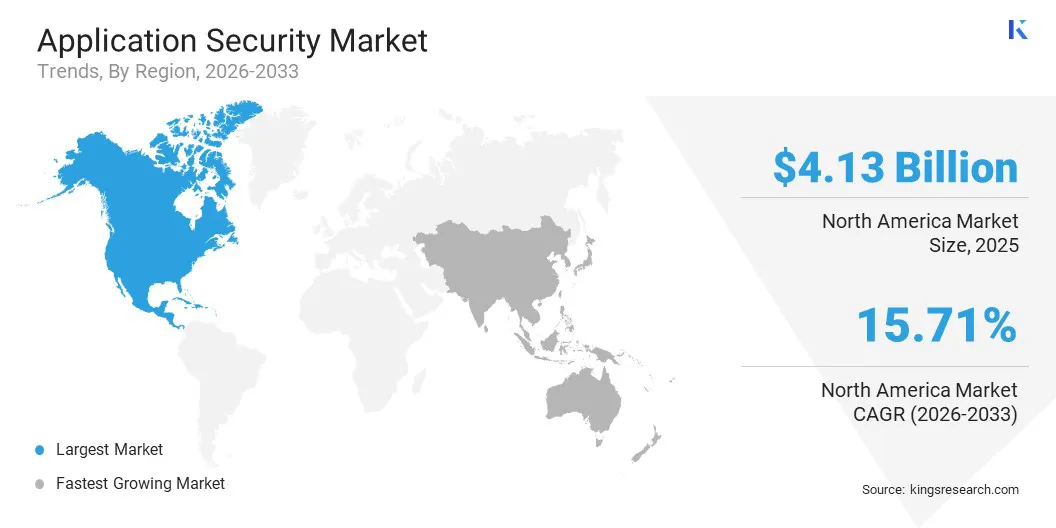
2025年のアプリケーションセキュリティ市場において、North Americaは最大のシェアを占めました。同地域では、ランサムウェアやデータ侵害をはじめとするサイバー攻撃の頻度増加と手口の巧妙化が、市場拡大の主要因となっています。
金融、医療、小売など幅広い業界で大規模な侵害事案が相次いだことでアプリケーションの脆弱性が浮き彫りとなり、セキュリティ対策は経営上の重要課題となっています。機密性の高い顧客データ、知的財産、金融資産を守る必要性から、高度なセキュリティソリューションへの需要が急速に高まっています。
不正アクセスの防止とサイバー攻撃リスクの低減を目的として、アプリケーションセキュリティツールへの投資を拡大する企業が増えています。FBIのInternet Crime Report 2024によると、市民は859,532件のサイバー犯罪を申告し、報告された損失はUSD 16 billionを超え、2023年から33%増加しました。暗号通貨に関連する投資詐欺が最大の損失を占め、USD 6.5 billionを超えました。California、Texas、Floridaはサイバー犯罪の申告件数が最も多い地域でした。
さらに、North Americaの組織はGeneral Data Protection Regulation(GDPR)やCalifornia Consumer Privacy Act(CCPA)などの厳格なデータ保護法の適用を受けており、機密データの保護に向けた強固なサイバーセキュリティ対策の実装が求められています。こうした規制への対応として、多額の制裁金を回避しコンプライアンスを達成するため、アプリケーションセキュリティへの投資が拡大しています。
Asia Pacificの市場も予測期間中に成長が見込まれています。Kings Researchによると、Asia Pacificにおける業界横断的なデジタル変革 の加速が、アプリケーションセキュリティ業界を牽引する重要な要因となっています。
運用効率と顧客エンゲージメントの向上を目的として、クラウドコンピューティング、IoT、モバイルアプリケーションをはじめとするデジタル技術の導入が急速に進んでいます。Asian Development Bankの2025年のレポートによると、南アジア諸国ではデジタル経済の支援と公共サービスへのアクセス改善を目的として、デジタルアイデンティティ、相互運用可能な決済、データ交換プラットフォームなどのDigital Public Infrastructure(DPI)の整備が加速しています。この地域では医療、教育、農業、輸送、物流などの幅広いセクターでDPIが活用されており、デジタル包摂の拡大、経済成長、サービス提供の効率化に向けた新たな機会が生まれています。
こうしたデジタルエコシステムの拡大に伴い、攻撃対象領域も広がり、新たな脆弱性が生じています。金融、医療、製造など各業界でサービスのデジタル化が進む中、機密データの保護、顧客からの信頼維持、事業継続性の確保を目的として、高度なアプリケーションセキュリティソリューションへの投資が活発化しています。
規制フレームワーク
- U.S.では、Federal Information Security Modernization Act(FISMA)が連邦機関に情報システムの保護を義務付けています。Health Insurance Portability and Accountability Act(HIPAA)は健康情報保護の基準を定め、Gramm-Leach-Bliley Act(GLBA)は消費者金融情報の保護に焦点を当てています。さらに、CaliforniaのConsumer Privacy Act(CCPA)はCalifornia住民のプライバシー権と消費者保護を強化し、アプリケーションセキュリティの実践に影響を与えています。
- European Union(EU)では、General Data Protection Regulation(GDPR)がEU域内のすべての個人に関するデータ保護およびプライバシー基準を定めており、個人データの保護を義務付けることでアプリケーションセキュリティに直接的な影響を与えています。
- UKでは、Data Protection Act 2018がGDPRと整合する形でデータ処理のガイドラインを定めています。一方、Germanyでは、Federal Data Protection Act(BDSG)がGDPRを補完し、個人データの保護を規制することでアプリケーションセキュリティコンプライアンスの確保に寄与しています。
- Chinaでは、Cybersecurity Lawが重要な情報インフラおよび個人データを保護するためのセキュリティ対策の実施を定めており、さまざまなセクターのアプリケーションセキュリティに影響を与えています。
- Japanでは、個人情報の保護に関する法律(APPI)が個人データの取り扱いを規制しており、企業のアプリケーションセキュリティへの取り組み方に影響を与えています。
- IndiaのInformation Technology(Reasonable Security Practices and Procedures and Sensitive Personal Data or Information)Rulesは、機密性の高い個人データの保護基準を定めており、国内のアプリケーションセキュリティ実践に直接的な影響を与えています。
- South KoreaのPersonal Information Protection Act(PIPA)は個人情報の収集、利用、および保護を規制しており、アプリケーションセキュリティポリシーに大きな影響を与えています。
競争環境
アプリケーションセキュリティ業界は、大手の確立された企業から成長途上の新興企業まで、多数のプレイヤーが参入する競争の激しい市場です。主要な市場参加者は、金融、医療、エネルギーなどの重要インフラセクターのレジリエンス強化に向けた資金調達と戦略的投資に注力しています。
政府機関と民間投資家の双方から資金提供を受け、AI主導のセキュリティソリューションやブロックチェーンベースのシステムといった先進的なセキュリティ技術の開発に取り組む企業が増えており、進化するサイバー脅威への対応力強化が図られています。こうした投資は最先端セキュリティソリューションの開発を加速させるとともに、企業の事業規模拡大を可能にしています。
- 2024年7月、IBM Corporationは、Cybersecurity Protection and Response(CPR)プログラムを支援するため、U.S. Agency for International Development(USAID)との間で初期資金USD 26 millionを含む5年間の契約を締結しました。この取り組みは、Europe and Eurasia(E&E)地域のホスト政府に対するUSAIDのサイバーセキュリティ対応能力の強化・拡充を目的としています。
アプリケーションセキュリティ市場の主要企業
- IBM Corporation
- Qualys, Inc.
- Veracode
- Hewlett Packard Enterprise Development LP
- Rapid7
- HCL Technologies Limited
- Snyk Limited
- LevelBlue
- Black Duck Software, Inc.
- Checkmarx Ltd.
- Broadcom
- Thales
- Oracle
- Open Text Corporation
最近の動向
- 2026年5月、Akamai Technologiesは、ブラウザーセキュリティ企業であるLayerXをUSD 205 millionで買収する契約を発表しました。この買収により、ブラウザーネイティブな制御とAI使用保護を通じてAkamaiのZero Trustおよびアプリケーションセキュリティポートフォリオを強化することを目指しています。
- 2025年1月、Veracodeは、悪意のあるパッケージの分析・検出・軽減技術を有するPhylum, Inc.の特定資産を取得しました。この買収により、オープンソースライブラリ内の悪意のあるコードを特定・ブロックするVeracodeの能力が強化され、ソフトウェアサプライチェーンリスク管理への取り組みがさらに深化します。
- 2026年3月、OneSpanは、モバイルアプリケーション保護プロバイダーであるBuild38の買収を完了しました。Build38の技術は、継続的なアプリ内保護やAI対応の防御機能を含むOneSpanのApp Shielding機能に統合されています。
調査方法
この情報の収集方法
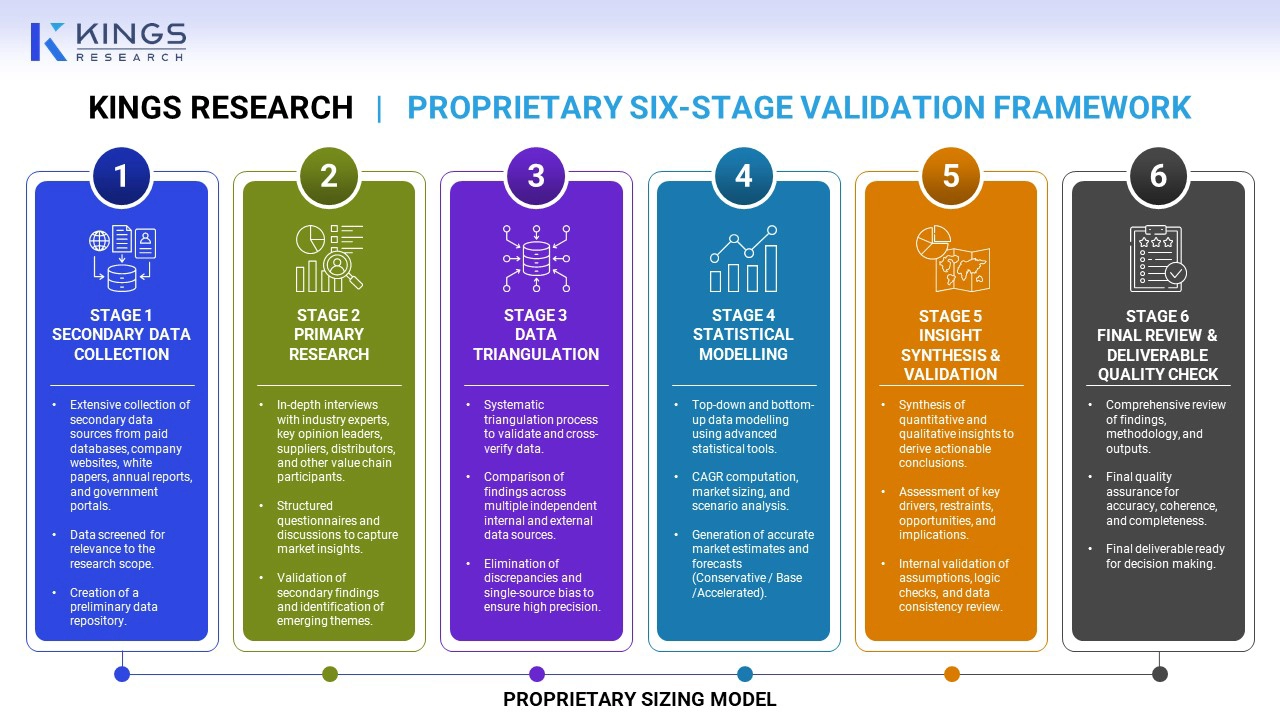
当社の調査方法論では、複数の独立した公開研究データベースから得られた知見をトライアンギュレーションにより統合し、規制当局への提出書類や上場企業の開示情報と照合して検証を行っています。すべての推計値はクロス検証を経ており、単一ソースのデータが検証なしに提示されることはありません。
よくある質問
予測期間中のアプリケーションセキュリティ市場の予想CAGRはどのくらいですか?
2025年の業界規模はどのくらいでしたか?
市場を牽引する主要な要因は何ですか?
市場の主要プレーヤーは誰ですか?
予測期間中に市場で最も急速に成長する地域はどこですか?
2033年に市場で最大のシェアを占めると予想されるセグメントはどれですか?
著者

スナンダは、強力なクロスドメインの専門知識を持つ熟練したリサーチアナリストであり、市場トレンドの特定に優れ、消費財、食品および飲料、ヘルスケアなどを含むさまざまな業界にわたって洞察力に富んだ分析を提供します。多様なセクターからの洞察を結び付ける能力により、さまざまなビジネス状況における戦略的意思決定をサポートする実用的な推奨事項を提供できます。スナンダの研究は、徹底したデータ分析と、データに基づいた関連性の高い洞察を提供するという取り組みによって推進されています。パターンに対する彼女の鋭い目により、主流になる前に新たな機会を見つけることができます。 Sunanda が分野横断的な学習を総合すると、多くの場合、クライアントにとって非常に価値のある型破りなソリューションが明らかになります。彼女は分析フレームワークを各業界の固有のニュアンスに合わせて調整し、レポートが正確で文脈に即したものであることを保証します。クライアントは、彼女の徹底した洞察力と洞察力で常に期待を上回り、厳しい納期の中で鮮明で実用的な調査結果を提供する彼女の能力を高く評価しています。
レビュー担当

Habi は、世界市場全体での戦略的成長と変革の取り組みについてクライアントを指導したことで有名な経験を持つ、経験豊かなリサーチおよびコンサルティングのリーダーです。彼は、市場拡大、M&A 戦略、機会評価、新事業開発、製品の発売に関する実用的な洞察を提供する優秀な調査チームを率いてきました。彼のプロジェクト ポートフォリオは、大手石油化学メーカー、電子デバイス メーカー、潤滑油会社、その他のさまざまな産業および消費者セクターにわたる大手企業に及びます。彼は現在、Kings Research の調査部門の責任者を務めており、調査の課題を設定し、アナリストを指導し、経営陣の意思決定をサポートする顧客対応の成果物を確実に提供する責任を負っています。市場インテリジェンス、戦略的調査、コンサルティングにおける豊富な経験を持つ Habi は、進化する業界のダイナミクス、競争環境、新たな機会、ビジネス成長の課題についての深い理解をもたらします。彼の専門知識には、調査フレームワークの開発、複雑な市場データを実用的な戦略的推奨事項に変換すること、上級関係者と緊密に連携して重要なビジネス上の問題に対処することが含まれます。また、研究能力の構築、分析手法の強化、研究チーム内での質と洞察に基づく意思決定の文化の推進にも貢献してきました。業界を超えて活動することで、市場動向をより広範なビジネスへの影響と結びつけ、組織が機会を特定し、リスクを軽減し、情報に基づいた戦略的意思決定を行うのに役立つ視点を提供することができます。