
Renseignez-vous maintenant


Marché des services de conseil en sécurité
Marché des services de conseil en sécurité : taille, part, croissance et analyse du secteur, par offre (surveillance et renseignement sur les menaces, planification de la réponse aux incidents, évaluation et gestion des risques, conseil en conformité et en réglementation, élaboration de programmes de sécurité), par taille d’organisation, par déploiement, par utilisation finale et analyse régionale, 2025-2032
Définition du marché
Le marché des services de conseil en sécurité vise à fournir aux organisations des conseils d’experts, du conseil stratégique et des solutions de gestion des risques, le tout pour renforcer leur sécurité. Ces services couvrent plusieurs domaines, dont les évaluations des menaces, le conseil en conformité, la planification de la réponse aux incidents et les politiques de sécurité. Le marché aide les organisations à satisfaire aux exigences réglementaires et à protéger les données sensibles.
Aperçu du marché
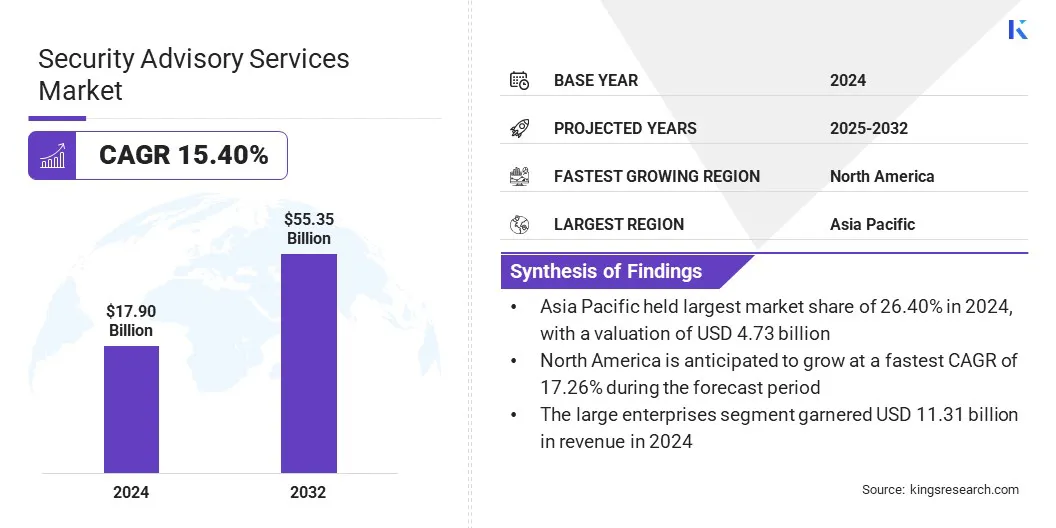
La taille du marché mondial des services de conseil en sécurité était évaluée à 17,90 milliards USD en 2024 et devrait passer de 20,30 milliards USD en 2025 à 55,35 milliards USD d’ici 2032, avec un TCAC de 15,40 % au cours de la période de prévision. Cette croissance tient à l’inquiétude croissante face aux cybermenaces, à l’adoption accrue de technologies de sécurité avancées et au besoin grandissant de conformité aux normes réglementaires dans de nombreux secteurs.
Les principales entreprises présentes sur le marché mondial sont BAE Systems, KPMG, PwC, Deloitte, Accenture, Ernst & Young Global Limited, IBM, Wipro, TATA Consultancy Services Limited, Cisco Systems, Inc., DXC Technology Company, Palo Alto Networks, Inc., Crowdstrike, F-Secure et NCC Group.
Les entreprises externalisent leurs services de conseil en sécurité pour protéger leurs actifs stratégiques, gérer efficacement les risques et améliorer l’ensemble de leurs systèmes de sécurité. En outre, l’essor des initiatives de transformation numérique et la multiplication des cyberattaques ont encore accru le besoin de recourir à des conseils d’experts en sécurité, ce qui contribue à la croissance du marché au cours de la période de prévision.
- Le 10 octobre 2025, Sophos a lancé ses services de conseil, destinés à renforcer son offre de cybersécurité. Ces services fourniront aux clients des conseils sur mesure pour les aider à résoudre des problèmes de sécurité complexes et à rationaliser leurs politiques de cybersécurité. Le service de conseil proposé s’adresse aux organisations de toute taille afin de leur permettre de maintenir leur posture de sécurité et de réagir de manière proactive aux menaces émergentes.
Points clés du marché
- La taille du marché mondial des services de conseil en sécurité était évaluée à 17,90 milliards USD en 2024.
- Le marché devrait croître à un TCAC de 15,40 % de 2025 à 2032.
- L’Asie-Pacifique détenait une part de marché de 26,40 % en 2024, soit 4,73 milliards USD.
- Le segment de la surveillance et du renseignement sur les menaces a généré 5,41 milliards USD de revenus en 2024.
- Le segment des grandes entreprises devrait atteindre 34,11 milliards USD d’ici 2032.
- Le segment cloud devrait enregistrer le TCAC le plus élevé, à 17,04 %, au cours de la période de prévision.
- Le segment des banques, services financiers et assurances (BFSI) a généré 4,19 milliards USD de revenus en 2024.
- L’Amérique du Nord devrait croître à un TCAC de 17,26 % sur la période de projection.
Dynamique du marché
Comment le passage au conseil en cyberrisques porté au niveau du conseil d’administration influe-t-il sur la croissance du marché ?
Le marché des services de conseil en sécurité est largement stimulé par l’évolution de la cybersécurité, qui, de service informatique, est devenue une priorité de risque d’entreprise au niveau du conseil d’administration. Les organisations reconnaissent désormais que les cybermenaces ont un impact direct sur la performance financière, la continuité opérationnelle, la conformité réglementaire et la réputation de la marque. En conséquence, la cybersécurité a été intégrée à la gestion des risques de l’entreprise et aux décisions stratégiques descendantes. Les cadres établis par des organismes tels que l’Institut national des normes et de la technologie (National Institute of Standards and Technology, NIST) et l’Organisation internationale de normalisation (ISO) soulignent en outre la nécessité de pratiques de sécurité fondées sur la gouvernance et appliquées à l’échelle de l’organisation, ce qui conduit à recourir à des services de conseil capables d’aligner la cybersécurité sur les priorités de l’entreprise.
En octobre 2025, le National Cyber Security Centre britannique a fait état d’une hausse de 50 % des cyberincidents très significatifs. Les autorités ont réagi en exhortant les dirigeants d’entreprise et les conseils d’administration à assumer une plus grande responsabilité à l’égard de la stratégie et de la résilience en matière de cybersécurité. Les organisations font de plus en plus appel à des conseillers en sécurité spécialisés pour étayer la planification stratégique et le pilotage, en présentant la cybersécurité comme un risque d’entreprise au niveau du conseil d’administration plutôt que comme un simple problème informatique.
Pourquoi la quantification du cyberrisque et la démonstration du retour sur investissement (ROI) constituent-elles un défi important pour les organisations du marché des services de conseil en sécurité ?
L’un des principaux défis de ce marché est la difficulté de quantifier le cyberrisque et de prouver le ROI. Les membres du conseil d’administration ont généralement besoin de données précises et d’une justification financière pour prendre des décisions stratégiques, alors que le cyberrisque peut être complexe, intangible, changeant et difficile à exploiter dans les contextes d’affaires classiques. Cette incapacité à mesurer le cyberrisque peut entraîner un soutien et des investissements insuffisants dans les améliorations de cybersécurité nécessaires, ce qui expose l’organisation à un risque plus élevé.
Pour surmonter ce défi, il est recommandé d’adopter des cadres standardisés de cyberrisque (par exemple NIST ou FAIR), qui traduisent les risques techniques en impact pour l’activité. Le cyberrisque peut être rendu concret en formulant des énoncés clairs d’appétit pour le risque, en élaborant des scénarios réalistes et en recourant à des outils de quantification des risques.
Comment l’émergence d’écosystèmes de gouvernance des risques liés à l’IA, pilotés par les cabinets de conseil, façonne-t-elle le marché des services de conseil en sécurité ?
L’émergence d’écosystèmes de gouvernance des risques liés à l’IA, pilotés par les cabinets de conseil, transforme profondément le marché. La complexité et l’ampleur des risques associés à l’utilisation de solutions fondées sur l’IA ne cessent de croître à mesure que les organisations en deviennent dépendantes, ce qui exige des structures de gouvernance étendues. Les cabinets de conseil s’imposent comme l’une des forces essentielles pour aider les clients à faire face aux risques réglementaires, éthiques et opérationnels liés à l’IA. Ces entreprises offrent des conseils sur mesure pour la mise en œuvre de processus rigoureux d’évaluation des risques, la conformité de l’IA et son utilisation responsable. Les écosystèmes pilotés par les cabinets de conseil permettent aux organisations de prendre conscience de leur vulnérabilité et de prévenir les menaces, en intégrant des compétences pluridisciplinaires en cybersécurité, en droit et en éthique des données. Cette tendance renforce la résilience des organisations face à l’évolution des risques liés à l’IA, ainsi que la confiance des parties prenantes nécessaire à l’adoption de l’IA sur le long terme.
- En mars 2026, Check Point a lancé Secure AI Advisory Service (service de conseil en IA sécurisée) pour aider les entreprises à gérer et à déployer à grande échelle leur transformation par l’IA. Ce service propose des conseils stratégiques, des analyses de risques et des modèles de gouvernance, dans le but d’assurer une adoption sécurisée de l’IA et de traiter les enjeux réglementaires, éthiques et opérationnels auxquels les entreprises sont confrontées.
Aperçu du rapport sur le marché
|
Segmentation |
Détails |
|
Par offre |
Surveillance et renseignement sur les menaces, planification de la réponse aux incidents, évaluation et gestion des risques, conseil en conformité et en réglementation, élaboration de programmes de sécurité et autres |
|
Par taille d’organisation |
Grandes entreprises, et petites et moyennes entreprises (PME) |
|
Par déploiement |
Sur site, hybride et cloud |
|
Par utilisation finale |
Banque, services financiers et assurances (BFSI), santé, administrations publiques et défense, informatique et télécommunications, commerce de détail, énergie et services d’utilité publique, industrie et autres |
|
Par région |
Amérique du Nord : États-Unis, Canada, Mexique |
|
Europe : France, Royaume-Uni, Espagne, Allemagne, Italie, Russie, reste de l’Europe | |
|
Asie-Pacifique : Chine, Japon, Inde, Australie, ASEAN, Corée du Sud, reste de l’Asie-Pacifique | |
|
Moyen-Orient et Afrique : Turquie, Émirats arabes unis, Arabie saoudite, Afrique du Sud, reste du Moyen-Orient et de l’Afrique | |
|
Amérique du Sud : Brésil, Argentine, reste de l’Amérique du Sud |
Segmentation du marché
- Par offre (surveillance et renseignement sur les menaces, planification de la réponse aux incidents, évaluation et gestion des risques, conseil en conformité et en réglementation, élaboration de programmes de sécurité et autres) : le segment de la surveillance et du renseignement sur les menaces a généré 5,41 milliards USD en 2024, du fait de la complexité croissante des cybermenaces et de la nécessité de mettre en place des systèmes de détection des menaces et de défense proactive en temps réel. La surveillance continue, la détection précoce et la réponse rapide aux attaques alimentent la demande de ces services.
- Par taille d’organisation (grandes entreprises, et petites et moyennes entreprises (PME)) : les grandes entreprises détenaient une part de 63,20 % du marché en 2024, car elles consacrent davantage de ressources à un dispositif de sécurité complet et font face à des cyberattaques plus sophistiquées. Ces organisations ont besoin de services de conseil en sécurité de haut niveau pour couvrir une infrastructure numérique plus vaste, l’encadrer et protéger les données sensibles contre des attaques plus récentes et plus sophistiquées.
- Par déploiement (sur site, hybride et cloud) : le segment sur site devrait atteindre 29,41 milliards USD d’ici 2032, les organisations accordant plus de valeur au contrôle de leur infrastructure et de leurs opérations de sécurité. Le modèle de déploiement sur site est privilégié par de nombreux secteurs réglementés qui traitent des informations sensibles, ce qui exige davantage de personnalisation, de confidentialité des données et une moindre dépendance à l’égard de réseaux externes, et soutient ainsi une demande durable.
- Par utilisation finale (banque, services financiers et assurances (BFSI), santé, administrations publiques et défense, informatique et télécommunications, commerce de détail, énergie et services d’utilité publique, industrie et autres) : le segment des banques, services financiers et assurances (BFSI) devrait croître à un TCAC de 17,53 % sur la période de projection, en raison de la hausse du nombre de transactions numériques, du durcissement des réglementations et du besoin urgent de protéger les informations financières sensibles face à la montée des cybermenaces et des cas de fraude.
Analyse régionale
Quel est le contexte du marché en Asie-Pacifique et en Amérique du Nord ?
Selon la région, le marché mondial des services de conseil en sécurité se répartit entre l’Amérique du Nord, l’Europe, l’Asie-Pacifique, le Moyen-Orient et l’Afrique, et l’Amérique du Sud.
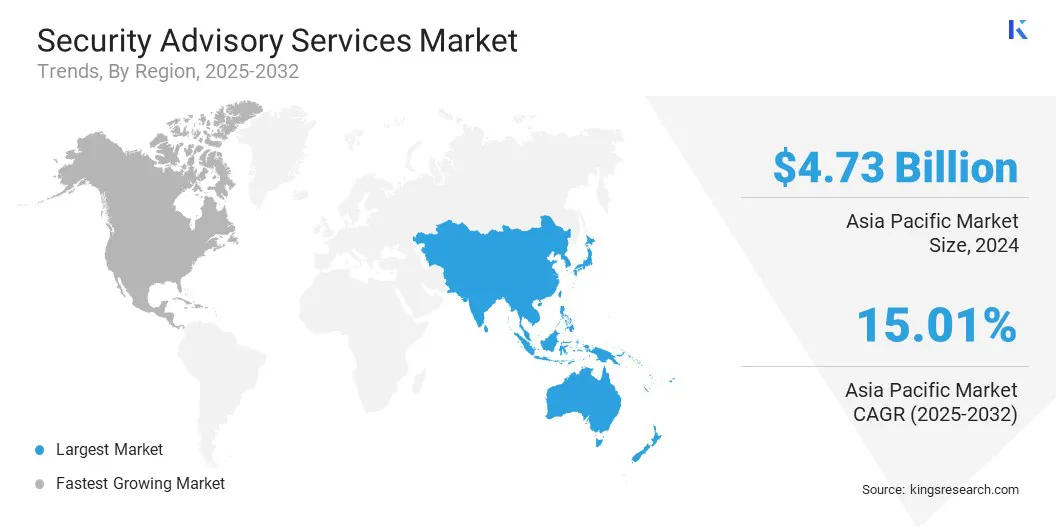
La part de marché de l’Asie-Pacifique s’élevait à 26,40 % en 2024, soit 4,73 milliards USD. Le marché progresse grâce au rythme rapide des programmes de transformation numérique dans les économies émergentes, qui entraîne l’adoption de solutions de sécurité avancées. Les gouvernements de la région s’emploient activement à mettre en place des réglementations et des cadres de cybersécurité, ce qui pousse les organisations à investir dans les services de conseil en sécurité.
En outre, le développement des villes intelligentes, les progrès du commerce électronique et l’essor des systèmes de paiement numérique ont fait naître le besoin d’une sécurité efficace. L’expansion du marché est également soutenue par la croissance du secteur de l’informatique et des télécommunications et par une sensibilisation accrue aux cybermenaces chez les entreprises, grandes comme petites, ce qui fait de l’Asie-Pacifique un marché clé pour les services de conseil en sécurité.
Le secteur des services de conseil en sécurité en Amérique du Nord devrait croître à un TCAC de 17,26 % au cours de la période de prévision. Cette expansion s’explique par les cyberattaques fréquentes et complexes menées dans la région pour perturber les infrastructures critiques et les entreprises. La présence de grandes entreprises technologiques et d’institutions financières dotées de budgets de cybersécurité substantiels continue de soutenir la demande sur le marché.
En outre, la pression réglementaire accrue, notamment le respect des réglementations sur la vie privée et des normes sectorielles, contraint les organisations à recourir à des conseillers professionnels. Les investissements continus dans les technologies nouvelles, comme l’intelligence artificielle et l’apprentissage automatique pour détecter les menaces, ainsi que le recours accru aux systèmes de sécurité dans le cloud, soutiendront encore la croissance du marché en Amérique du Nord.
- En octobre 2025, Recognize, dont le siège est à Philadelphie, a annoncé son investissement dans Security Risk Advisors, afin de développer l’entreprise et d’étoffer plus rapidement ses services de conseil en cybersécurité. Ce partenariat renforcera la capacité de Security Risk Advisors à proposer des services de sécurité innovants et à aider ses clients à faire face à l’évolution des environnements de risque, avec davantage de ressources et de professionnalisme.
Cadres réglementaires
- Aux États-Unis, les lignes directrices de la Commission des valeurs mobilières des États-Unis (Securities and Exchange Commission, SEC) en matière de cybersécurité régissent la communication d’informations sur la cybersécurité et la gestion des risques pour les sociétés cotées en bourse. Elles imposent aux organisations d’identifier, de maîtriser et de déclarer les risques de cybersécurité, ce qui rend les services de conseil essentiels à la conformité.
- Dans l’Union européenne, la directive NIS2 réglemente la gestion des risques de cybersécurité et la notification des incidents pour les entités essentielles et importantes. Elle élargit l’éventail des entités soumises à des exigences de cybersécurité, ce qui stimule la demande de services de conseil en sécurité.
- À Singapour, la loi sur la protection des données personnelles (Personal Data Protection Act, PDPA) réglemente la collecte, l’utilisation et la divulgation des données personnelles. Elle oblige les organisations à mettre en œuvre la protection des données, et les services de conseil en sécurité jouent un rôle important dans la conformité.
- À l’échelle internationale, la norme ISO/IEC 27001 régit les systèmes de management de la sécurité de l’information. Elle propose un cadre de bonnes pratiques en matière de sécurité de l’information, et les services de conseil en sécurité ont tendance à guider les organisations dans la certification et la mise en œuvre.
Paysage concurrentiel
Le marché des services de conseil en sécurité est très concurrentiel, en raison de la complexité croissante des cybermenaces et de l’évolution des exigences réglementaires. Les organisations font appel à des conseillers professionnels pour renforcer leur posture de sécurité, réduire les risques et assurer leur conformité. Les prestataires se distinguent par leurs solutions innovantes, leur capacité à offrir une gamme complète de services et à proposer des stratégies sur mesure. Les innovations technologiques rapides, les efforts croissants de transformation numérique et la prise de conscience accrue de la valeur stratégique de la cybersécurité façonnent également le marché. Les organisations se concentrent davantage sur la gestion proactive des menaces et sur la résilience. Elles deviennent ainsi plus compétitives, ce qui conduit à de meilleurs services et à de nouvelles solutions d’expertise pour les problématiques propres à chaque secteur et les nouveaux défis de sécurité.
- En juillet 2025, Bitdefender a lancé Bitdefender Cybersecurity Advisory Services (services de conseil en cybersécurité) pour les entreprises, axés sur la gestion des risques, la conformité et l’atténuation des menaces. Ces services visent à renforcer la posture de sécurité, à répondre aux nouvelles cybermenaces et à assurer la conformité réglementaire, avec l’appui stratégique des professionnels de la sécurité de Bitdefender.
Principales entreprises du marché des services de conseil en sécurité
- BAE Systems
- KPMG
- PwC
- Deloitte
- Accenture
- Ernst & Young Global Limited
- IBM
- Wipro
- TATA Consultancy Services Limited
- Cisco Systems, Inc.
- DXC Technology Company
- Palo Alto Networks, Inc.
- Crowdstrike
- F-Secure
- NCC Group
Évolutions récentes (investissement/lancement)
- En janvier 2026, J.P. Morgan a lancé ses services de conseil spécialisés, destinés à proposer à ses clients des plans financiers sur mesure et des conseils professionnels dans des domaines tels que l’intelligence artificielle, la cybersécurité, les actifs numériques, la géopolitique, etc. Ces services s’appuieront sur l’expérience mondiale de J.P. Morgan pour aider les organisations à surmonter des situations complexes, à optimiser leurs investissements et à atteindre leurs objectifs à long terme, en privilégiant l’innovation et les solutions centrées sur le client.
Questions fréquemment posées
Auteur

Aswathi possède une expertise multidomaine, traduisant les tendances du marché et la veille concurrentielle en informations décisionnelles. Son travail aide les clients à interpréter l’évolution des conditions du marché et à identifier les opportunités de croissance. Elle apporte une approche ciblée et éclairée à l’exécution de la recherche. Elle traduit ces résultats en plans d’action clairs et hiérarchisés qui correspondent aux capacités du client. Ses recherches incluent souvent la modélisation de scénarios pour tester des stratégies de croissance dans diverses conditions économiques. Elle maintient un processus de validation rigoureux, recoupant les sources primaires et secondaires pour garantir la fiabilité. Les clients apprécient sa capacité à synthétiser des données bruitées dans des résumés concis qui alimentent les discussions au niveau du conseil d'administration. Sa vision sectorielle, combinée à une approche pragmatique de l'exécution, fournit systématiquement des recommandations à fort impact et commercialement solides. Ses cadres de recherche structurés mais flexibles s'adaptent aux délais des clients sans compromettre la profondeur. Elle est connue pour transformer des compromis complexes en positions simples et défendables qui facilitent une prise de décision en toute confiance.
Révisé par

Habi est un leader chevronné en recherche et en conseil doté d'une expérience reconnue dans l'accompagnement de clients sur des initiatives stratégiques de croissance et de transformation sur les marchés mondiaux. Il a dirigé des équipes de recherche très performantes qui fournissent des informations exploitables sur l'expansion du marché, les stratégies de fusions et acquisitions, l'évaluation des opportunités, le développement de nouvelles affaires et les lancements de produits. Son portefeuille de projets couvre de grands producteurs pétrochimiques, des fabricants d'appareils électroniques, des sociétés de lubrifiants et d'autres entreprises de premier plan dans divers secteurs industriels et de consommation. Il dirige actuellement le département de recherche chez Kings Research, où il est chargé d'établir le programme de recherche, d'encadrer les analystes et de garantir que les livrables soient prêts pour le client et soutiennent la prise de décision de la direction. Fort d'une vaste expérience en matière d'intelligence de marché, de recherche stratégique et de conseil, Habi apporte une solide compréhension de l'évolution de la dynamique de l'industrie, des paysages concurrentiels, des opportunités émergentes et des défis de croissance des entreprises. Son expertise comprend le développement de cadres de recherche, la traduction de données de marché complexes en recommandations stratégiques exploitables et la collaboration étroite avec des parties prenantes de haut niveau pour répondre à des questions commerciales critiques. Il a également contribué au renforcement des capacités de recherche, au renforcement des méthodologies analytiques et à la promotion d’une culture de qualité et de prise de décision éclairée au sein des équipes de recherche. Son exposition intersectorielle lui permet de relier les tendances du marché aux implications commerciales plus larges et de fournir des perspectives qui aident les organisations à identifier les opportunités, à atténuer les risques et à prendre des décisions stratégiques éclairées.