Taille, Part, Croissance du Marché de la Sécurité des Applications et Analyse Sectorielle, Par Composant (Solution, Services), Par Déploiement (Basé sur le Cloud, Sur Site), Par Organisation (Petites et Moyennes Entreprises, Grandes Entreprises), Par Tests de Sécurité, Par Secteur d'Activité, et Analyse Régionale, 2026-2033
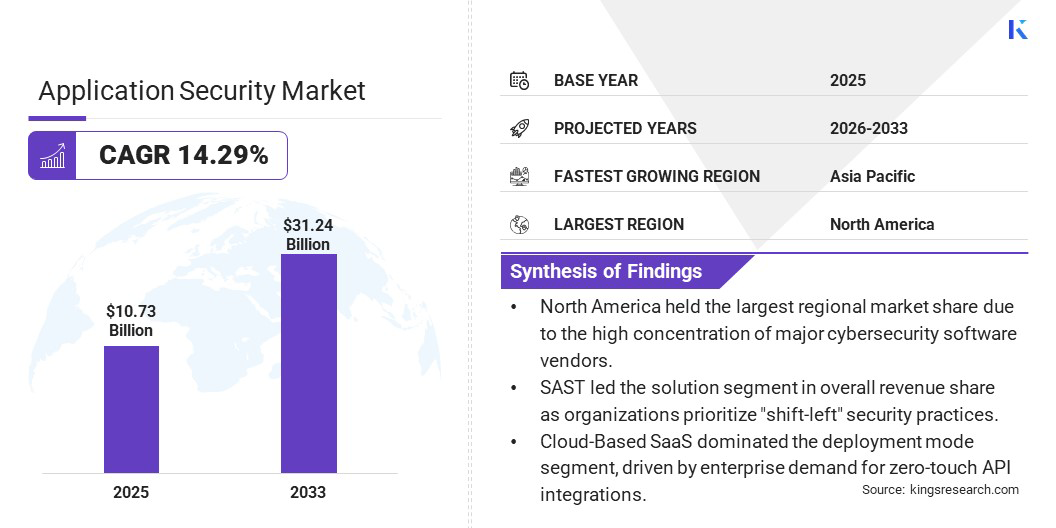
Selon Kings Research, le marché mondial de la sécurité des applications était évalué à USD 10.73 billion en 2025 et devrait atteindre USD 31.24 billion d'ici 2033, progressant à un TCAC de 14.29% sur la période de prévision.
Cette croissance est portée par la multiplication des cybermenaces, le recours croissant aux applications cloud et les impératifs de conformité réglementaire. Les organisations se tournent vers des solutions de sécurité basées sur l'IA, adoptent les pratiques DevSecOps et renforcent leurs investissements dans la sécurité des applications mobiles et web.
Face à l'évolution des cyber-risques et aux exigences réglementaires, les organisations accordent une attention croissante à la mise en place de cadres de sécurité robustes pour protéger leurs applications, ce qui constitue un moteur essentiel du marché.
Les principales entreprises présentes sur ce marché sont IBM Corporation, Qualys, Inc., Veracode, Hewlett Packard Enterprise Development LP, Rapid7, HCL Technologies Limited, Snyk Limited, LevelBlue, Black Duck Software, Inc., Checkmarx Ltd., Open Text Corporation, Broadcom, Thales et Oracle.
La prise de conscience croissante des risques liés à la cybersécurité constitue un autre moteur du marché. Conscients du coût élevé des violations de données — tant sur le plan financier qu'en termes de réputation — les gouvernements investissent davantage dans leurs infrastructures de sécurité.
Les entreprises font de la sécurité une priorité budgétaire afin de protéger leurs applications contre les cyberattaques et de garantir leur conformité réglementaire. Les budgets dédiés à la sécurité s'étendent à l'ensemble des secteurs, les organisations adoptant des approches proactives de gestion des menaces. À titre d'exemple, en janvier 2024, le gouvernement indien a lancé le National Cybersecurity Reference Framework (NCRF), un cadre stratégique visant à harmoniser les pratiques de cybersécurité à l'échelle nationale. Ce cadre, décliné par secteur, couvre des domaines critiques tels que les télécommunications, l'énergie, les transports, la finance, les entités stratégiques, les organismes gouvernementaux et la santé, et fournit des orientations concrètes pour renforcer l'infrastructure de cybersécurité. Il recommande également aux organisations de consacrer au moins 10 pour cent de leur budget informatique global à la cybersécurité, avec l'appui de la direction générale ou du conseil d'administration, afin d'en garantir la mise en œuvre effective.
Des outils de sécurité avancés, tels que l'architecture zero-trust et la runtime application self-protection (RASP), gagnent du terrain à mesure que les organisations renforcent leurs cadres de sécurité pour améliorer leur résilience et assurer leur pérennité. La demande de solutions de sécurité applicatives complètes ne cesse de croître, soutenue par la nécessité de stratégies de cybersécurité plus robustes.
Points Clés du Marché
Selon Kings Research, la taille du marché était évaluée à USD 10.73 billion en 2025.
Le secteur de la sécurité des applications devrait progresser à un TCAC de 14.29% de 2026 à 2033.
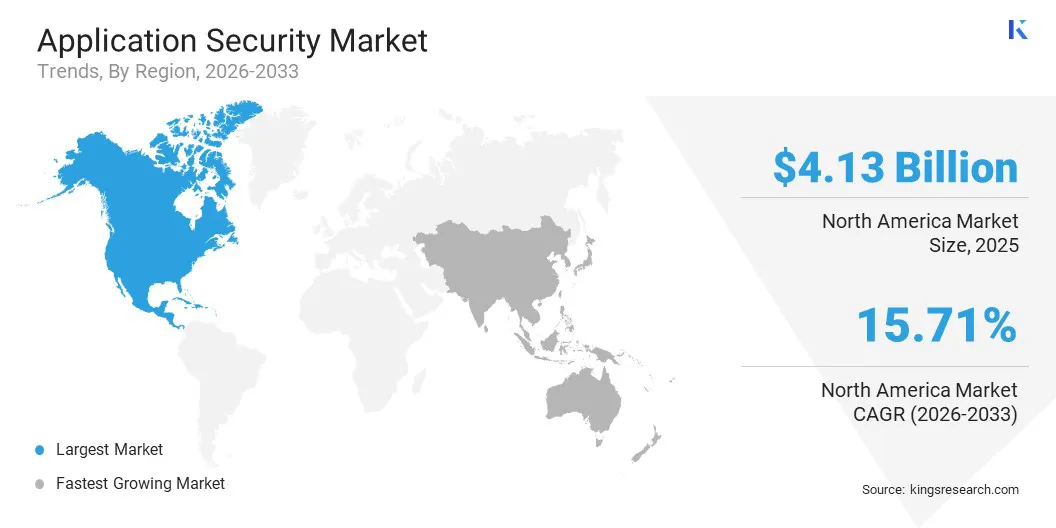
L'Amérique du Nord détenait la plus grande part de marché en 2025, tandis que l'Asie-Pacifique devrait afficher la croissance la plus rapide sur l'ensemble de la période de prévision.
Par composant, les solutions détenaient la plus grande part de marché en 2025, tandis que les services (services managés) devraient enregistrer la plus forte croissance au cours de la période de prévision.
Par mode de déploiement, le segment basé sur le cloud détenait la plus grande part de marché en 2025 et devrait également afficher la plus forte croissance sur la période de prévision.
Par organisation, le segment des grandes entreprises détenait la part de marché la plus élevée en 2025, tandis que les PME devraient connaître la plus forte croissance au cours de la période de prévision.
Par tests de sécurité, le segment des tests statiques de sécurité des applications (SAST) détenait la part de marché la plus élevée en 2025, tandis que la runtime application self-protection (RASP) devrait enregistrer la plus forte croissance au cours de la période de prévision.
Par secteur d'activité, le segment BFSI détenait la part de marché la plus élevée en 2025, tandis que la Santé devrait afficher la plus forte croissance au cours de la période de prévision.
Facteur de Croissance du Marché
Augmentation des Menaces de Cybersécurité et des Violations de Données
La recrudescence des cyberattaques constitue un puissant moteur du marché de la sécurité des applications. Les entreprises de tous les secteurs font face à un nombre croissant de menaces, notamment les rançongiciels, les injections SQL et le cross-site scripting.
Les attaquants exploitent les vulnérabilités des applications pour s'introduire dans les systèmes, dérober des données sensibles et perturber les opérations. Pour limiter les pertes financières et les atteintes à leur réputation, les organisations intensifient leurs investissements dans des solutions de sécurité des applications. Selon une étude de la National University publiée en 2024, les intrusions dans les environnements cloud ont progressé de 75 % par rapport à l'année précédente. En 2023, les attaques par rançongiciel ont touché plus de 72 % des entreprises dans le monde. Les données hébergées dans le cloud étaient impliquées dans 82 % des violations de données, faisant du rançongiciel la menace dominante. Par ailleurs, 52 % des organisations ont subi des incidents de rançongiciel ayant gravement perturbé leurs systèmes et leurs activités.
La demande d'outils de sécurité avancés — pare-feux d'applications web, protection en runtime et détection automatisée des menaces — est en forte hausse. Le renforcement des cadres de sécurité est désormais une priorité stratégique, ce qui accélère l'adoption de solutions de sécurité des applications au sein des entreprises.
Défi du Marché
Grande Complexité de la Mise en Œuvre des Solutions de Sécurité
L'intégration des solutions de sécurité des applications dans les infrastructures informatiques existantes représente un frein majeur à la croissance du secteur. Elle engendre des problèmes de compatibilité, alourdit les coûts de déploiement et exige des compétences spécialisées.
Pour y répondre, les entreprises se tournent vers les tests de sécurité automatisés, la détection des menaces basée sur l'IA et les solutions de sécurité cloud-native, qui simplifient le déploiement. Elles adoptent également des modèles DevSecOps, intégrant la sécurité dès le cycle de vie du développement logiciel afin d'éviter toute perturbation.
Par ailleurs, les organisations recourent de plus en plus aux services de sécurité managés et aux modèles security-as-a-service (SECaaS) pour renforcer leur protection tout en allégeant la charge pesant sur leurs équipes informatiques internes.
Tendance du Marché
Expansion des Pratiques DevSecOps
L'intérêt grandissant pour le développement logiciel sécurisé soutient la croissance du marché de la sécurité des applications. Les organisations intègrent désormais la sécurité à chaque étape du cycle de vie du développement logiciel (SDLC) grâce aux pratiques DevSecOps.
L'intégration des contrôles de sécurité à chaque phase du développement renforce la résilience des applications face aux cybermenaces. Des outils tels que les tests statiques de sécurité des applications (SAST) et les tests de sécurité dynamiques des applications (DAST) permettent aux développeurs de détecter les vulnérabilités très en amont.
Les tests de sécurité automatisés contribuent à réduire les coûts de remédiation et à améliorer la sécurité des applications. Les entreprises font des cadres DevSecOps un levier stratégique pour aligner la sécurité sur leurs processus de développement agiles.
En mai 2024, PlaxidityX a lancé la PlaxidityX Development Security Operations Platform (plateforme DevSecOps), conçue pour répondre aux défis de sécurité complexes auxquels sont confrontés les fabricants de véhicules définis par logiciel (SDV) et leurs fournisseurs. Grâce à une stratégie « shift left », la plateforme détecte les vulnérabilités de sécurité dès les premières phases du développement, réduisant ainsi les coûts et améliorant l'efficacité par rapport à une identification tardive des défauts.
Synthèse du Rapport sur le Marché de la Sécurité des Applications
Segmentation
Détails
Par Composant
Solution, Services (Managés, Professionnels)
Par Déploiement
Basé sur le Cloud, Sur Site
Par Organisation
Petites et Moyennes Entreprises, Grandes Entreprises
IT & Télécommunications, BFSI, Santé, Gouvernement, Commerce de détail & e-commerce, Fabrication, Autres
Par Région
North America : U.S., Canada, Mexique
Europe : France, Royaume-Uni, Espagne, Allemagne, Italie, Russie, Reste de l'Europe
Asia Pacific : Chine, Japon, Inde, Australie, ASEAN, Corée du Sud, Reste de l'Asia Pacific
Moyen-Orient & Afrique : Turquie, Émirats arabes unis, Arabie saoudite, Afrique du Sud, Reste du Moyen-Orient & Afrique
Amérique du Sud & Centrale : Brésil, Argentine, Reste de l'Amérique du Sud & Centrale
Analyse Régionale du Marché de la Sécurité des Applications
Sur le plan géographique, le marché est segmenté en North America, Europe, Asia Pacific, Middle East & Africa et South & Central America.
North America a concentré la plus grande part du marché de la sécurité des applications en 2025. Dans cette région, la fréquence et la sophistication croissantes des cyberattaques — rançongiciels et violations de données en tête — constituent les principaux moteurs du marché.
Des incidents très médiatisés dans des secteurs tels que la finance, la santé et le commerce de détail ont mis en lumière les vulnérabilités des applications, hissant la sécurité au rang de priorité absolue. La nécessité de protéger les données sensibles des clients, la propriété intellectuelle et les actifs financiers a engendré une forte demande de solutions de sécurité avancées.
Les entreprises investissent massivement dans des outils de sécurité des applications pour prévenir les accès non autorisés et réduire leur exposition aux cyberattaques. Selon l'Internet Crime Report 2024 du FBI, le public a déposé 859 532 plaintes pour cybercriminalité, pour des pertes déclarées dépassant USD 16 billion, soit une hausse de 33 % par rapport à 2023. La fraude à l'investissement impliquant des cryptomonnaies a représenté les pertes les plus élevées, avec plus de USD 6.5 billion. La Californie, le Texas et la Floride ont enregistré le plus grand nombre de plaintes pour cybercriminalité.
Par ailleurs, les organisations nord-américaines sont soumises à des réglementations strictes en matière de protection des données, telles que le General Data Protection Regulation (GDPR) et le California Consumer Privacy Act (CCPA), qui les contraignent à mettre en place des pratiques de cybersécurité rigoureuses pour protéger les données sensibles. Ces exigences réglementaires ont conduit à une intensification des investissements dans la sécurité des applications, afin d'assurer la conformité et d'éviter de lourdes sanctions.
Le marché en Asia Pacific est également appelé à connaître une croissance soutenue sur la période de prévision. Selon Kings Research, l'accélération de la transformation numérique dans les industries de la région Asia Pacific constitue l'un des principaux facteurs de développement du secteur de la sécurité des applications.
Les entreprises adoptent en nombre croissant les technologies numériques — cloud computing, IoT et applications mobiles — pour améliorer leur efficacité opérationnelle et renforcer l'engagement client. Selon le rapport 2025 de l'Asian Development Bank, les pays d'Asie du Sud développent de plus en plus une Digital Public Infrastructure (DPI), comprenant l'identité numérique, les paiements interopérables et les plateformes d'échange de données, afin de soutenir leurs économies numériques et d'améliorer l'accès aux services publics. La région mobilise la DPI dans des secteurs tels que la santé, l'éducation, l'agriculture, les transports et la logistique, ouvrant ainsi des perspectives d'inclusion numérique, de croissance économique et d'amélioration de la prestation de services.
À mesure que ces écosystèmes numériques se développent, la surface d'attaque s'élargit, créant de nouvelles vulnérabilités. Les organisations investissent dans des solutions avancées de sécurité des applications pour protéger les données sensibles, préserver la confiance de leurs clients et assurer la continuité de leurs activités dans un contexte de numérisation accélérée des services dans des secteurs tels que la finance, la santé et la fabrication.
Cadres Réglementaires
Aux U.S., le Federal Information Security Modernization Act (FISMA) impose aux agences fédérales de sécuriser leurs systèmes d'information. Le Health Insurance Portability and Accountability Act (HIPAA) fixe les normes de protection des informations de santé, tandis que le Gramm-Leach-Bliley Act (GLBA) encadre la protection des informations financières des consommateurs. Le California's Consumer Privacy Act (CCPA) renforce quant à lui les droits à la vie privée et la protection des consommateurs pour les résidents de Californie, influençant directement les pratiques de sécurité des applications.
Dans l'Union européenne (UE), le General Data Protection Regulation (GDPR) établit les normes de protection des données et de la vie privée applicables à l'ensemble des personnes au sein de l'UE, avec des répercussions directes sur la sécurité des applications en imposant la protection des données personnelles.
Au Royaume-Uni, le Data Protection Act 2018 s'aligne sur le GDPR et définit les règles applicables au traitement des données ; en Allemagne, le Federal Data Protection Act (BDSG) vient compléter le GDPR en réglementant la protection des données personnelles et en garantissant la conformité en matière de sécurité des applications.
En Chine, la Cybersecurity Law impose des mesures de sécurité destinées à protéger les infrastructures d'information critiques et les données personnelles, avec un impact direct sur la sécurité des applications dans de nombreux secteurs.
Le Japon applique l'Act on the Protection of Personal Information (APPI), qui réglemente le traitement des données personnelles et influe sur la manière dont les entreprises appréhendent la sécurité des applications.
En Inde, les Information Technology (Reasonable Security Practices and Procedures and Sensitive Personal Data or Information) Rules définissent les normes de protection des données personnelles sensibles, avec une incidence directe sur les pratiques de sécurité des applications dans le pays.
En Corée du Sud, le Personal Information Protection Act (PIPA) encadre la collecte, l'utilisation et la protection des informations personnelles, exerçant une influence déterminante sur les politiques de sécurité des applications.
Paysage Concurrentiel
Le secteur de la sécurité des applications se distingue par un grand nombre d'acteurs, qu'il s'agisse de sociétés établies ou d'organisations émergentes. Les principaux acteurs du marché cherchent à obtenir des financements et à réaliser des investissements stratégiques pour renforcer la résilience de secteurs d'infrastructure critique tels que la finance, la santé et l'énergie.
De nombreuses entreprises bénéficient de financements publics et privés pour développer des technologies de sécurité avancées — solutions basées sur l'IA et systèmes reposant sur la blockchain — destinées à contrer des cybermenaces en constante évolution. Ces investissements accélèrent le développement de solutions de sécurité de pointe et permettent aux entreprises de faire évoluer leurs opérations.
En juillet 2024, IBM Corporation a décroché un contrat de cinq ans assorti d'un financement initial de USD 26 million de la U.S. Agency for International Development (USAID) pour soutenir son programme Cybersecurity Protection and Response (CPR). Cette initiative vise à renforcer et à étendre les capacités de réponse en cybersécurité de l'USAID au profit des gouvernements partenaires de la région Europe et Eurasie (E&E).
Principales Entreprises du Marché de la Sécurité des Applications
IBM Corporation
Qualys, Inc.
Veracode
Hewlett Packard Enterprise Development LP
Rapid7
HCL Technologies Limited
Snyk Limited
LevelBlue
Black Duck Software, Inc.
Checkmarx Ltd.
Broadcom
Thales
Oracle
Open Text Corporation
Développements Récents
En mai 2026, Akamai Technologies a annoncé un accord de USD 205 million portant sur l'acquisition de LayerX, spécialiste de la sécurité des navigateurs. Cette opération vise à enrichir le portefeuille Zero Trust et de sécurité des applications d'Akamai avec des contrôles natifs au navigateur et une protection contre les usages de l'IA.
En janvier 2025, Veracode a acquis certains actifs de Phylum, Inc., dont sa technologie d'analyse, de détection et d'atténuation des packages malveillants. Cette acquisition renforce la capacité de Veracode à identifier et bloquer le code malveillant dans les bibliothèques open source, consolidant ainsi son positionnement dans la gestion des risques liés à la chaîne d'approvisionnement logicielle.
En mars 2026, OneSpan a finalisé l'acquisition de Build38, spécialiste de la protection des applications mobiles. La technologie de Build38 est intégrée aux capacités App Shielding d'OneSpan, notamment la protection continue dans l'application et les défenses activées par l'IA.
Méthodologie de Recherche
Comment nous recueillons ces informations
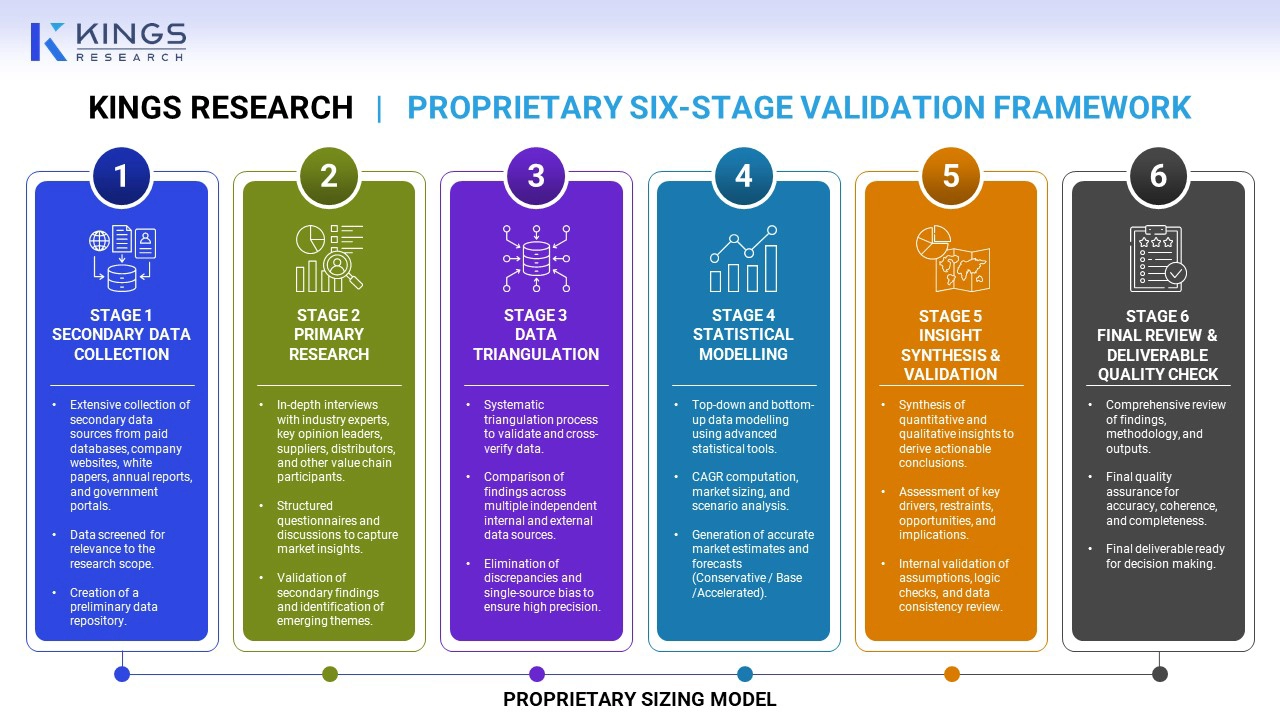
Notre méthodologie repose sur la triangulation de données issues de plusieurs bases de recherche indépendantes et accessibles au public, puis validées au regard des déclarations réglementaires et des informations publiées par les sociétés cotées. Toutes les estimations font l'objet d'une vérification croisée ; aucune donnée provenant d'une source unique n'est retenue sans validation préalable.
Questions fréquemment posées
Quel est le TCAC attendu pour le marché de la sécurité des applications au cours de la période de prévision ?
Quelle était la taille du secteur en 2025 ?
Quels sont les principaux facteurs qui stimulent le marché ?
Qui sont les acteurs clés du marché ?
Quelle est la région à la croissance la plus rapide sur le marché au cours de la période de prévision ? marché qui connaît la croissance la plus rapide au cours de la période de prévision ?
Quel segment devrait détenir la plus grande part du marché en 2033 ?
Sunanda est un analyste de recherche compétent doté d'une solide expertise multidomaine, excellant dans l'identification des tendances du marché et la fourniture d'analyses approfondies dans divers secteurs, notamment les biens de consommation, l'alimentation et les boissons, les soins de santé, etc. Sa capacité à relier les informations de divers secteurs lui permet de proposer des recommandations concrètes qui soutiennent la prise de décision stratégique dans divers contextes commerciaux. Les recherches de Sunanda s'appuient sur une analyse approfondie des données et sur son engagement à fournir des informations pertinentes basées sur les données. Son sens aigu des tendances lui permet de repérer les opportunités émergentes avant qu'elles ne deviennent courantes. La synthèse des apprentissages intersectoriels réalisée par Sunanda révèle souvent des solutions non conventionnelles que les clients trouvent inestimables. Elle adapte ses cadres analytiques aux nuances uniques de chaque secteur, garantissant que les rapports sont à la fois précis et pertinents du point de vue contextuel. Les clients apprécient sa capacité à fournir des résultats précis et exploitables dans des délais serrés, dépassant constamment les attentes grâce à sa rigueur et sa perspicacité.
Habi est un leader chevronné en recherche et en conseil doté d'une expérience reconnue dans l'accompagnement de clients sur des initiatives stratégiques de croissance et de transformation sur les marchés mondiaux. Il a dirigé des équipes de recherche très performantes qui fournissent des informations exploitables sur l'expansion du marché, les stratégies de fusions et acquisitions, l'évaluation des opportunités, le développement de nouvelles affaires et les lancements de produits. Son portefeuille de projets couvre de grands producteurs pétrochimiques, des fabricants d'appareils électroniques, des sociétés de lubrifiants et d'autres entreprises de premier plan dans divers secteurs industriels et de consommation. Il dirige actuellement le département de recherche chez Kings Research, où il est chargé d'établir le programme de recherche, d'encadrer les analystes et de garantir que les livrables soient prêts pour le client et soutiennent la prise de décision de la direction. Fort d'une vaste expérience en matière d'intelligence de marché, de recherche stratégique et de conseil, Habi apporte une solide compréhension de l'évolution de la dynamique de l'industrie, des paysages concurrentiels, des opportunités émergentes et des défis de croissance des entreprises. Son expertise comprend le développement de cadres de recherche, la traduction de données de marché complexes en recommandations stratégiques exploitables et la collaboration étroite avec des parties prenantes de haut niveau pour répondre à des questions commerciales critiques. Il a également contribué au renforcement des capacités de recherche, au renforcement des méthodologies analytiques et à la promotion d’une culture de qualité et de prise de décision éclairée au sein des équipes de recherche. Son exposition intersectorielle lui permet de relier les tendances du marché aux implications commerciales plus larges et de fournir des perspectives qui aident les organisations à identifier les opportunités, à atténuer les risques et à prendre des décisions stratégiques éclairées.