Размер рынка расширенного обнаружения и реагирования, доля, рост и отраслевой анализ, по компонентам (решения, услуги), по режиму развертывания (облачный, локальный, гибридный), по размеру организации (малые и средние предприятия (МСП), крупные предприятия), по отраслям конечного использования и региональный анализ, 2025-2032
Расширенное обнаружение и реагирование (XDR) — это подход к кибербезопасности, который объединяет несколько продуктов безопасности в единую систему для обнаружения, расследования и реагирования на угрозы во всей ИТ-среде организации.
XDR собирает и сопоставляет данные с конечных точек, сетей, облачных рабочих нагрузок, серверов и приложений. Рынок XDR включает в себя решения и платформы, которые обеспечивают многоуровневую аналитику безопасности, мониторинг в реальном времени, автоматизацию реагирования на инциденты, интеграцию аналитики угроз и централизованное управление.
Расширенный рынок обнаружения и реагированияОбзор
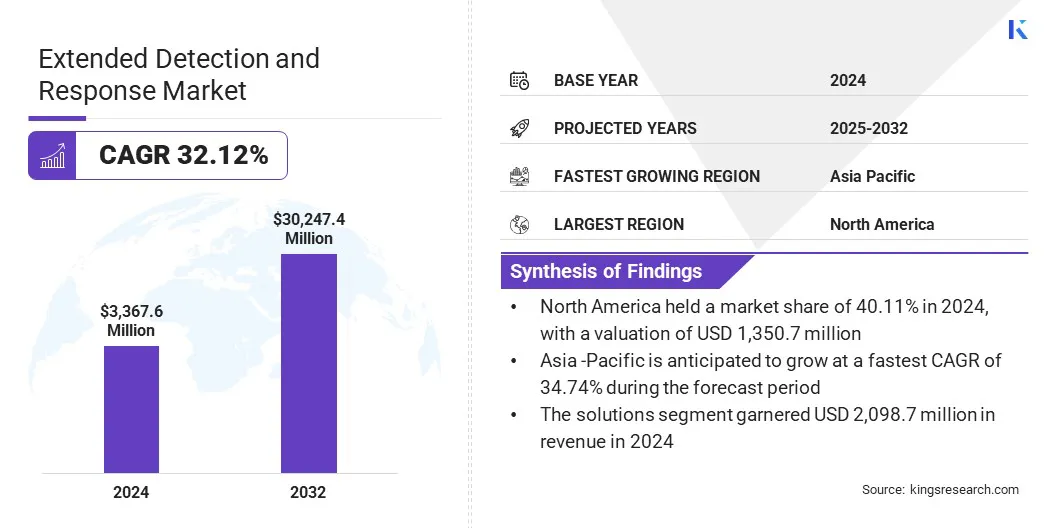
Объем глобального рынка расширенного обнаружения и реагирования оценивался в 3 367,6 млн долларов США в 2024 году и, по прогнозам, вырастет с 4 305,1 млн долларов США в 2025 году до 30 247,4 млн долларов США к 2032 году, демонстрируя среднегодовой темп роста 32,12% за прогнозируемый период.
Рост рынка обусловлен растущим внедрением облачных сервисов, которые расширяют цифровой след и создают сложные проблемы безопасности. Рост удаленной и гибридной работы еще больше увеличивает спрос на комплексные решения XDR, которые обеспечивают обнаружение угроз в реальном времени для конечных точек и приложений.
Ключевые моменты:
В 2024 году объем отрасли расширенного обнаружения и реагирования составил 3 367,6 миллиона долларов США.
Прогнозируется, что рынок будет расти в среднем на 32,12% в период с 2024 по 2032 год.
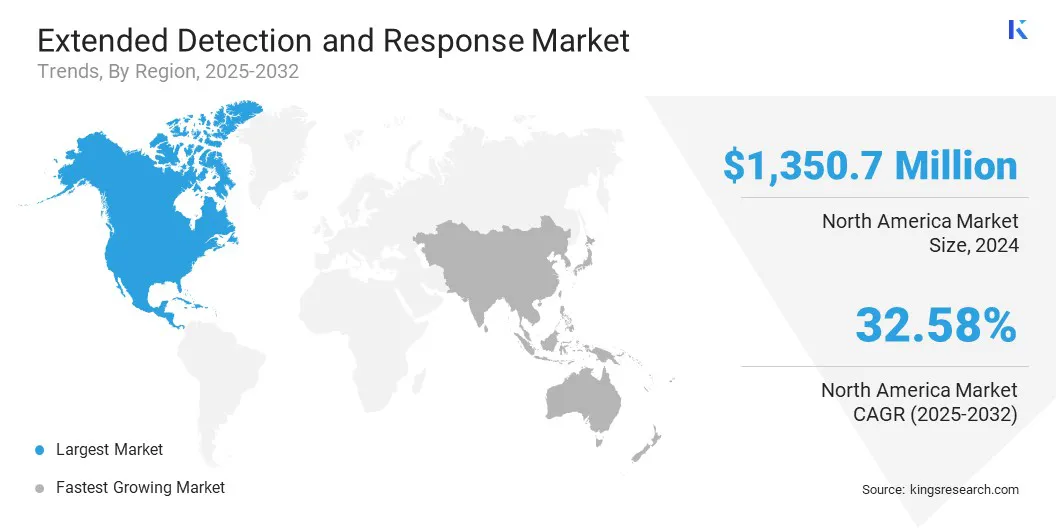
В 2024 году доля Северной Америки составила 40,11% на сумму 1 350,7 миллиона долларов США.
В 2024 году выручка сегмента решений составила 2 098,7 млн долларов США.
Ожидается, что к 2032 году объем облачного сегмента достигнет 20 205,1 млн долларов США.
Ожидается, что в сегменте малых и средних предприятий (МСП) будет наблюдаться самый быстрый среднегодовой темп роста в 34,24% за прогнозируемый период.
В 2024 году доля сегмента BFSI составила 28,76%.
Ожидается, что в Азиатско-Тихоокеанском регионе среднегодовой темп роста составит 34,74% в течение прогнозируемого периода.
Основными компаниями, работающими на рынке расширенного обнаружения и реагирования, являются Palo Alto Networks, Inc, Microsoft Corporation, CrowdStrike, Inc, SentinelOne, Inc, Trend Micro Incorporated, Cisco Systems, Inc, Cybereason Inc, Sophos Ltd, Musarubra LLC, Fortinet, Inc, Rapid7, Inc, SC BITDEFENDER SRL, Elasticsearch BV, Secureworks, Inc и Cynet.
Растущая изощренность киберугроз вынуждает организации внедрять передовыерешения безопасностикоторые предлагают мониторинг в реальном времени и автоматическое реагирование. Предприятия сталкиваются с более сложными атаками, включая программы-вымогатели и фишинг, которые могут взломать несколько уровней ИТ-инфраструктуры, тем самым стимулируя рост рынка.
Министерство внутренних дел сообщило, что в 2024 году Индия потеряла 2,64 миллиарда долларов США из-за кибермошенничества, что на 206% больше, чем в предыдущем году.
Драйвер рынка
Растущая осведомленность об инсайдерских угрозах
Ключевым фактором, способствующим росту рынка расширенного обнаружения и реагирования, является растущая осведомленность о внутренних угрозах и их финансовом влиянии на организации.
Предприятия внедряют решения XDR для обеспечения комплексного наблюдения за конечными точками, сетями, облачными рабочими нагрузками и приложениями, что позволяет выявлять потенциальные угрозы в режиме реального времени. Эти платформы также поддерживают автоматическое реагирование, помогая организациям быстро локализовать инциденты и защитить конфиденциальные данные, сохраняя при этом соответствие нормативным требованиям.
В августе 2024 года Агентство кибербезопасности и безопасности инфраструктуры (CISA) сообщило, что средняя стоимость инцидента с инсайдерской угрозой выросла до 16,2 миллиона долларов США на организацию в 2023 году.
Рыночный вызов
Сложность интеграции с существующими инструментами безопасности
Ключевой проблемой, препятствующей росту рынка расширенного обнаружения и реагирования, является сложность интеграции решений XDR с существующими инструментами безопасности и ИТ-инфраструктурой. Организации используют разнообразные среды с множеством устаревших систем, точечных решений и облачных приложений, что затрудняет плавную интеграцию.
Обеспечение совместимости и эффективной связи между этими инструментами требует значительных технических знаний и ресурсов. Эта сложность может задержать развертывание решений XDR и ограничить их способность обеспечивать эффективное обнаружение угроз на предприятии.
Чтобы решить эту проблему, игроки рынка разрабатывают решения XDR с улучшенной совместимостью и взаимодействием с существующими инструментами безопасности и ИТ-инфраструктурой. Поставщики предлагают предварительно настроенные соединители и стандартизированные API для оптимизации развертывания и корреляции данных в различных системах. Кроме того, они инвестируют в профессиональные услуги, обучение и поддержку, чтобы помочь организациям во внедрении платформ XDR.
Рыночный тренд
Интеграция ИИ в решения XDR
Ключевой тенденцией, влияющей на рынок расширенного обнаружения и реагирования, является интеграция искусственного интеллекта в решения по обнаружению и реагированию. Поставщики внедряют на платформах XDR возможности на основе искусственного интеллекта, такие как автономная сортировка, поиск угроз и реагирование в реальном времени.
Эти инновации помогают снизить усталость от оповещений, определить приоритетность уязвимостей и ускорить устранение инцидентов безопасности. Этот сдвиг стимулирует внедрение интеллектуальных унифицированных платформ кибербезопасности на предприятиях для укрепления системы безопасности.
В апреле 2025 года Infopercept запустила Invinsense 6.0, последнюю версию своей флагманской платформы кибербезопасности. Платформа интегрирует Agentic AI в свои модули XDR, OXDR и соответствия требованиям, обеспечивая автономное обнаружение и реагирование, а также управление рисками.
Снимок отчета о рынке расширенного обнаружения и реагирования
Сегментация
Подробности
По компоненту
Решения,Услуги
По режиму развертывания
Облачный, локальный, гибридный
По размеру организации
Малые и средние предприятия (МСП), Крупные предприятия
По отраслям конечного использования
BFSI, здравоохранение и биологические науки, ИТ и телекоммуникации, правительство и оборона, розничная торговля и электронная коммерция, другие
По регионам
Северная Америка: США, Канада, Мексика
Европа: Франция, Великобритания, Испания, Германия, Италия, Россия, Остальная Европа.
Азиатско-Тихоокеанский регион: Китай, Япония, Индия, Австралия, АСЕАН, Южная Корея, остальные страны Азиатско-Тихоокеанского региона.
Ближний Восток и Африка: Турция, ОАЭ, Саудовская Аравия, Южная Африка, остальной Ближний Восток и Африка.
Южная Америка: Бразилия, Аргентина, остальная часть Южной Америки.
Сегментация рынка:
По компонентам (решения и услуги). В 2024 году сегмент решений заработал 2 098,7 млн долларов США благодаря более широкому внедрению интегрированных платформ XDR для комплексного обнаружения угроз и реагирования на них.
По способу развертывания (облачное, локальное и гибридное): в 2024 году облачный сегмент занимал 53,23% рынка, что обусловлено растущим предпочтением масштабируемых решений безопасности с удаленным управлением.
По размеру организации (малые и средние предприятия (МСП) и крупные предприятия): прогнозируется, что к 2032 году сегмент малых и средних предприятий (МСП) достигнет 16 214,1 млн долларов США из-за растущего спроса на экономически эффективные управляемые услуги XDR и автоматизированные услуги кибербезопасности.
По отраслям конечного использования (BFSI, здравоохранение и медико-биологические науки, ИТ и телекоммуникации, правительство и оборона, розничная торговля и электронная коммерция и другие): ожидается, что в сегменте ИТ и телекоммуникаций будет наблюдаться самый быстрый среднегодовой темп роста в 35,37% за прогнозируемый период, что обусловленоцифровая трансформацияи рост киберугроз.
Расширенный рынок обнаружения и реагированияРегиональный анализ
В зависимости от региона рынок подразделяется на Северную Америку, Европу, Азиатско-Тихоокеанский регион, Ближний Восток и Африку и Южную Америку.
В 2024 году доля рынка расширенного обнаружения и реагирования Северной Америки на мировом рынке составила 40,11% на сумму 1350,7 млн долларов США. Такое доминирование объясняется растущей сложностью и частотой кибератак, которые побуждают организации применять передовые решения XDR для обнаружения угроз.
Растущее внедрение облачных сервисов и гибридных ИТ-сред в регионе создает спрос на унифицированные платформы безопасности, которые обеспечивают централизованную видимость и мониторинг. Строгие требования к соблюдению нормативных требований, такие как Закон о переносимости и подотчетности медицинского страхования (HIPAA) и Калифорнийский закон о конфиденциальности потребителей (CCPA), побуждают предприятия укреплять системы безопасности для обеспечения защиты данных.
Кроме того, региональные игроки расширяют свои возможности XDR за счет интеграции технологий, усовершенствований платформ и стратегических приобретений для повышения операционной эффективности, что способствует дальнейшему расширению рынка в регионе.
В феврале 2025 года Sophos завершила сделку по приобретению компании Secureworks, специализирующейся на XDR, у компании Dell Technologies за 859 миллионов долларов США, чтобы расширить возможности обнаружения угроз и реагирования на них. Это приобретение усиливает предложения Sophos XDR за счет интеграции опыта и технологий Secureworks в XDR, что обеспечивает улучшенную прозрачность и операционную эффективность для клиентов.
Азиатско-Тихоокеанский регион будет расти с уверенным среднегодовым темпом в 34,74% в течение прогнозируемого периода. Этот рост обусловлен быстрой цифровизацией в банковском, здравоохранении и государственном секторах, что побуждает организации внедрять решения XDR для превентивного обнаружения угроз и реагирования на них. Растущий сектор малых и средних предприятий (МСП) в регионе увеличивает спрос на управляемые XDR и экономичные решения в области кибербезопасности.
Растущие инвестиции в облачную инфраструктуру и гибридные ИТ-среды со стороны крупных предприятий и правительств во всем регионе создают потребность в унифицированных платформах безопасности с централизованной видимостью. Кроме того, более широкое внедрение интегрированных решений XDR с управлением рисками укрепляет кибербезопасность, что способствует дальнейшему росту рынка в регионе.
В марте 2025 года Infopercept запустила свое «Реальное решение MDR» через платформу Invinsense в Ахмадабаде, Индия. Решение объединяет XDR, технологию обмана, управление рисками и услуги обеспечения соответствия. Это позволяет организациям усиливать безопасность, управлять уязвимостями и оптимизировать операции по обеспечению кибербезопасности.
Нормативно-правовая база
В СШААгентство кибербезопасности и безопасности инфраструктуры (CISA) курирует национальную кибербезопасность в таких важнейших секторах, как финансы, энергетика, здравоохранение и связь. Он устанавливает рекомендации по отчетности об инцидентах, обнаружению угроз в реальном времени и реагированию на них. CISA обеспечивает соблюдение федеральных правил, включая FISMA и NIST Cybersecurity Framework, способствуя обеспечению безопасности ИТ-инфраструктуры и эксплуатационной устойчивости.
В ВеликобританииНациональный центр кибербезопасности (NCSC) контролирует меры кибербезопасности для государственных и частных организаций. Он оценивает такие технологии, как XDR, для обнаружения и реагирования на угрозы, создает системы обеспечения соответствия и делитсяразведка угроз. NCSC обеспечивает соблюдение таких правил, как Закон Великобритании о защите данных 2018 года и Правила о сетях и информационных системах (NIS), повышая организационную устойчивость к киберрискам.
В КитаеНациональный технический комитет по стандартизации информационной безопасности (TC260) регулирует стандарты кибербезопасности, защиту сети и технологии корпоративной безопасности. Он контролирует соблюдение Закона Китайской Народной Республики о кибербезопасности и связанных с ним правил защиты данных, устанавливая стандарты мониторинга угроз, управления уязвимостями и решений по обнаружению и реагированию, таких как XDR, в критически важных отраслях.
В ИндииИндийская группа реагирования на компьютерные чрезвычайные ситуации (CERT-In) отслеживает инциденты кибербезопасности, оценивает системы обнаружения и реагирования, а также предоставляет рекомендации по обеспечению безопасности конечных точек, сети и облака. Он обеспечивает соблюдение Закона об информационных технологиях 2000 года и связанных с ним правил защиты данных, обеспечивая автоматическое обнаружение угроз и реагирование в режиме реального времени.
Конкурентная среда
Компании, работающие в сфере расширенного обнаружения и реагирования, активно расширяют возможности своих платформ за счет интеграции безопасности конечных точек, сети и приложений в унифицированные решения.
Они расширяют предложение продуктов, включив в него такие услуги, как мониторинг воздействия, соблюдение требований и управление устройствами, что позволяет организациям оптимизировать операции и одновременно повысить безопасность. Кроме того, игроки концентрируются на стратегических приобретениях, чтобы расширить свое присутствие на рынке, повысить операционную эффективность и предоставить предприятиям комплексные решения XDR.
В мае 2024 года Lumifi Cyber приобрела Netsurion, поставщика управляемых XDR, чтобы расширить возможности MDR для более чем 400 клиентов. Приобретение объединяет клиентскую базу Netsurion с американским центром управления безопасностью (SOC) Lumifi и собственной платформой SHIELDVision. Этот шаг расширяет присутствие Lumifi на рынке и повышает эффективность работы клиентов.
Ведущие ключевые компании на рынке расширенного обнаружения и реагирования:
В сентябре 2025 г.Компания Sophos интегрировала Sophos Endpoint непосредственно в свою облачную платформу кибербезопасности Taegis как для подписок XDR, так и для MDR, обеспечивая унифицированную защиту конечных точек и реагирование на угрозы для всех подписчиков. Интеграция упрощает операции по обеспечению безопасности, снижает затраты на лицензирование и усиливает защиту от программ-вымогателей за счет автоматического устранения угроз.
В сентябре 2025 г.Компания «Лаборатория Касперского» запустила решения Kaspersky Next XDR Optimum и Kaspersky Next MXDR Optimum, а также управляемый сервис XDR. Эти предложения предназначены для малых и средних предприятий (МСП) и обеспечивают защиту и автоматизированное реагирование, помогая им эффективно обнаруживать и устранять угрозы.
В сентябре 2025 г., Hexnode расширила свою линейку продуктов, включив в нее решения XDR и DEX. Эти решения обеспечивают интегрированные возможности безопасности и управления устройствами, позволяя предприятиям повысить эффективность обнаружения угроз и улучшить видимость конечных точек.
В мае 2025 г.Компания Proficio расширила свои услуги управляемого XDR за счет партнерства с Cisco SolutionsPlus. Управляемая услуга XDR сочетает в себе опыт Proficio SOC как услуга с платформой управляемого XDR Cisco, обеспечивая круглосуточное обнаружение угроз и активное реагирование для предприятий. Такое сотрудничество повышает безопасность операций и улучшает видимость угроз для предприятий любого размера.
Часто задаваемые вопросы
Каков ожидаемый среднегодовой темп роста рынка расширенного обнаружения и реагирования в течение прогнозируемого периода?
Насколько велика была отрасль в 2024 году?
Каковы основные факторы, движущие рынок?
Кто является ключевыми игроками на рынке?
Какой регион на рынке будет наиболее быстрорастущим в прогнозируемый период?
Какой сегмент, как ожидается, будет занимать наибольшую долю рынка в 2032 году?
Свати — преданный исследователь-аналитик со страстью к оптимизации систем и процессов в различных отраслях, специализирующийся на здравоохранении, но также привносящий ценный опыт в такие отрасли, как потребительские товары, науки о жизни и многое другое. Ее подход к междисциплинарным исследованиям позволяет ей создавать четкие, действенные отчеты, которые служат основой для принятия стратегических решений в различных областях. Свати стремится опережать развивающиеся тенденции, используя свое широкое понимание различных секторов, чтобы предоставлять идеи, актуальные для целого ряда отраслей. В личное время она наслаждается музыкой и проводит время со своей семьей, что вдохновляет ее на творчество и обогащает ее профессиональный подход. Ее систематическая методология гарантирует, что каждый отчет будет тщательным и практичным. Способность Свати соединить нормативно-правовую базу с реалиями рынка дает ее рекомендациям явное преимущество. Она беспрепятственно сотрудничает с межфункциональными командами, превращая сложные данные в простые описания. Ее активный мониторинг политических и технологических сдвигов позволяет ее анализу быть дальновидным.
Проверено
Ganapathy Subramaniam Suresh
Имея более десяти лет опыта руководства исследованиями на глобальных рынках, Ганапати обладает острым суждением, стратегической ясностью и глубокой отраслевой экспертизой. Известный своей точностью и непоколебимой приверженностью качеству, он направляет команды и клиентов с инсайтами, которые постоянно обеспечивают значимые бизнес-результаты.